

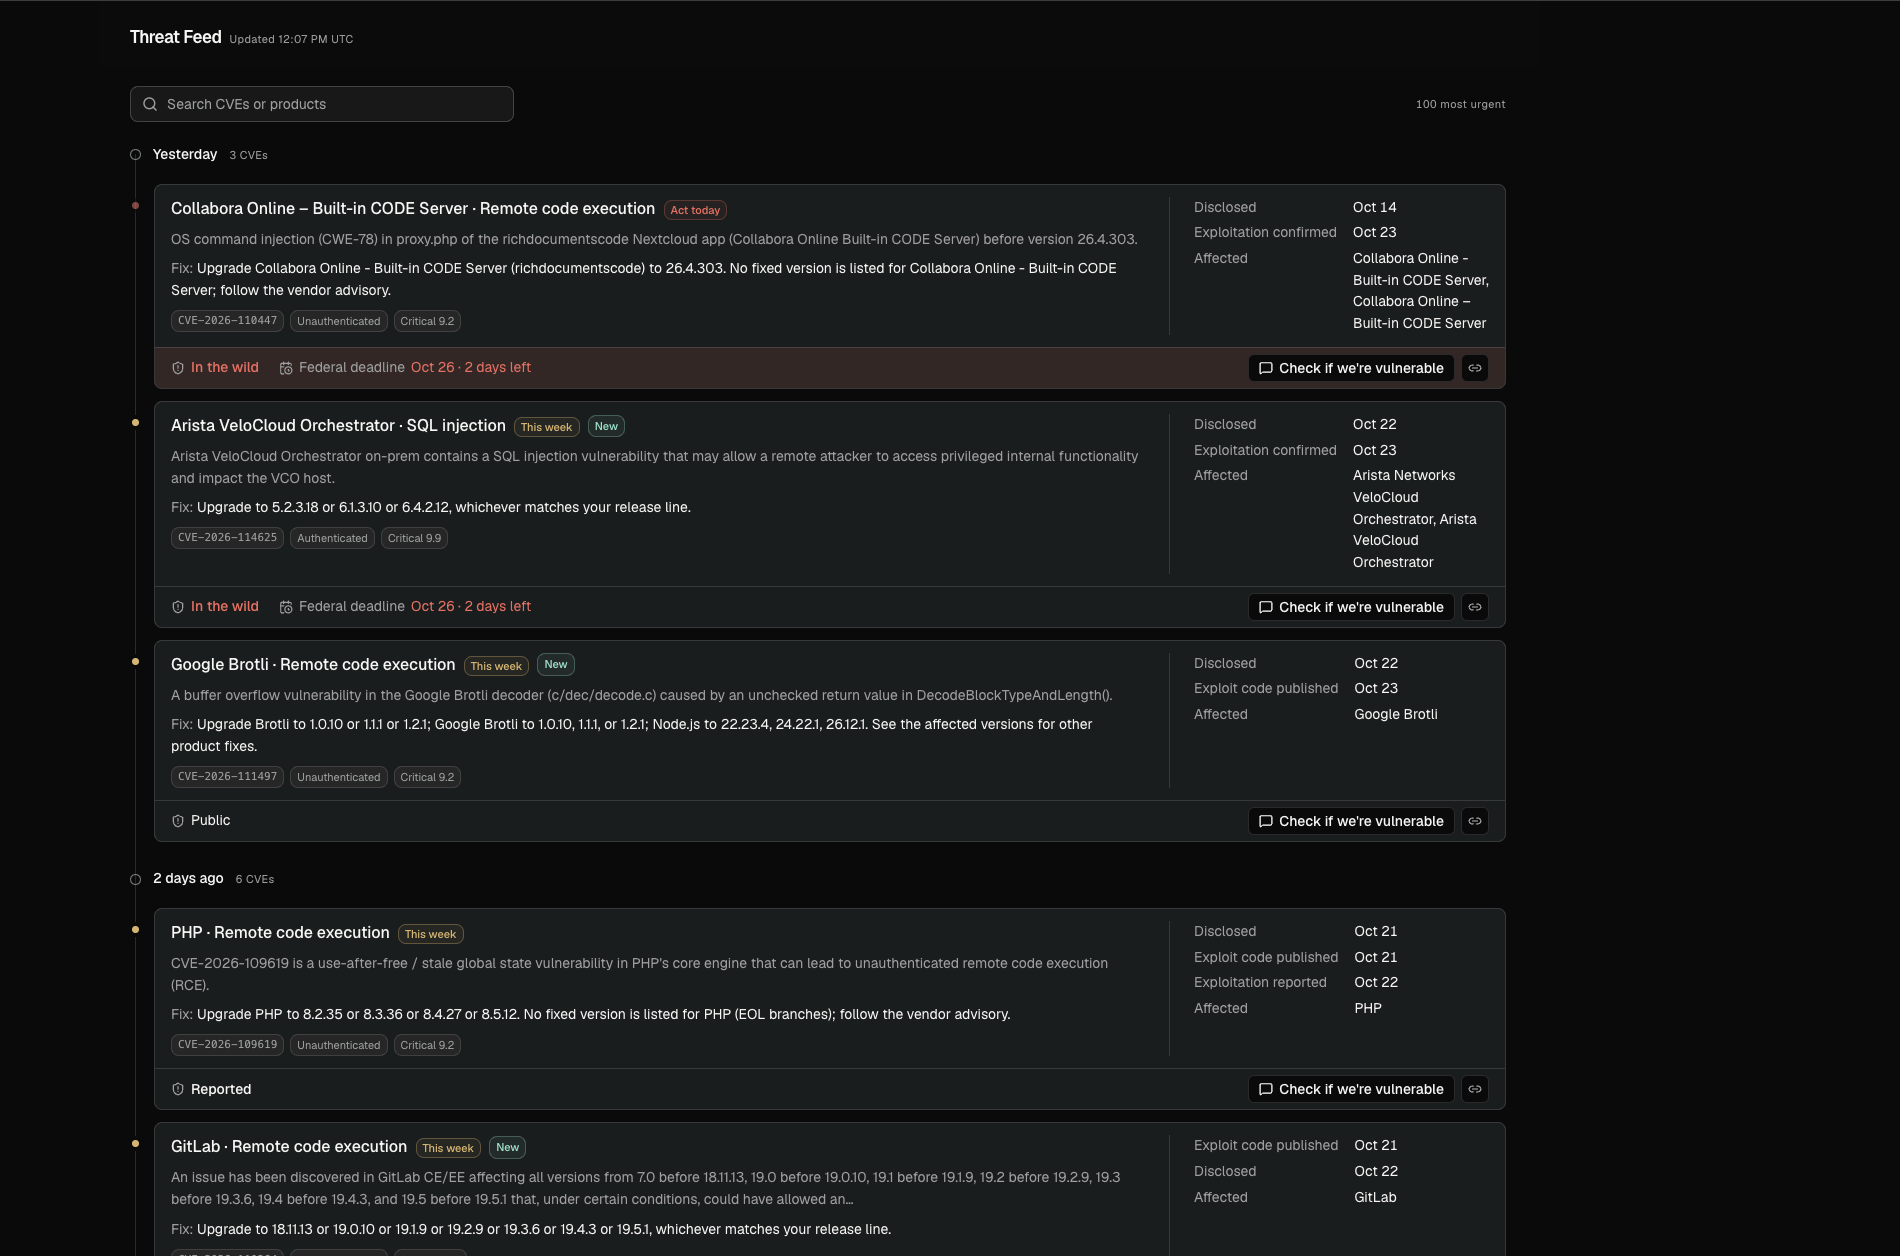
O que há no feed
O feed mostra as 100 CVEs mais urgentes e é atualizado a cada cinco minutos. O Enclave as classifica por:- Exploited: confirmada pela CISA ou pela EU Vulnerability Database, ou vista por honeypots nos últimos 30 dias.
- Breaking: nova, crítica e alcançável pela rede sem credenciais.
- Trending: discutida nesta semana em notícias de segurança, redes sociais, Hacker News e GitHub.
Ler um card
Cada card mostra o produto afetado, um resumo, a versão corrigida e uma linha do tempo.
Os cards também podem mostrar Ransomware, New e o prazo federal dos EUA para aplicar o patch quando a CISA lista a CVE como explorada.
Clique no título de uma CVE para abrir a página dela, com a linha do tempo completa, as versões afetadas, a correção e as fontes.
Pesquisar e filtrar
Pesquise por ID de CVE ou por produto, ou filtre por período. A pesquisa abrange todas as CVEs da atualização mais recente, não apenas as 100 exibidas. Para criar um link para uma CVE, use/threat-feed?cve=<CVE-ID>.
Verificar se você está vulnerável
Clique em Check if we’re vulnerable em um card ou na página de uma CVE. O Enclave abre uma sessão do Research e:- Descobre onde o software afetado poderia ser executado.
- Informa o que consegue e o que não consegue ver e oferece conectar o que falta.
- Verifica seus repositórios, o grafo da organização, as contas de nuvem e os servidores em paralelo.
- Responde com um veredito, Affected, Not found in what I checked, Not affected ou Can’t tell yet, e com o que corrigir primeiro.