

$PAGERDUTY_API_KEY. O Research nunca vê o valor.
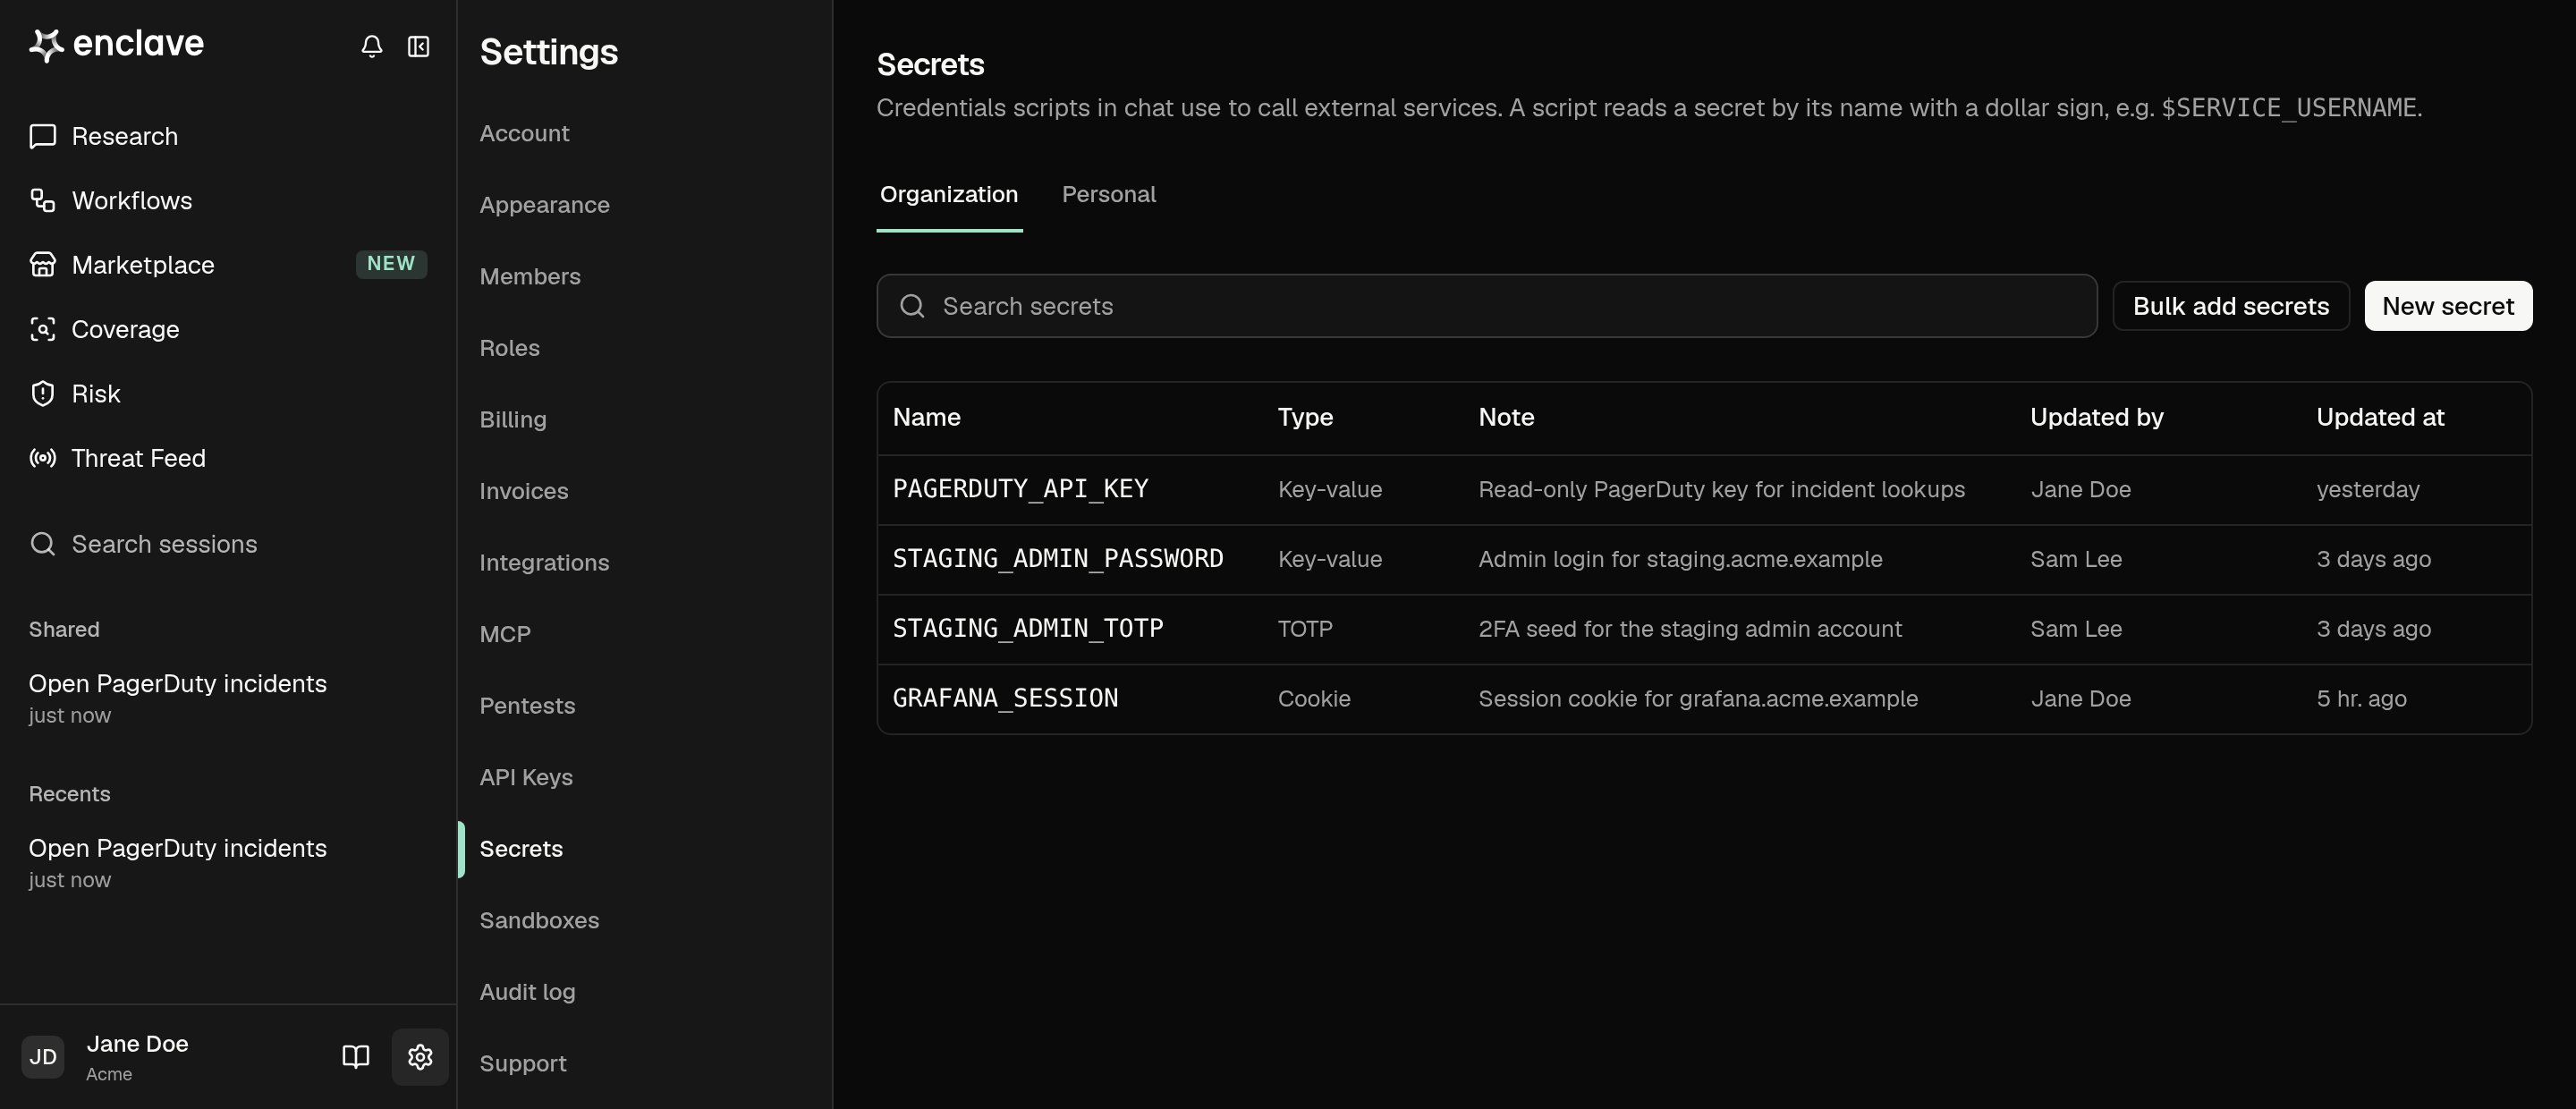
Adicionar um segredo
- Abra Settings → Secrets. Escolha a aba Organization ou Personal e clique em New secret.
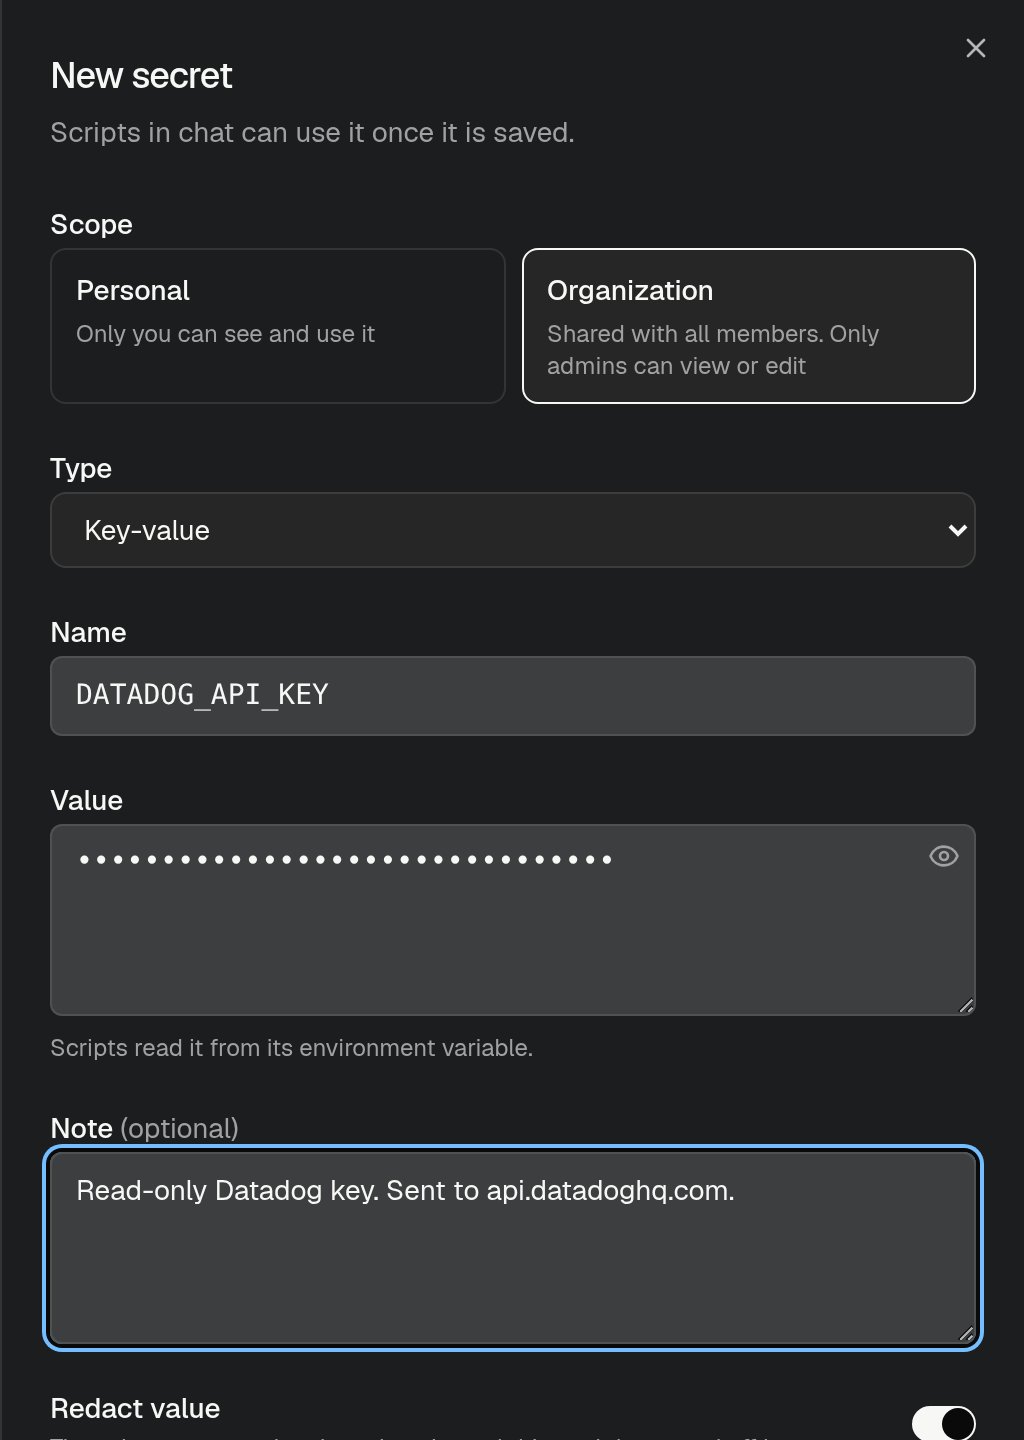
- Informe um Name com letras maiúsculas, dígitos e sublinhados, como
DATADOG_API_KEY. Os scripts usam esse nome. - Cole o Value. A maioria das credenciais é Key-value. Para um código de dois fatores, escolha TOTP e cole a seed de configuração; os scripts geram o código atual a partir dela.
- Adicione uma Note dizendo para que serve o segredo e para qual host ele é enviado. O Research lê a nota para escolher o segredo certo.
- Clique em Create secret.
NAME=value por linha, como em um arquivo .env.
Deixe o Research pedir um segredo
Quando o Research precisa de uma credencial que você não salvou, ele mostra um cartão no chat. Cole o valor e clique em Save secret. O valor vai direto para Secrets, não para o chat. O Research pode usá-lo a partir do próximo comando e em sessões futuras.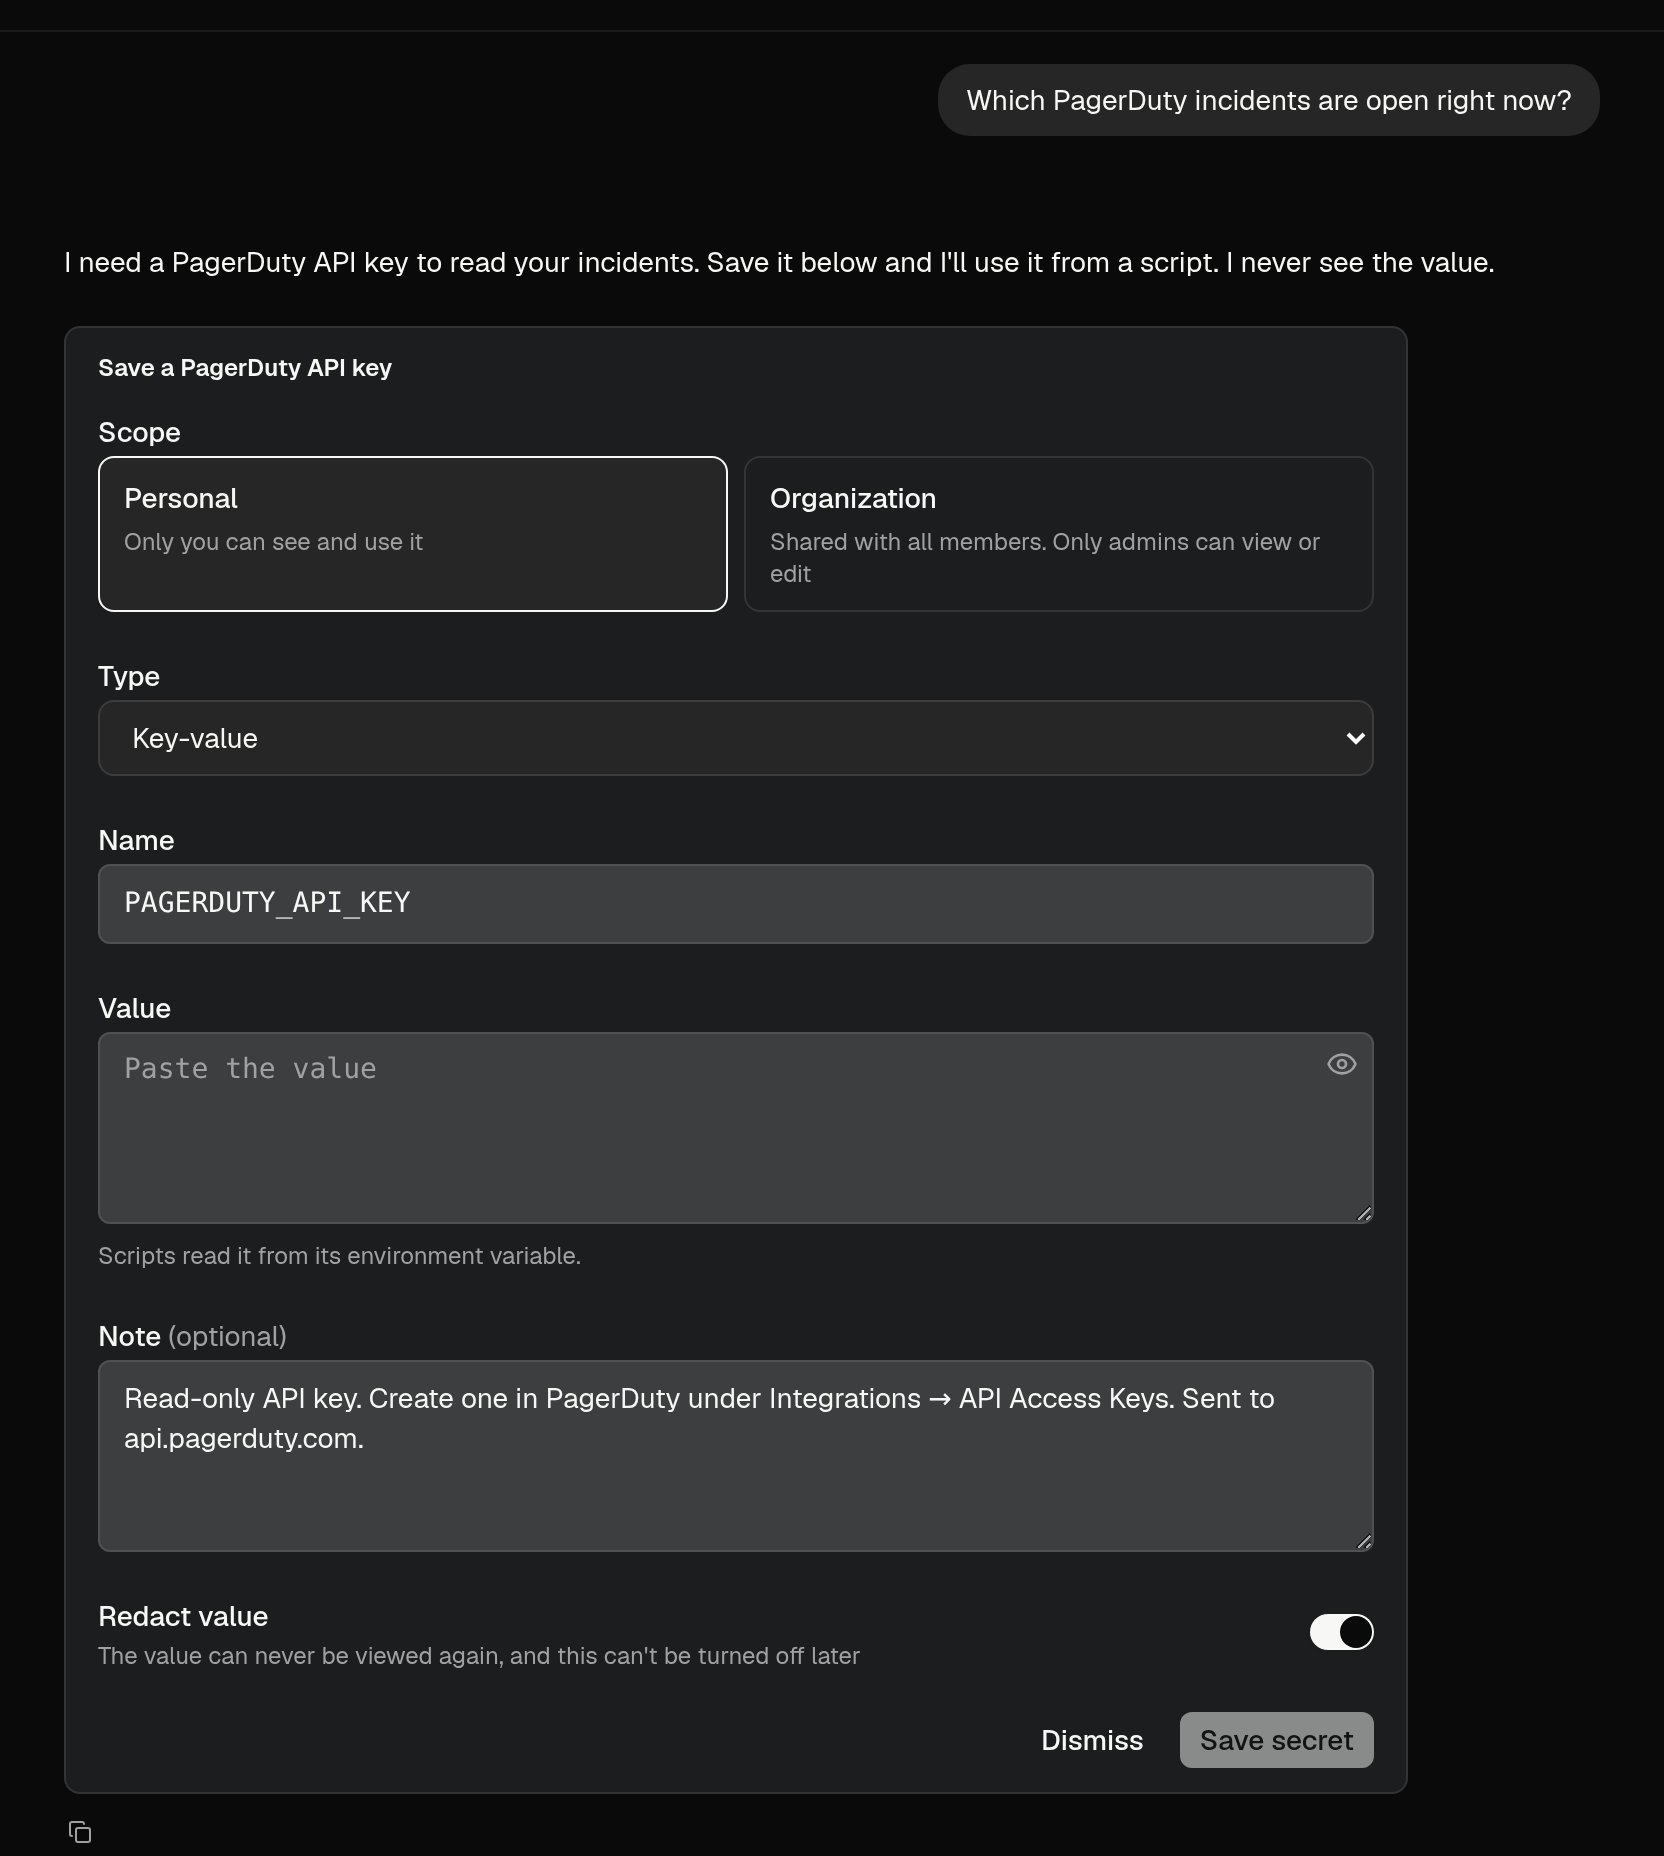
Quem pode usar um segredo
- Organization: funciona nas sessões do Research de todos os membros e nas execuções de workflows. Só Owner e Admin podem adicioná-lo, editá-lo ou excluí-lo. Os membros veem o nome e a nota, mas não o valor.
- Personal: funciona só nas suas próprias sessões do Research. Qualquer pessoa pode adicionar um.
Editar ou excluir um segredo
Clique em um segredo na lista para substituir o valor, mudar a nota ou excluí-lo. Scripts que usam um segredo excluído param de funcionar.O Research envia um segredo apenas para o host oficial da API do serviço ou para um host que você indicar. Ele nunca mostra o valor de um segredo, mesmo que você peça.