

Cómo se confirma un hallazgo
Antes de que un hallazgo aparezca como confirmado, Enclave:- Lo desduplica frente a tus hallazgos existentes.
- Lo verifica con un agente independiente que lee el código más allá de los archivos indicados.
- Evalúa su explotabilidad en tu entorno, para ver si un atacante puede alcanzarlo.
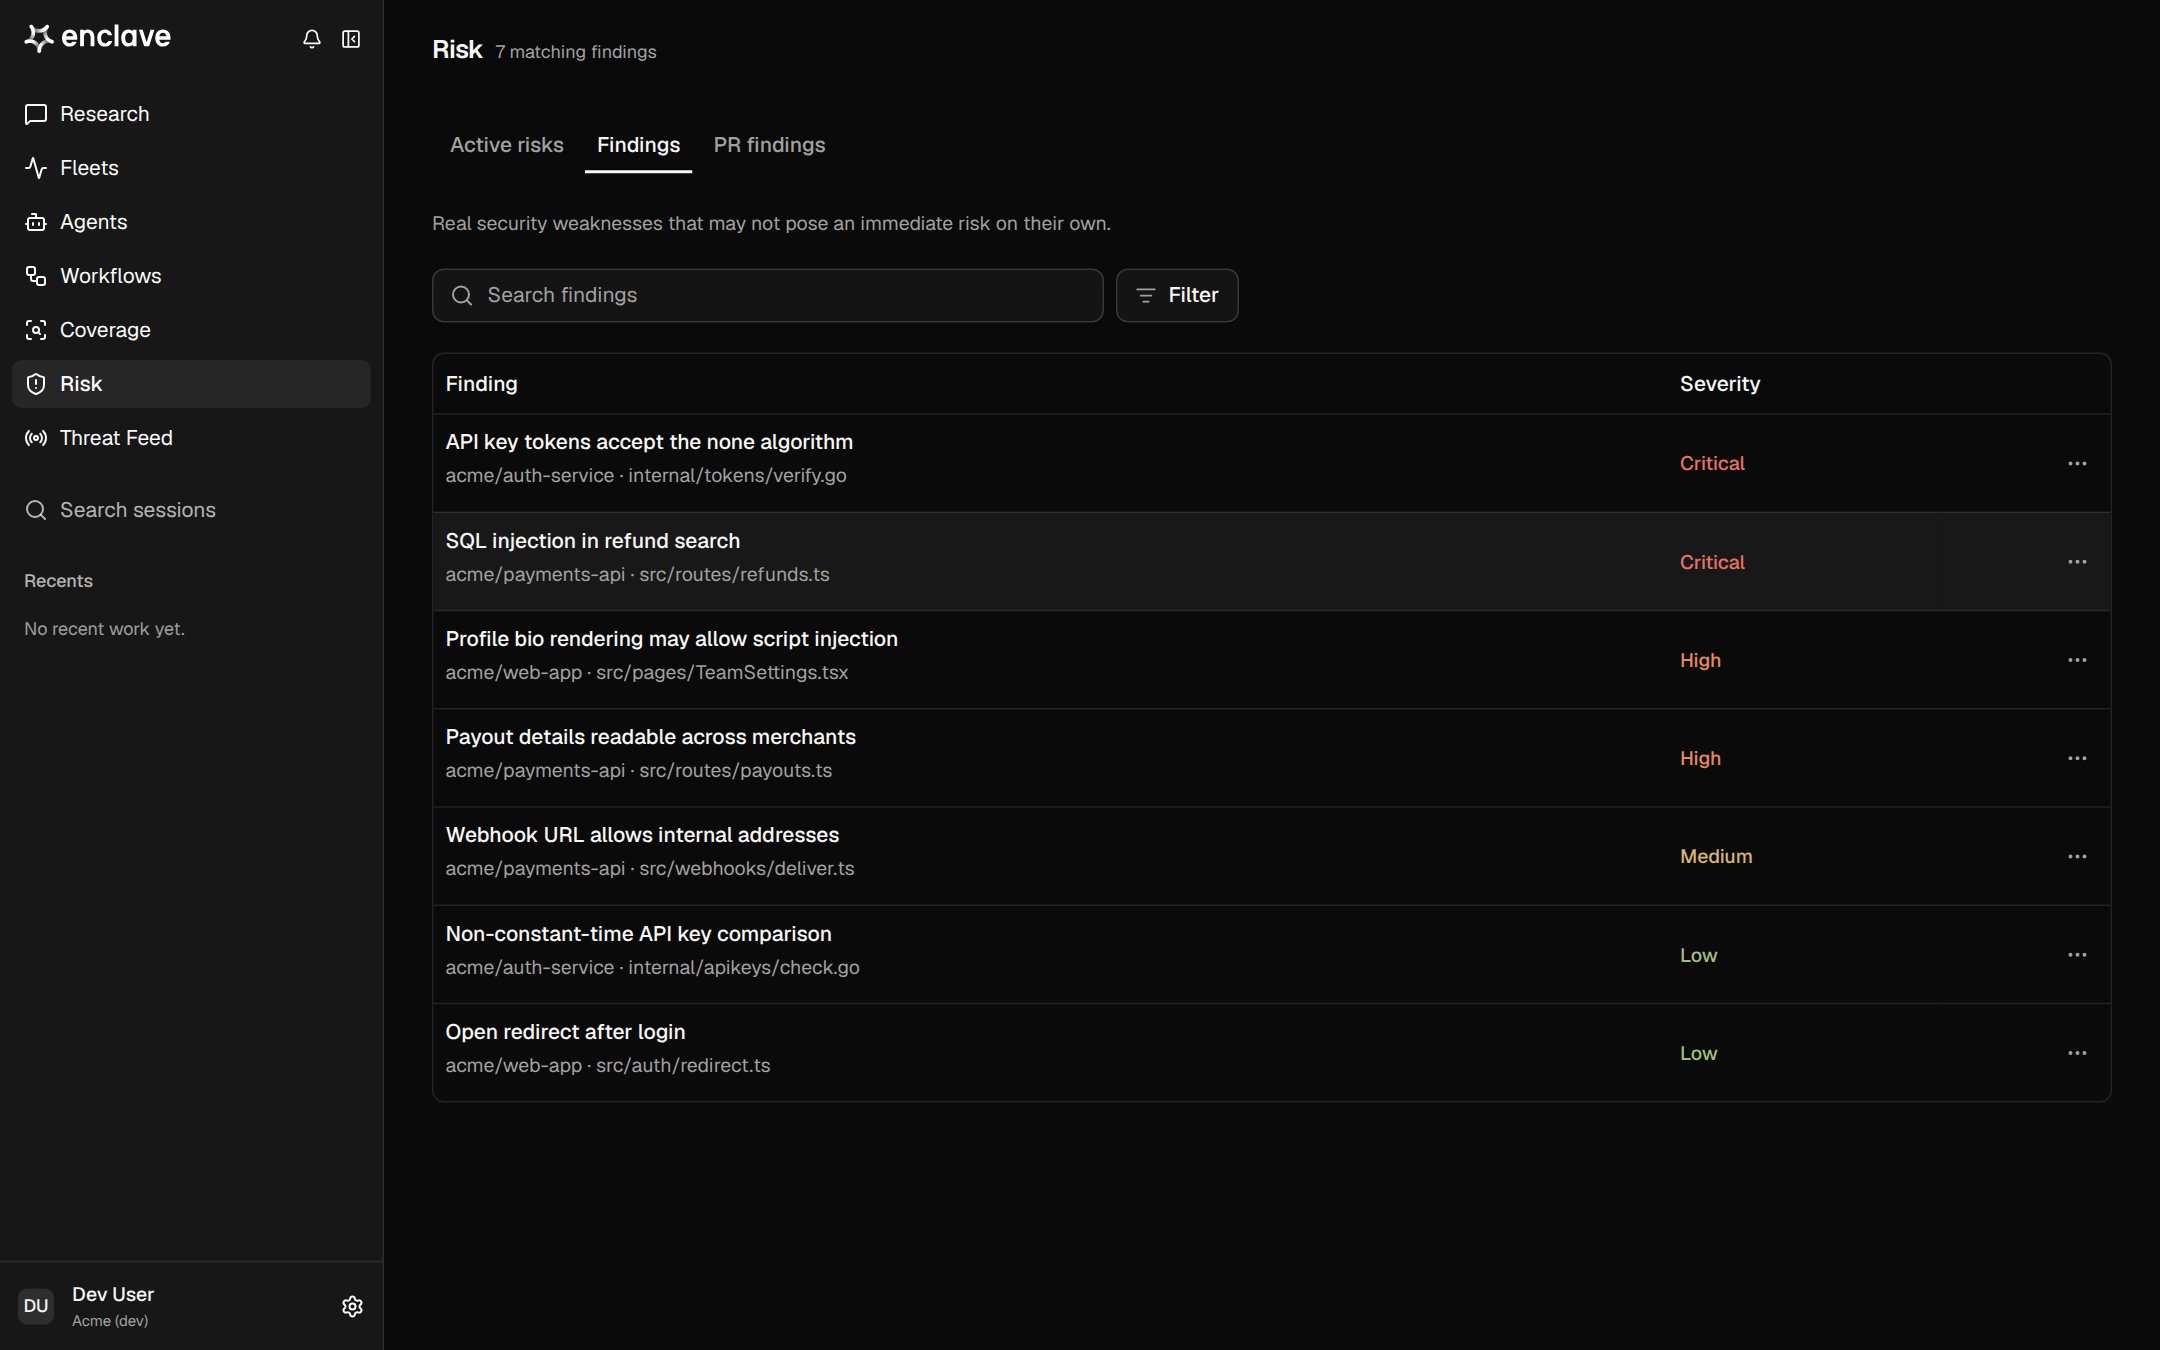
La página Risk
Filtra por State, Severity o Exploitability, o busca por texto. Los filtros se guardan en la URL, así que puedes compartir una vista.
Qué contiene un hallazgo
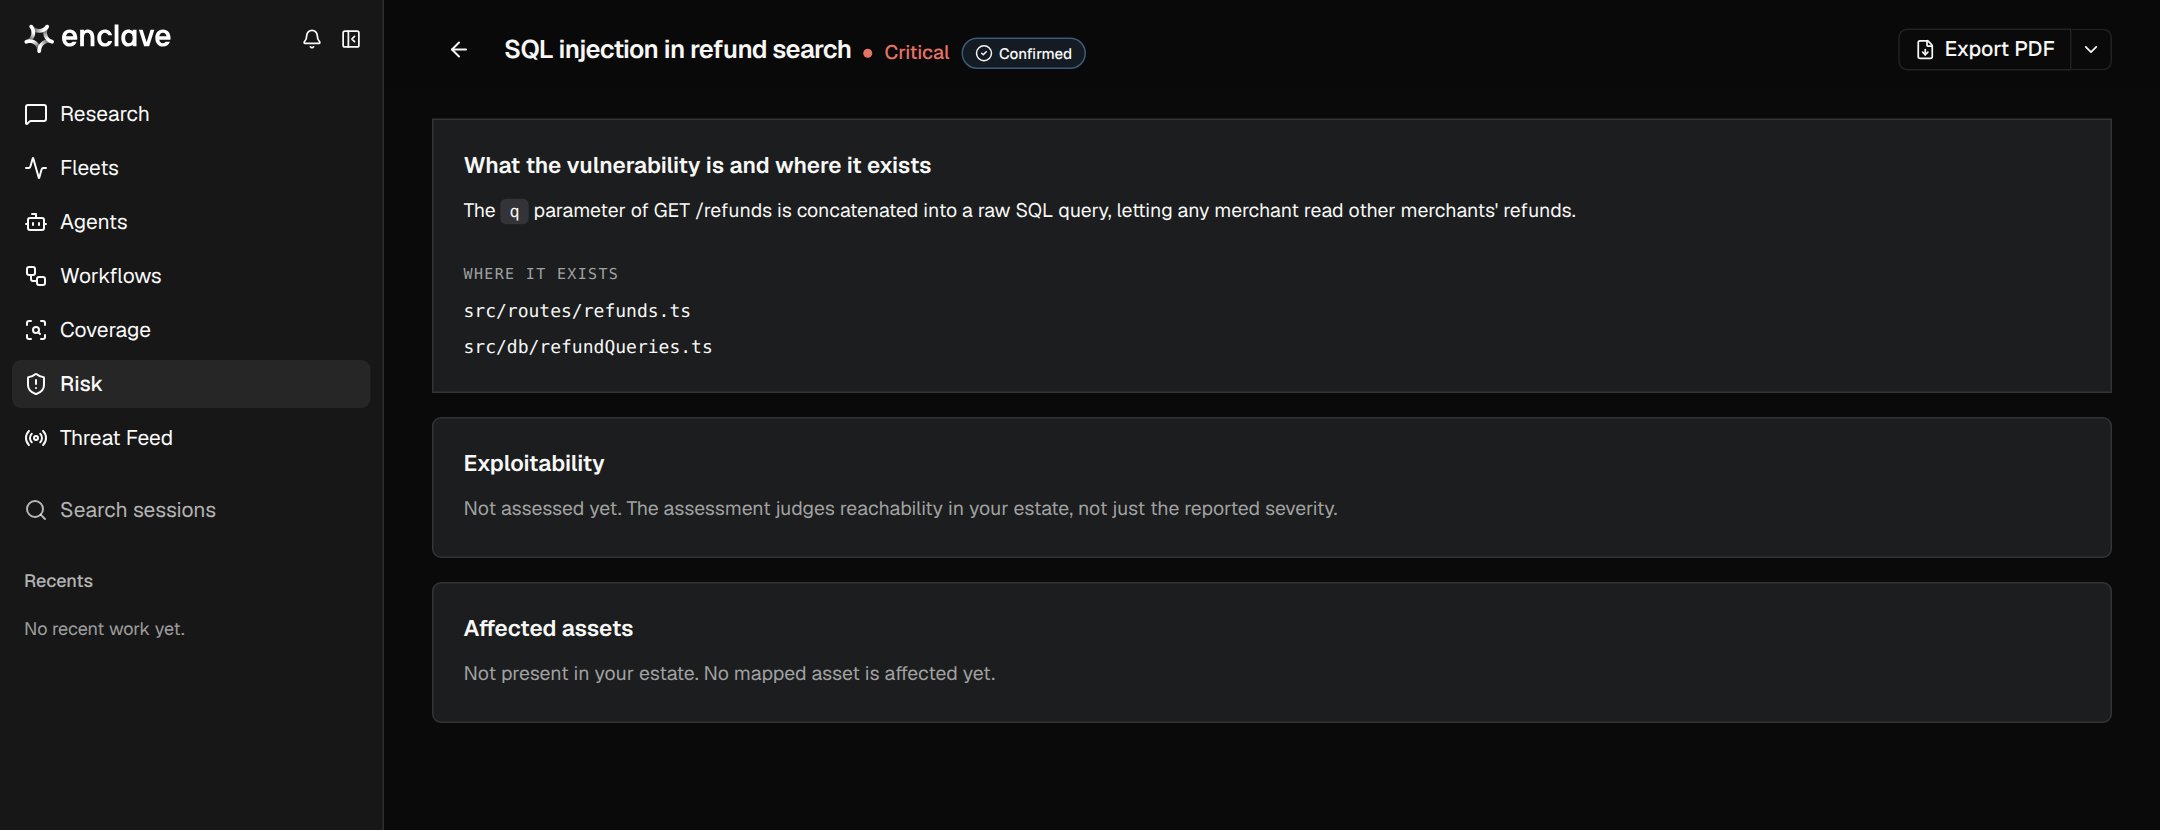
- Resumen: qué es el fallo, dónde está y qué obtiene un atacante.
- Prueba de concepto: cómo se demostró, para que puedas reproducirlo.
- Ruta de ataque: la cadena desde el punto de entrada hasta el fallo, cuando la explotabilidad está confirmada.
- Explotabilidad: si el fallo se puede alcanzar en tu entorno, y por qué.
- Activos afectados: los servicios y los recursos en la nube implicados.
Explotabilidad
Severidad
La severidad puede cambiar cuando Enclave sabe más sobre dónde se ejecuta el código.
Estados
Para cambiar un estado, abre el menú ⋯ de una fila, o haz clic en el estado en la página del hallazgo. Cada cambio queda registrado con quién lo hizo.
Triaje desde Research
Pide a Research en lenguaje natural que trabaje tu cola, por ejemplo:Dismiss every low-severity finding in legacy-adminMark the three SSRF findings in payments-api as resolvedUpdate the proof of concept for this finding with the steps we just ran
Una rutina semanal
- Abre Active risks y empieza por Critical y High.
- Marca como Inactive lo que no es real, y como Dismissed lo que no vas a corregir.
- Pasa el resto al equipo responsable y márcalo como Resolved cuando se publique la corrección.
- Pregunta a Research:
Which findings still need evidence, and what would verify them?