

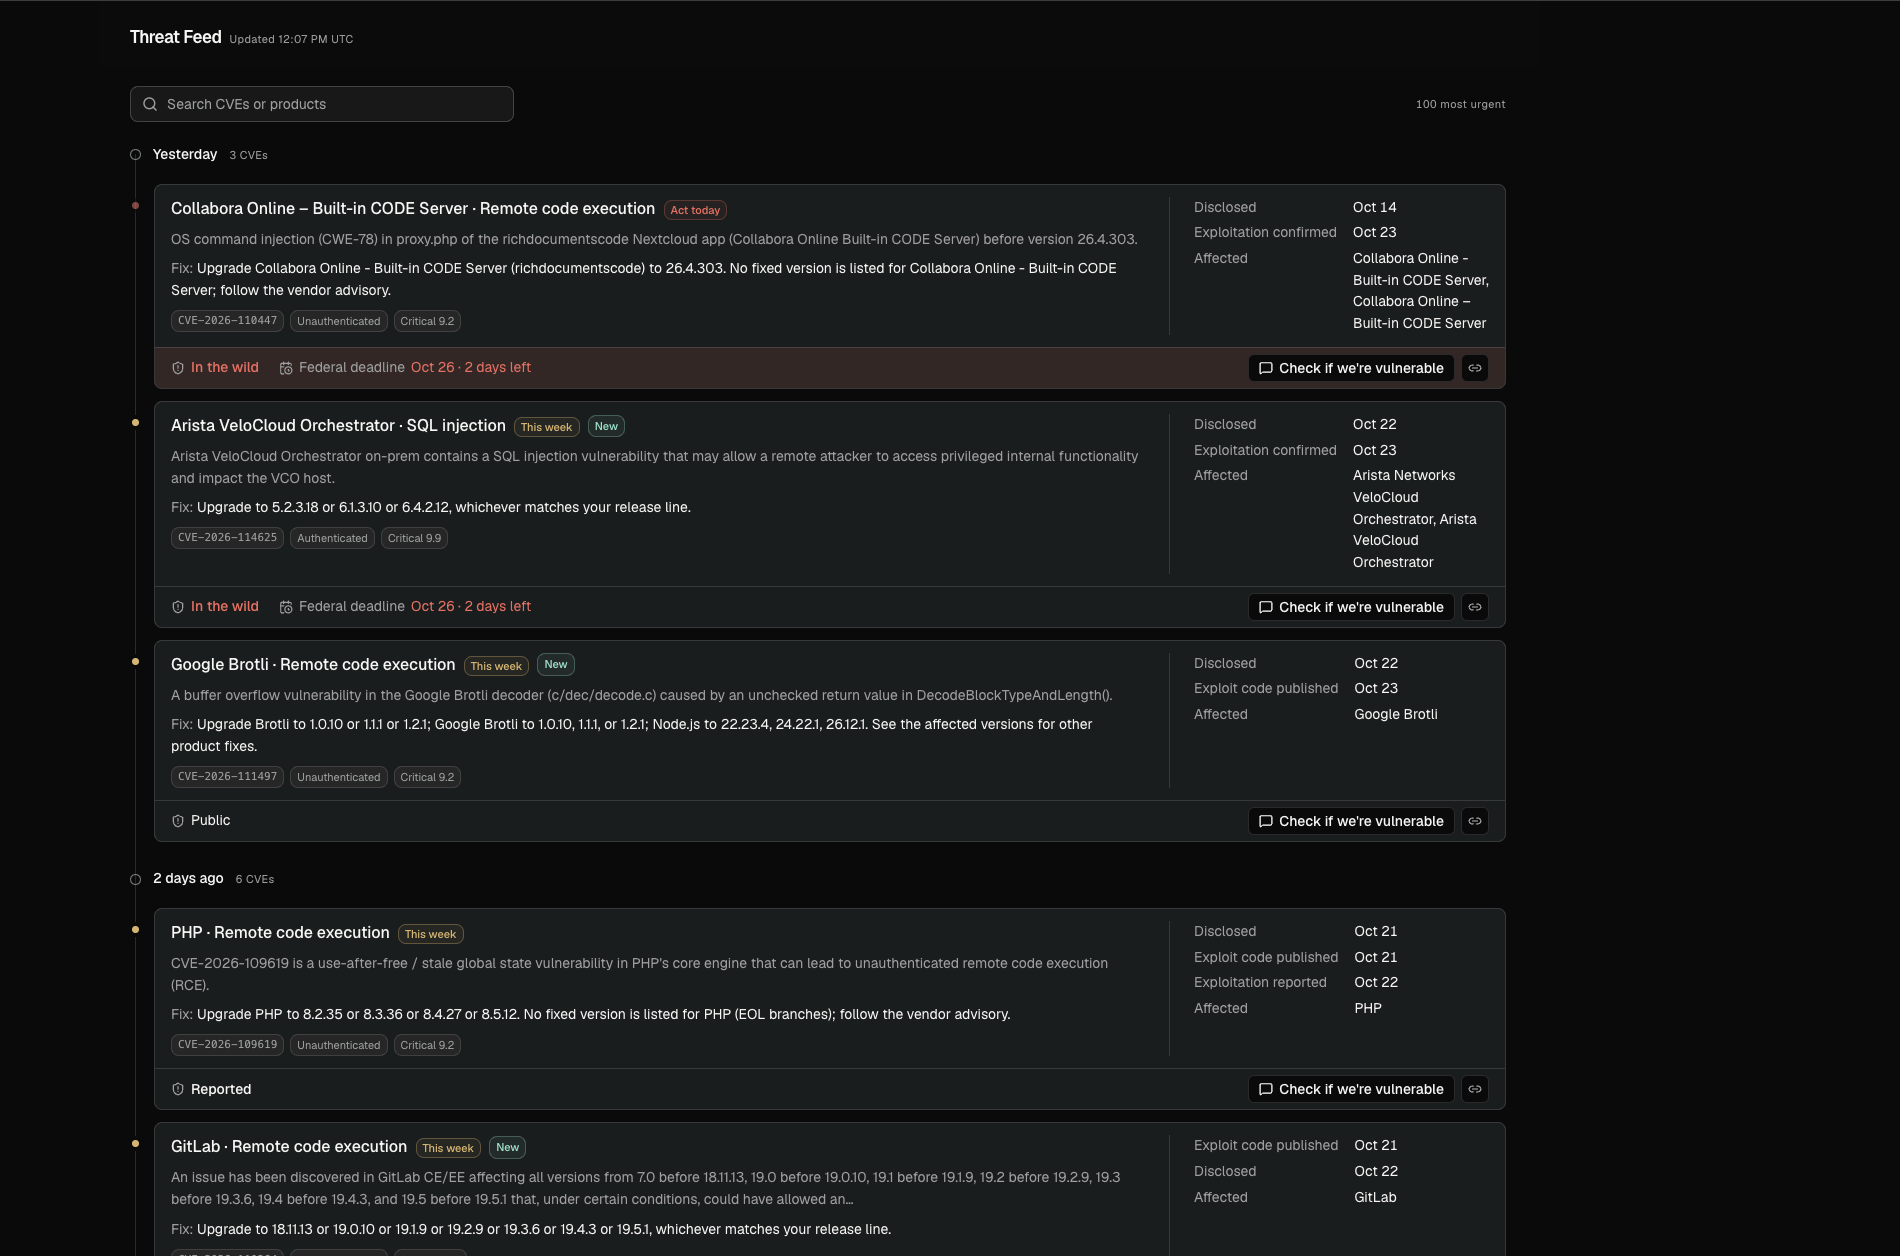
Qué hay en el feed
El feed muestra los 100 CVE más urgentes y se actualiza cada cinco minutos. Enclave los ordena por:- Exploited: confirmado por CISA o la EU Vulnerability Database, o detectado por honeypots en los últimos 30 días.
- Breaking: nuevo, crítico y alcanzable por la red sin credenciales.
- Trending: comentado esta semana en noticias de seguridad, redes sociales, Hacker News y GitHub.
Leer una tarjeta
Cada tarjeta muestra el producto afectado, un resumen, la versión corregida y una cronología.
Las tarjetas también pueden mostrar Ransomware, New y la fecha límite federal de parcheo de EE. UU. cuando CISA incluye el CVE como explotado.
Haz clic en el título de un CVE para abrir su página con la cronología completa, las versiones afectadas, la corrección y las fuentes.
Buscar y filtrar
Busca por ID de CVE o por producto, o filtra por fecha. La búsqueda abarca todos los CVE de la última actualización, no solo los 100 que se muestran. Para enlazar a un CVE concreto, usa/threat-feed?cve=<CVE-ID>.
Check if we’re vulnerable
Haz clic en Check if we’re vulnerable en una tarjeta o en la página de un CVE. Enclave abre una sesión de Research y:- Determina dónde podría ejecutarse el software afectado.
- Te dice lo que puede ver y lo que no, y te ofrece conectar lo que falta.
- Revisa en paralelo tus repositorios, el grafo de tu organización, tus cuentas en la nube y tus servidores.
- Responde con un veredicto: Affected, Not found in what I checked, Not affected o Can’t tell yet, junto con lo que debes corregir primero.