

1
Registrieren
Öffnen Sie app.enclave.ai und registrieren Sie sich mit Ihrer geschäftlichen E-Mail-Adresse. Wenn Ihre Organisation SSO nutzt, werden Sie automatisch weitergeleitet.
2
Code und Cloud verbinden
Eine neue Organisation beginnt mit einer Unterhaltung namens Getting started. Teilen Sie Enclave mit, wo Ihr Code liegt und wo er läuft. Klicken Sie dann auf jeder angezeigten Karte auf Connect.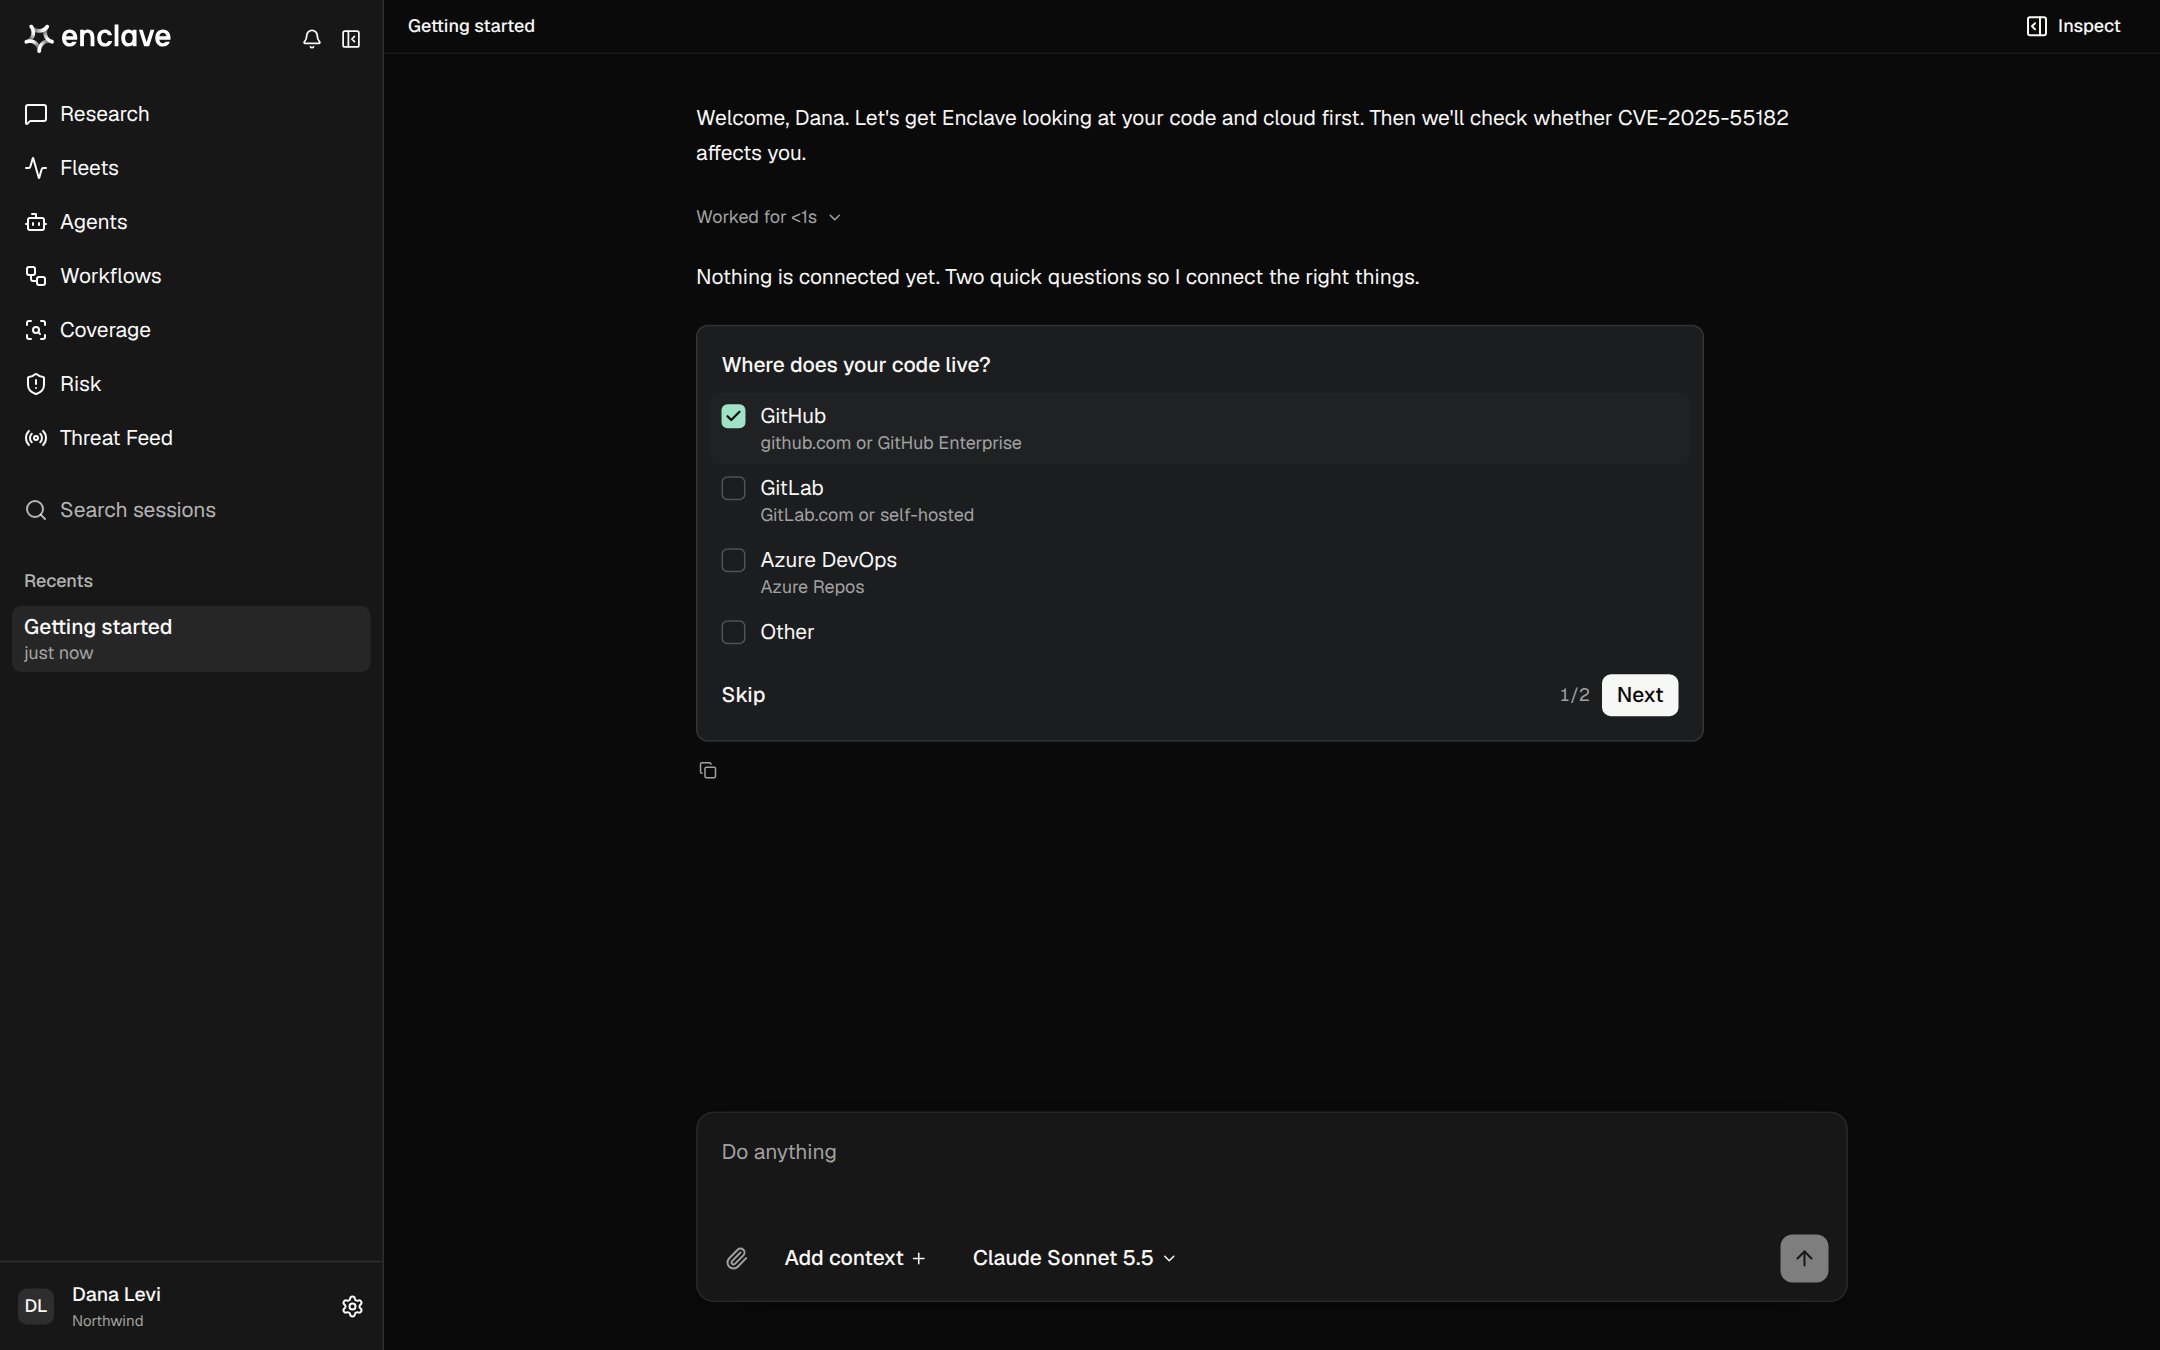
3
Die erste Frage stellen
Nach der Einrichtung schlägt Enclave eine erste Aufgabe vor. Sie können auch in Research eine eigene Frage stellen, zum Beispiel: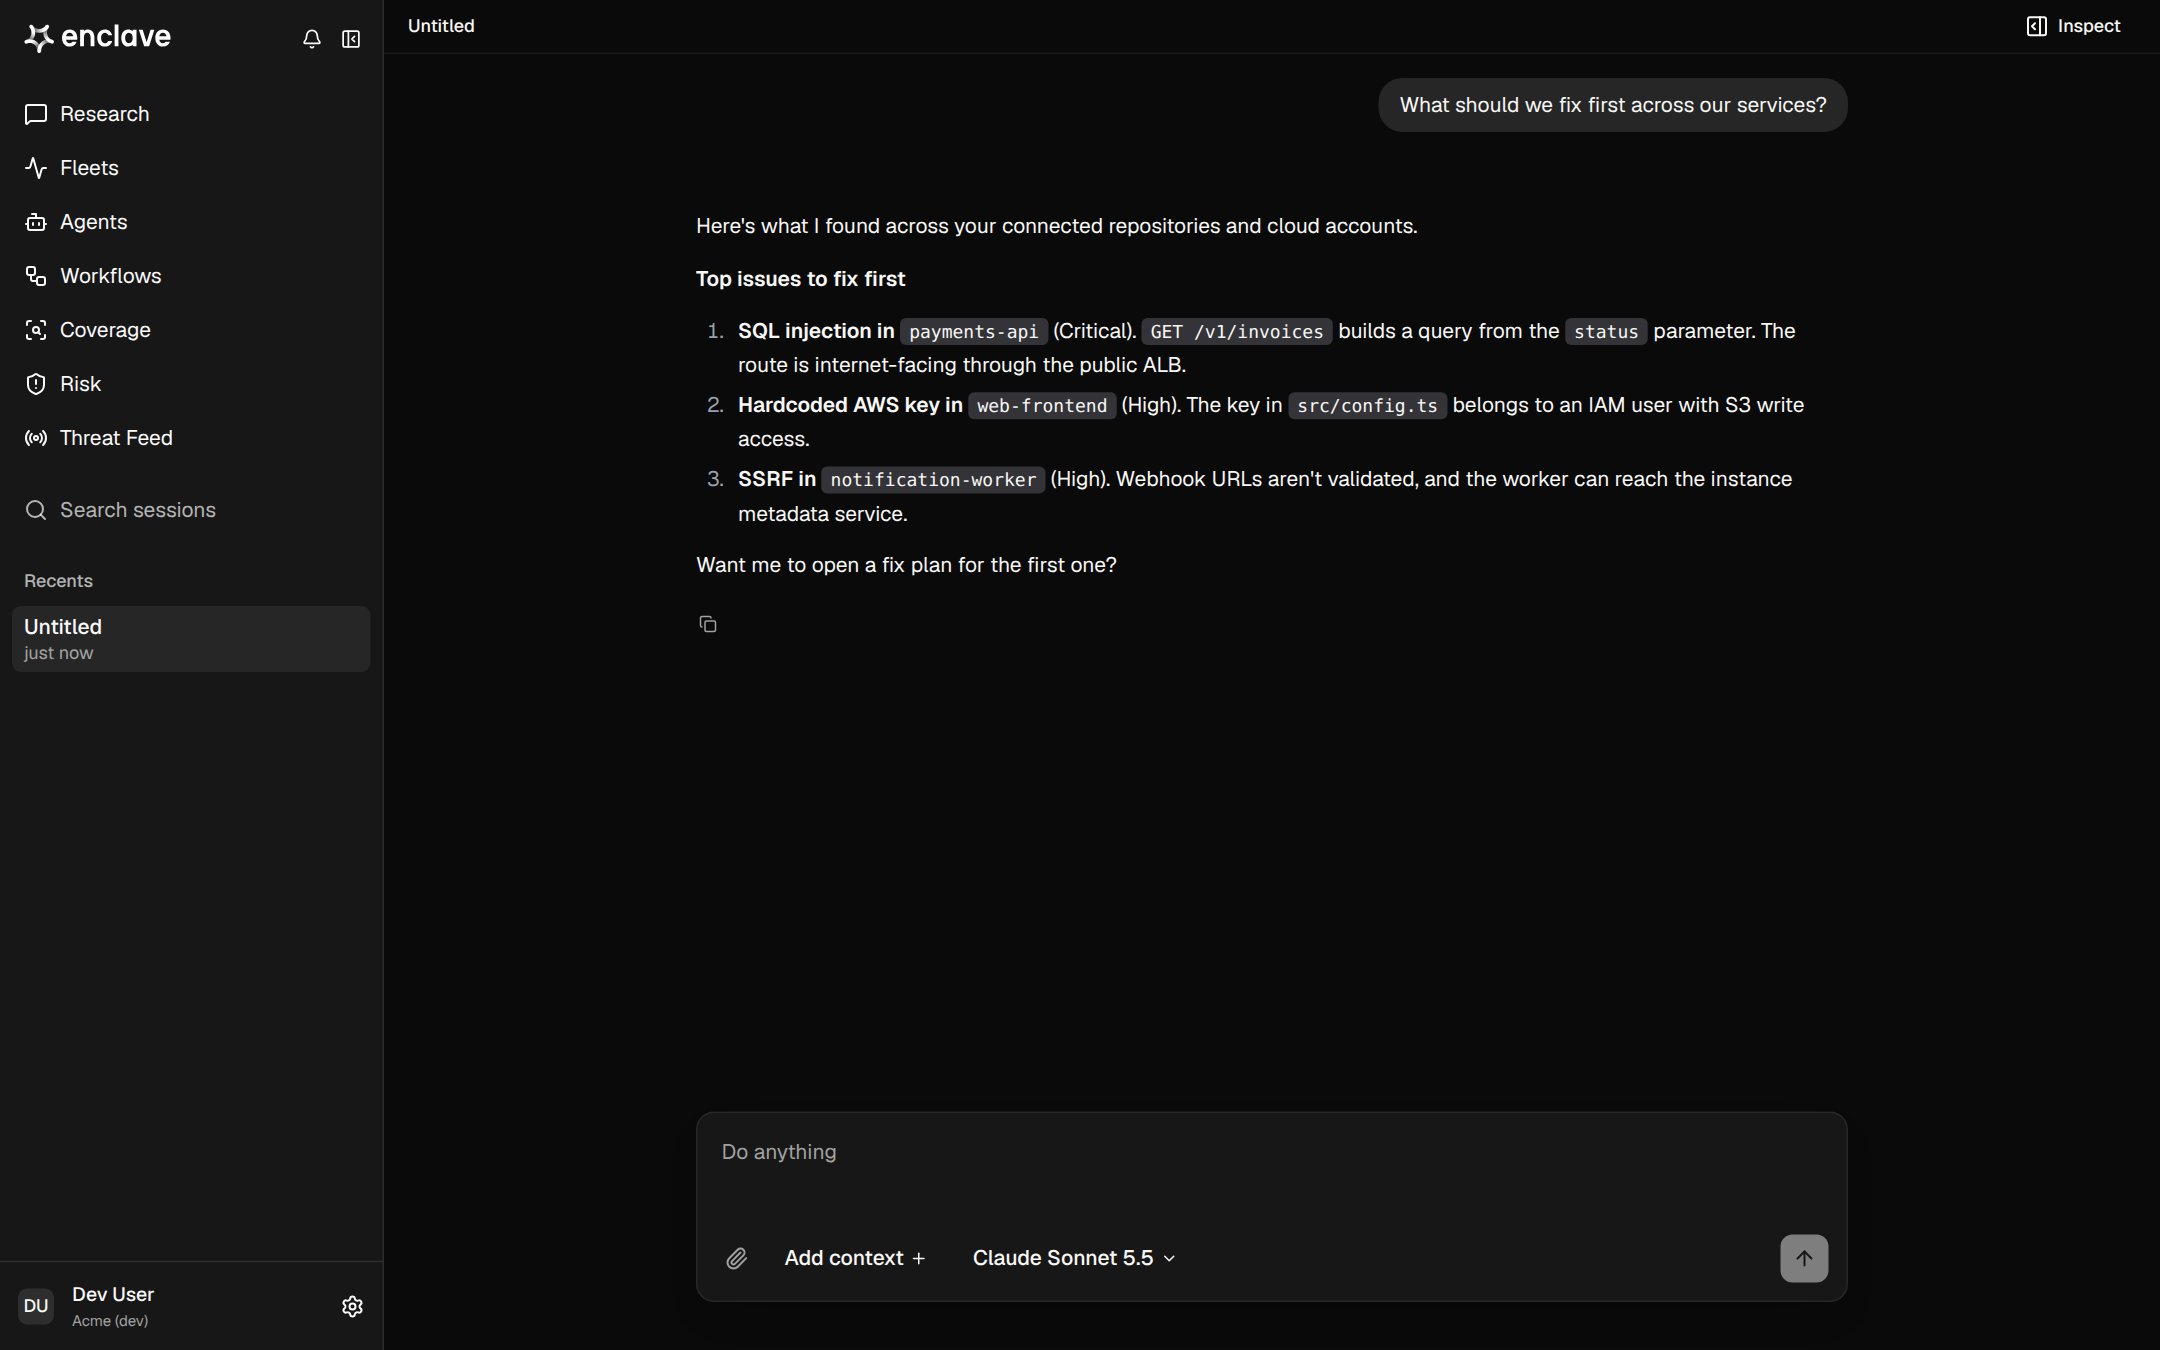
What are the most important security issues to fix first?Which of our services are exposed to the internet?Are we affected by CVE-2026-109619?
4
Findings prüfen
Öffnen Sie Risk, um zu sehen, was Enclave gefunden hat. Jedes Finding zeigt, was falsch ist, wo es liegt und ob ein Angreifer es erreichen kann. Siehe Findings und Triage.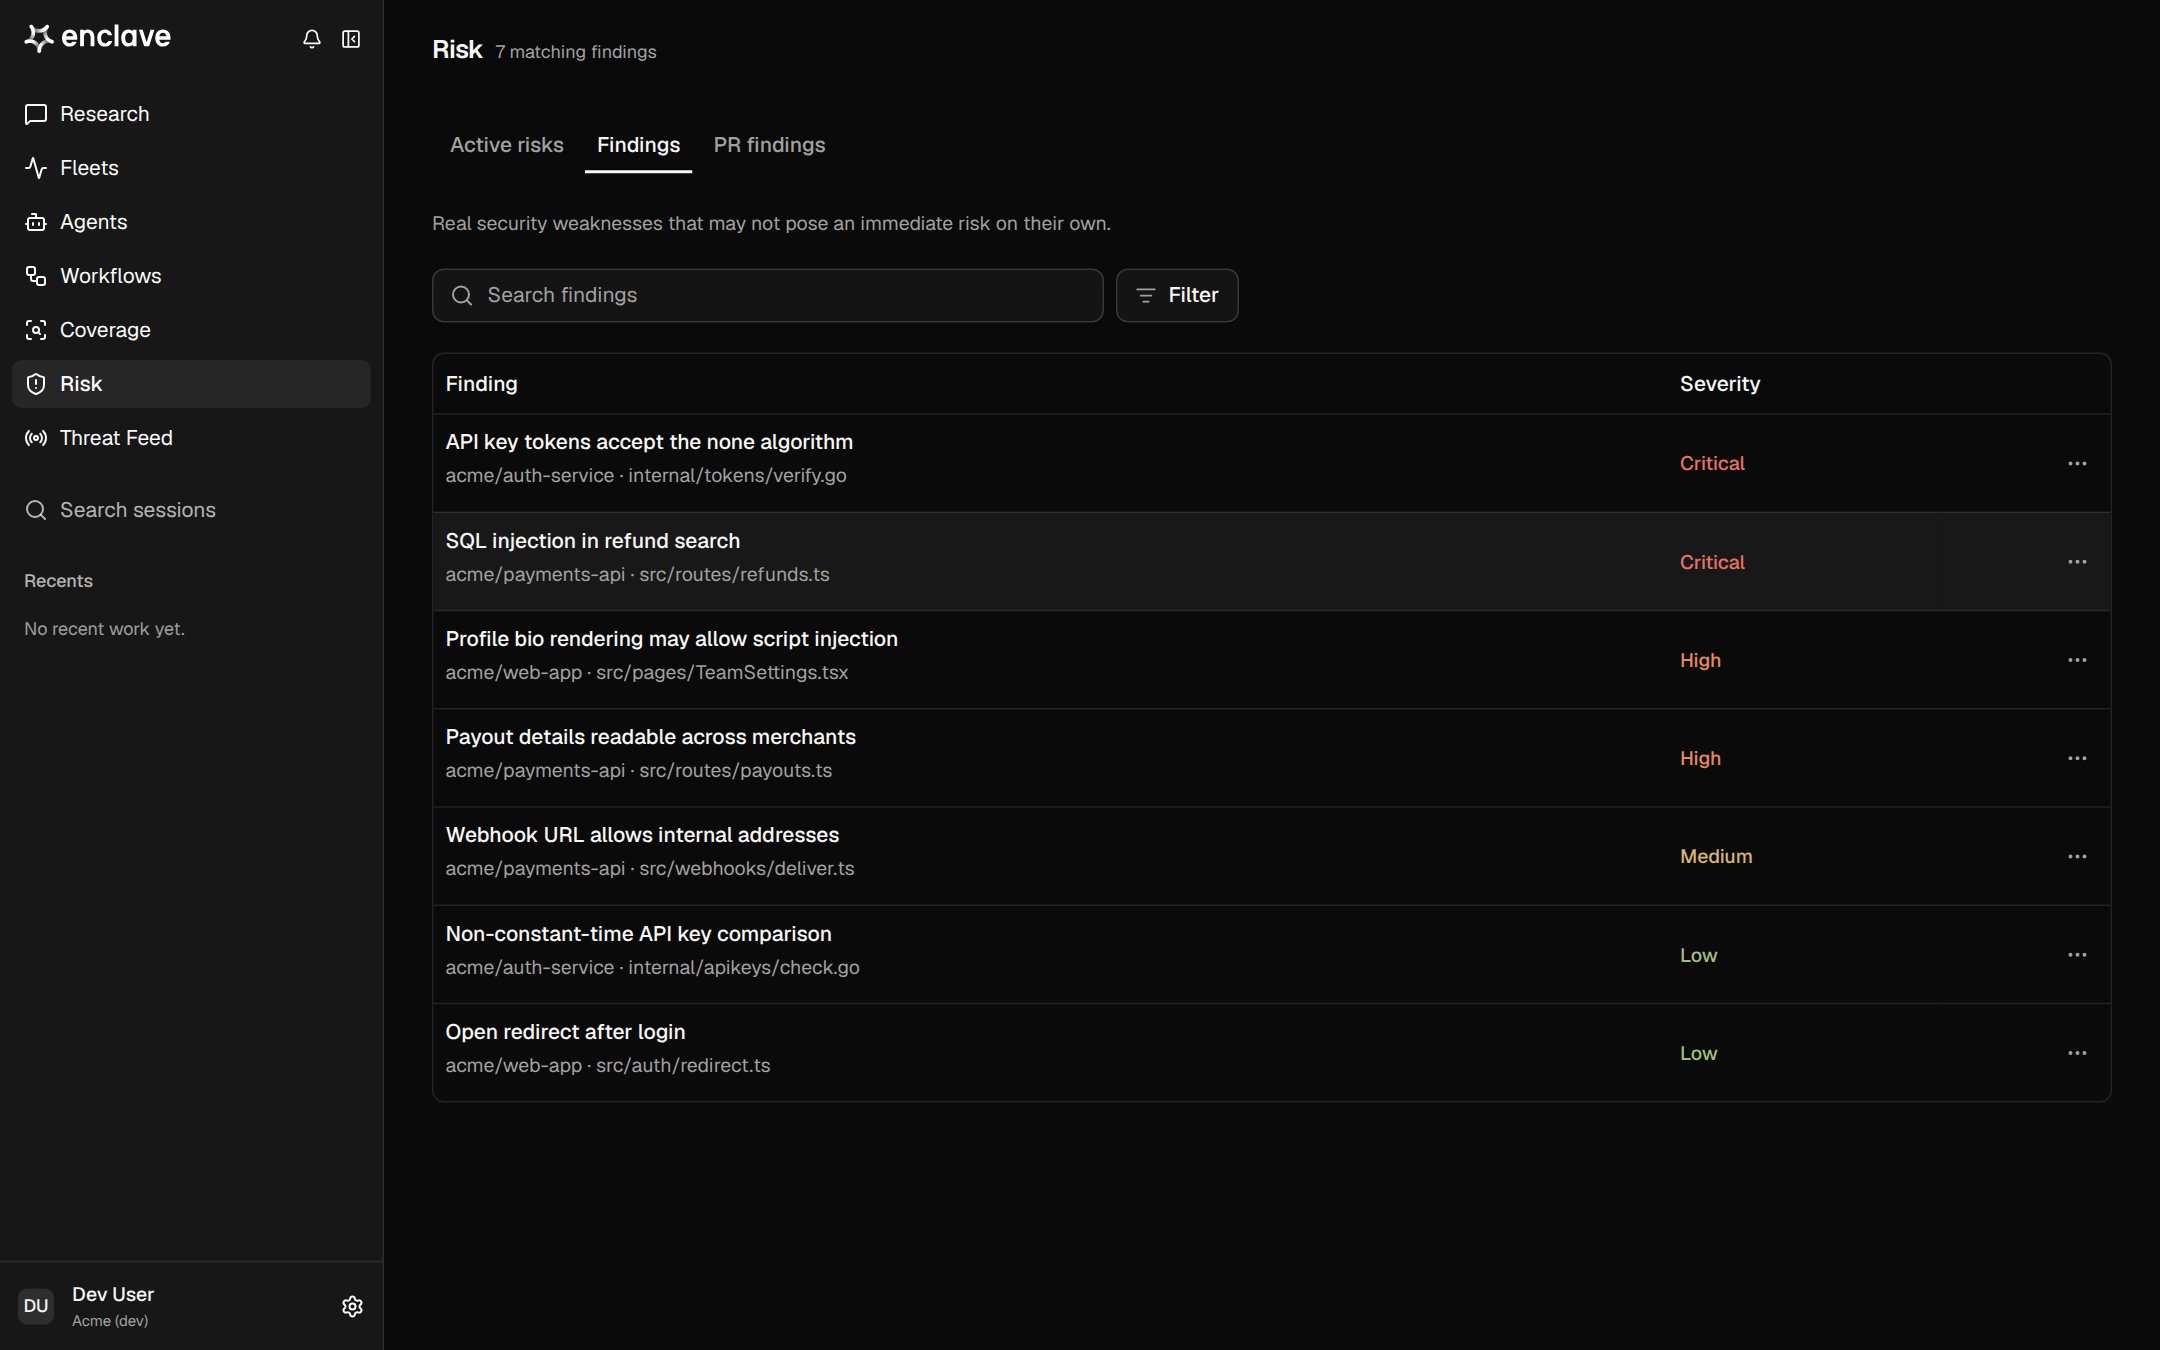
Nächste Schritte
Gute Fragen stellen
Erhalten Sie präzise Antworten von Research.
Workflows
Automatisieren Sie Analysen bei Ereignissen oder nach Zeitplan.
Threat Feed
Prüfen Sie neue CVEs gegen Ihre Umgebung.
Coverage
Sehen Sie alles, was Enclave sehen kann.
Kommen Sie nicht weiter? Schreiben Sie an support@enclave.ai.