

Wie ein Finding bestätigt wird
Bevor ein Finding als bestätigt angezeigt wird, führt Enclave folgende Schritte aus:- Deduplizieren gegen Ihre vorhandenen Findings.
- Verifizieren mit einem unabhängigen Agent, der den Code über die gemeldeten Dateien hinaus liest.
- Ausnutzbarkeit bewerten in Ihrer Umgebung, um festzustellen, ob ein Angreifer das Finding erreichen kann.
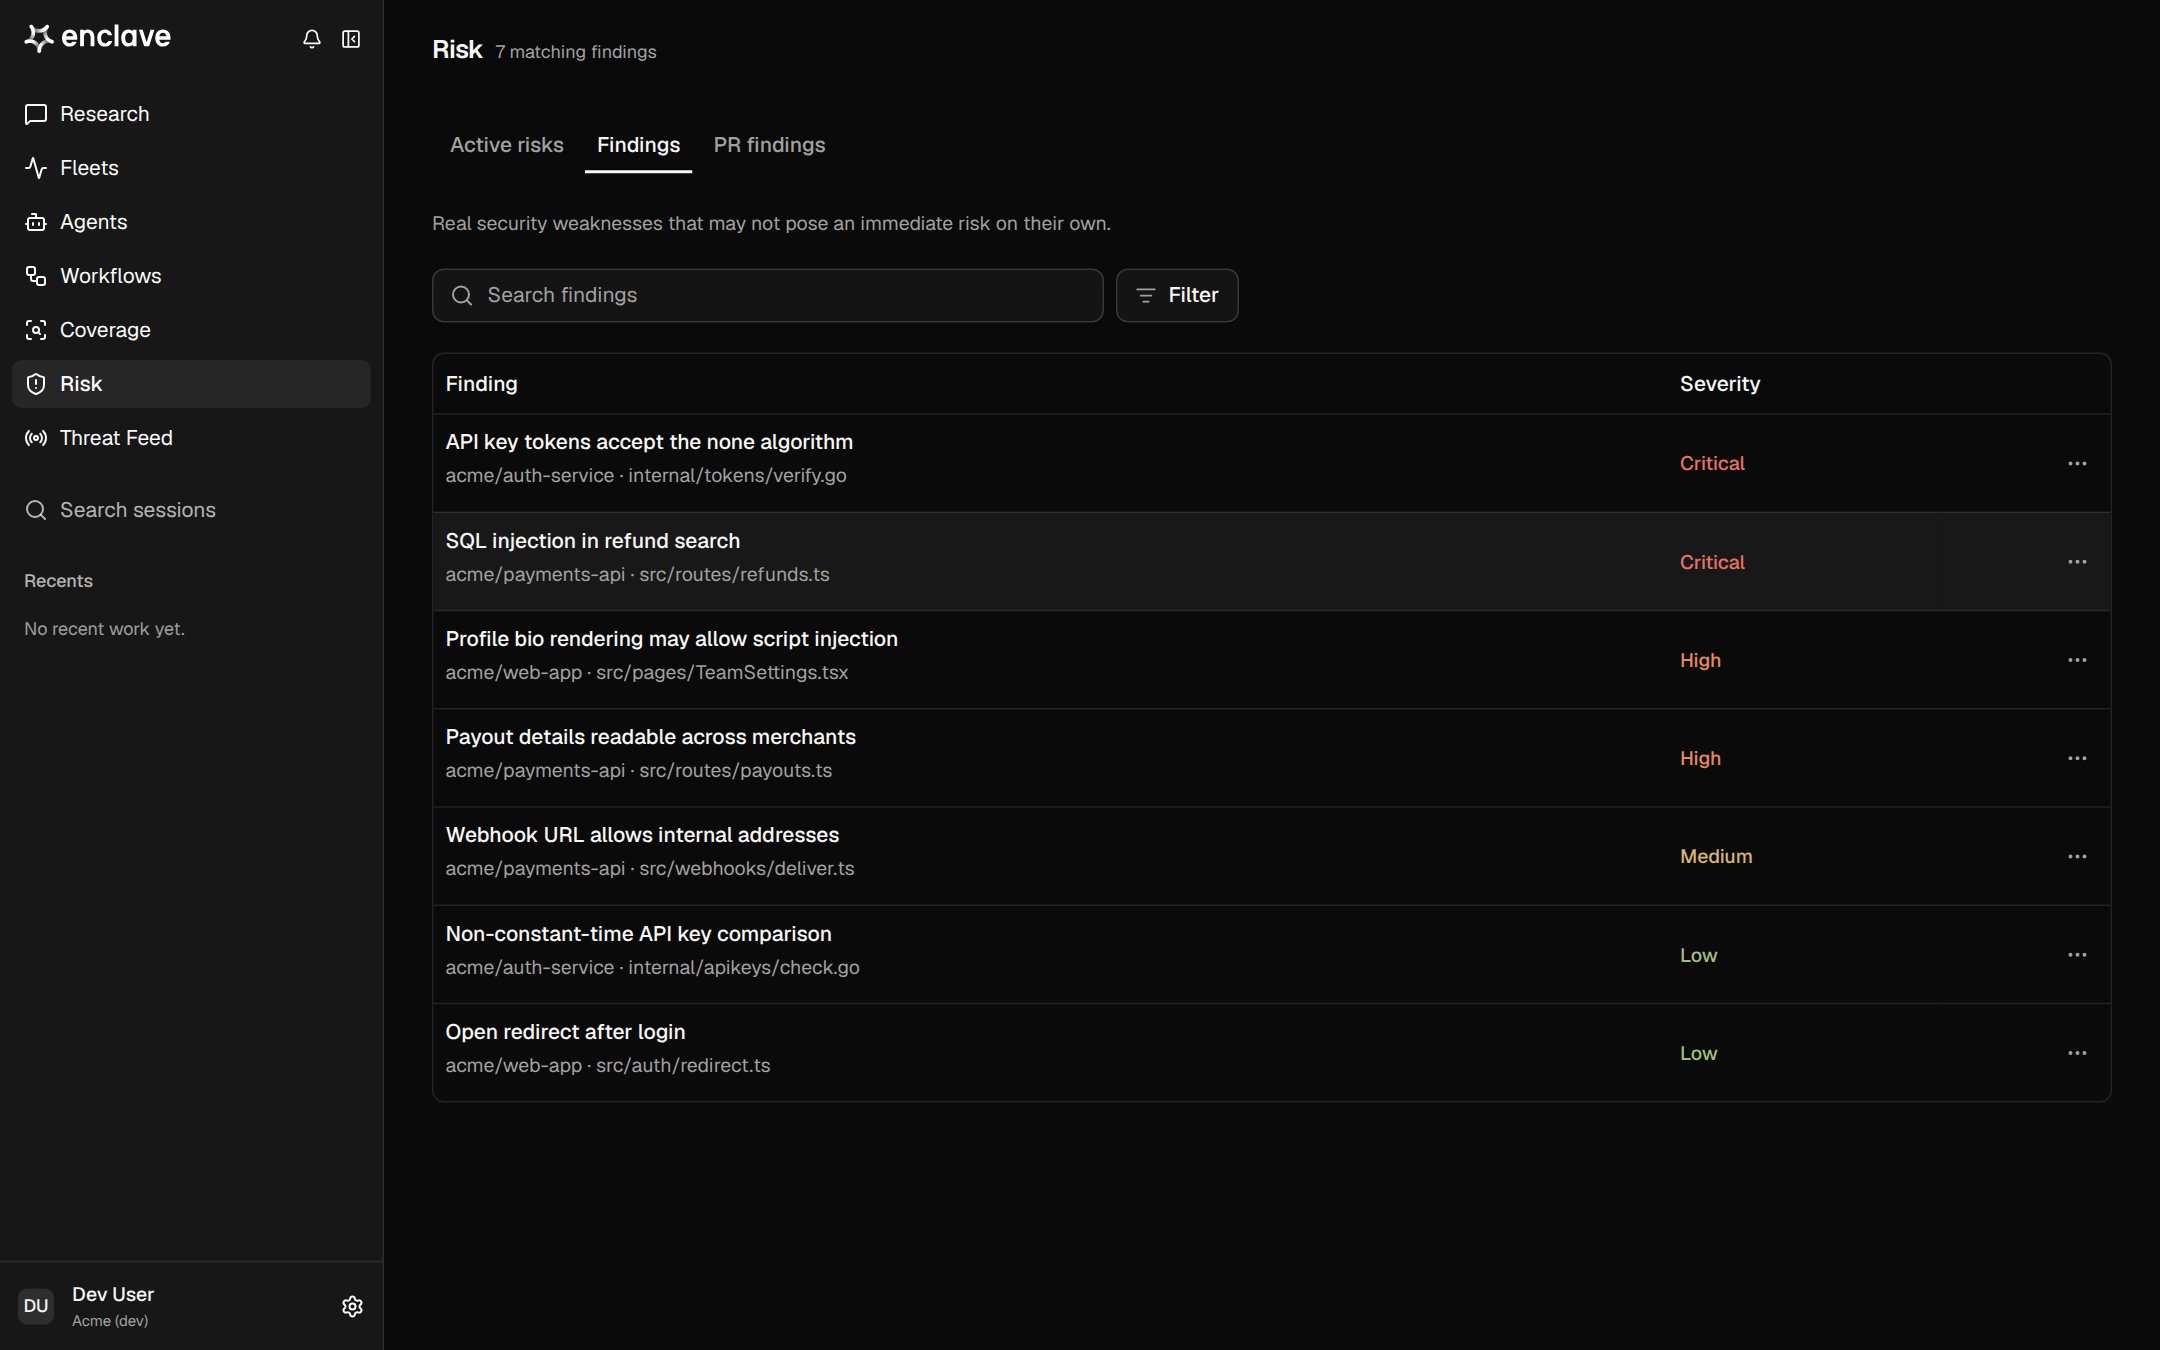
Die Risk-Seite
Filtern Sie nach State, Severity oder Exploitability oder suchen Sie nach Text. Filter werden in der URL gespeichert, sodass Sie eine Ansicht teilen können.
Was ein Finding enthält
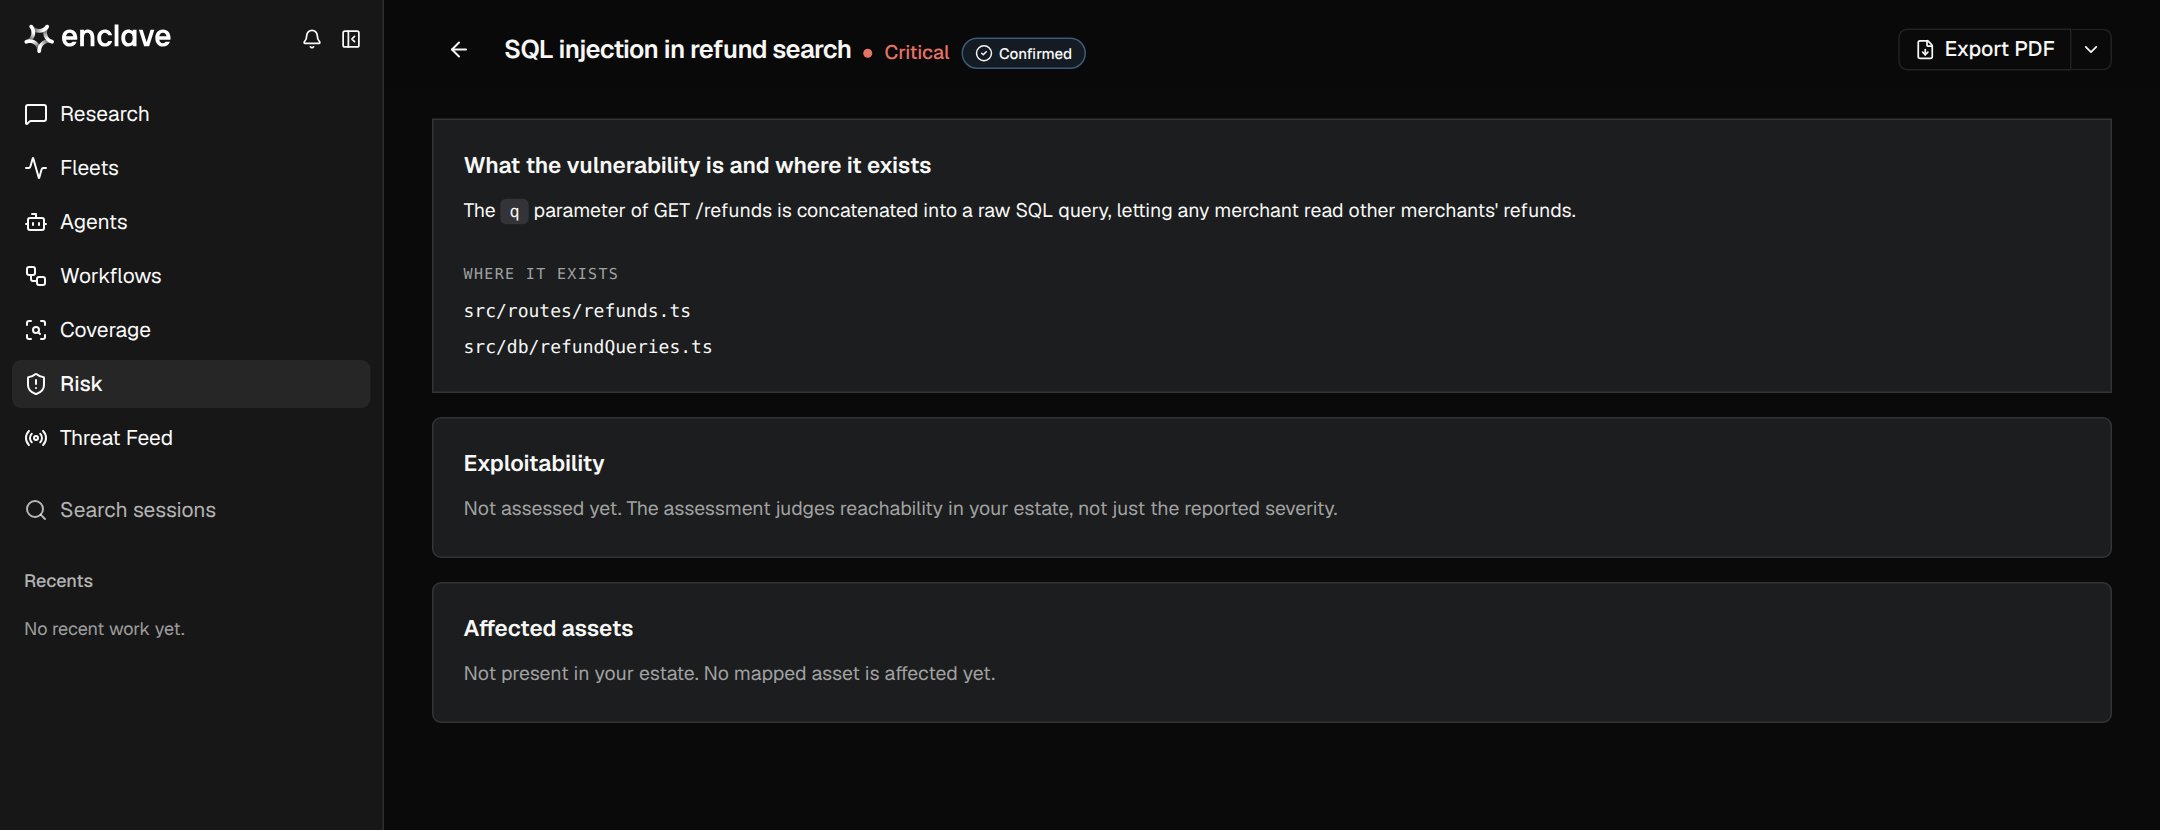
- Zusammenfassung: was der Fehler ist, wo er liegt und was ein Angreifer dadurch gewinnt.
- Proof of Concept: wie der Fehler demonstriert wurde, damit Sie ihn reproduzieren können.
- Angriffspfad: die Kette vom Einstiegspunkt bis zum Fehler, wenn die Ausnutzbarkeit bestätigt ist.
- Ausnutzbarkeit: ob der Fehler in Ihrer Umgebung erreichbar ist und warum.
- Betroffene Assets: die beteiligten Services und Cloud-Ressourcen.
Ausnutzbarkeit
Schweregrad
Der Schweregrad kann sich ändern, wenn Enclave mehr darüber erfährt, wo der Code läuft.
Status
Um einen Status zu ändern, öffnen Sie das Menü ⋯ einer Zeile oder klicken Sie auf der Seite des Findings auf den Status. Jede Änderung wird zusammen mit der Person aufgezeichnet, die sie vorgenommen hat.
Triage aus Research
Bitten Sie Research in natürlicher Sprache, Ihre Warteschlange abzuarbeiten, zum Beispiel:Dismiss every low-severity finding in legacy-adminMark the three SSRF findings in payments-api as resolvedUpdate the proof of concept for this finding with the steps we just ran
Eine wöchentliche Routine
- Öffnen Sie Active risks und beginnen Sie mit Critical und High.
- Markieren Sie, was nicht echt ist, als Inactive und was Sie nicht beheben werden, als Dismissed.
- Übergeben Sie den Rest an das zuständige Team und markieren Sie die Findings als Resolved, sobald der Fix ausgeliefert ist.
- Fragen Sie Research:
Which findings still need evidence, and what would verify them?