

Was der Feed enthält
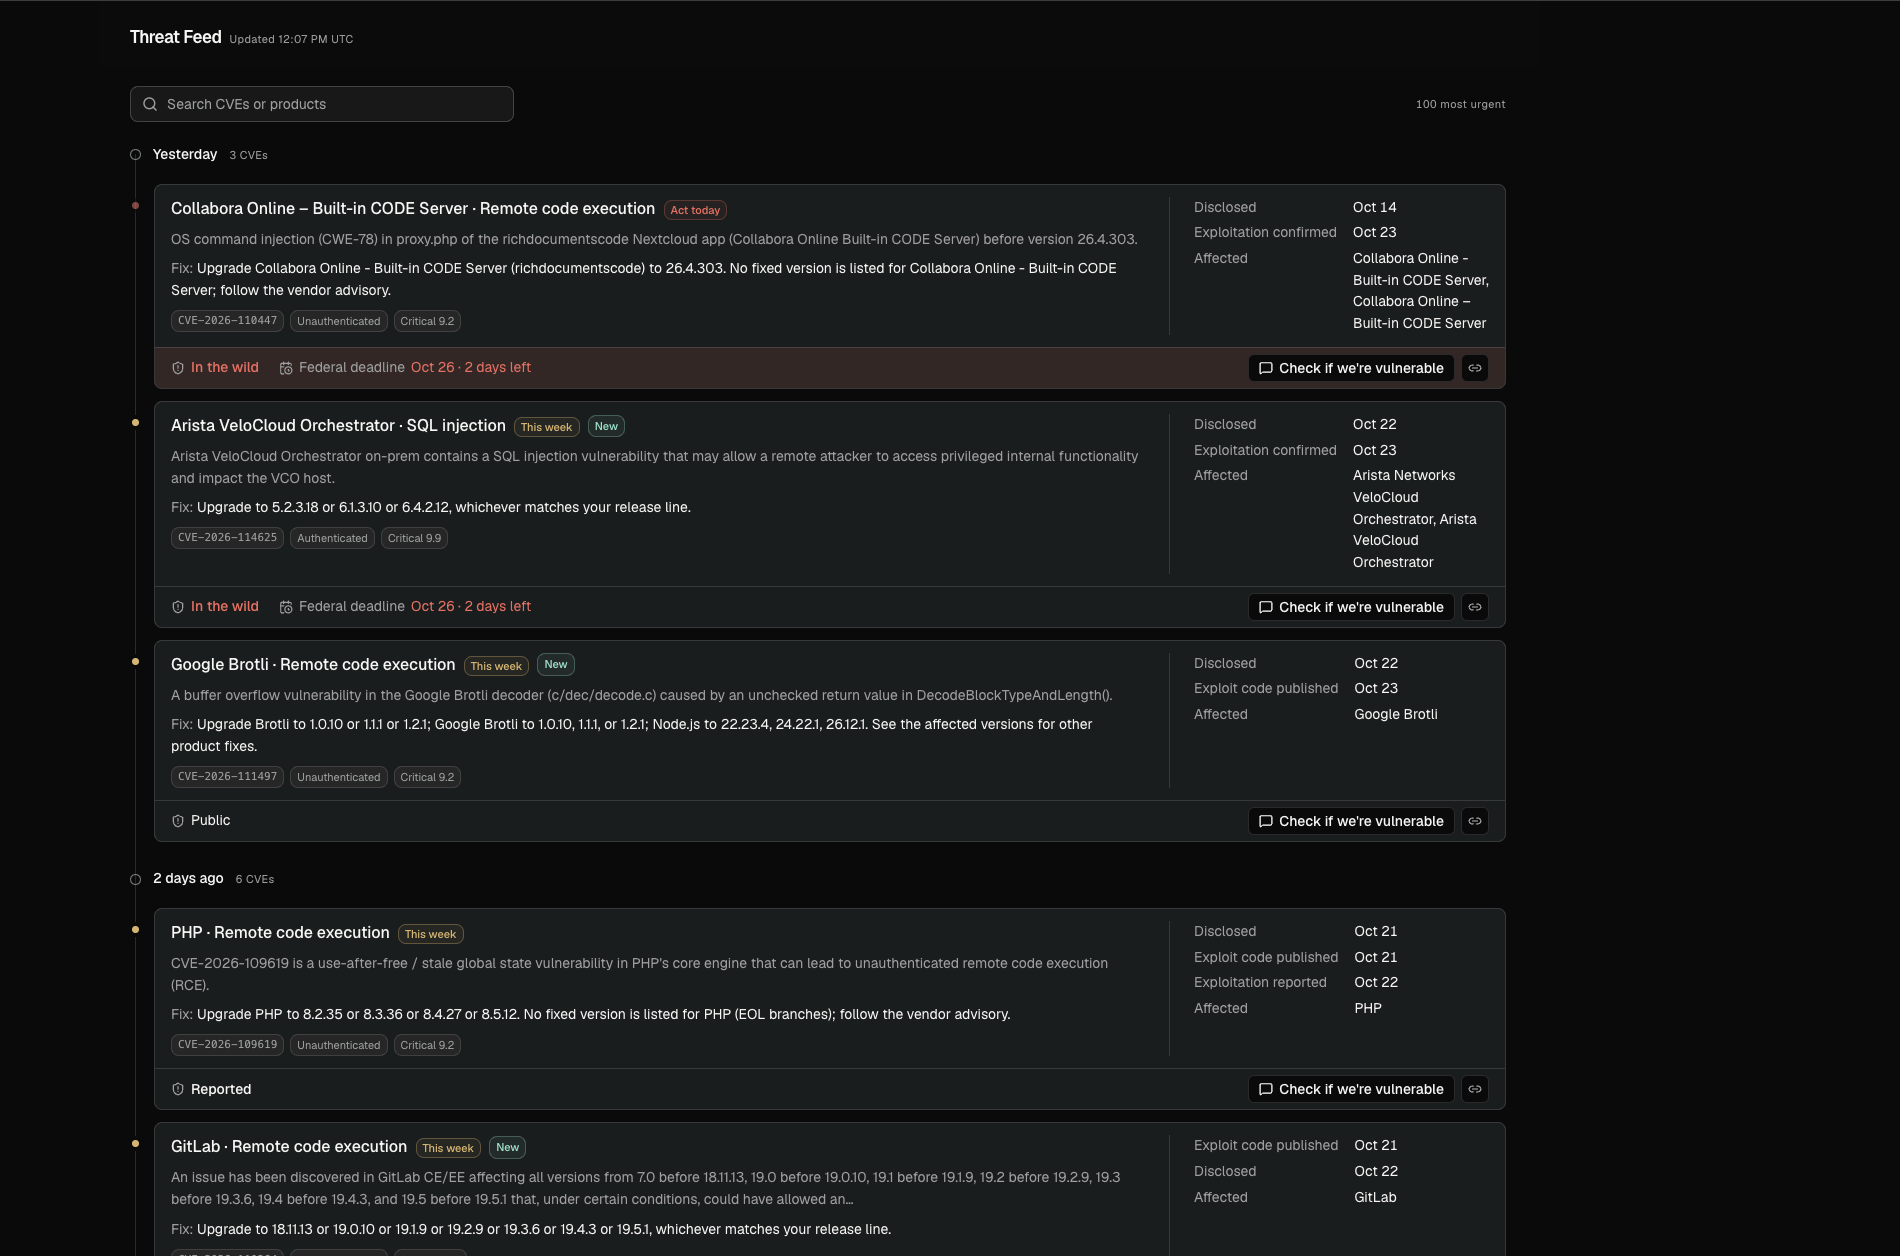
Der Feed zeigt die 100 dringendsten CVEs und wird alle fünf Minuten aktualisiert. Enclave ordnet sie nach folgenden Kriterien:- Exploited: bestätigt durch CISA oder die EU Vulnerability Database oder in den letzten 30 Tagen von Honeypots beobachtet.
- Breaking: neu, kritisch und ohne Anmeldedaten über das Netzwerk erreichbar.
- Trending: diese Woche in Security-News, sozialen Medien, Hacker News und auf GitHub diskutiert.
Eine Karte lesen
Jede Karte zeigt das betroffene Produkt, eine Zusammenfassung, die korrigierte Version und eine Zeitleiste.
Karten können außerdem Ransomware, New und die Patch-Frist der US-Bundesbehörden anzeigen, wenn CISA die CVE als ausgenutzt führt.
Klicken Sie auf den Titel einer CVE, um ihre Seite mit vollständiger Zeitleiste, betroffenen Versionen, Fix und Quellen zu öffnen.
Suchen und filtern
Suchen Sie nach CVE-ID oder Produkt oder filtern Sie nach Zeitraum. Die Suche umfasst alle CVEs der letzten Aktualisierung, nicht nur die 100 angezeigten. Um auf eine einzelne CVE zu verlinken, verwenden Sie/threat-feed?cve=<CVE-ID>.
Prüfen, ob Sie betroffen sind
Klicken Sie auf einer Karte oder CVE-Seite auf Check if we’re vulnerable. Enclave öffnet eine Research-Session und:- Ermittelt, wo die betroffene Software laufen könnte.
- Teilt Ihnen mit, was es sehen kann und was nicht, und bietet an, Fehlendes zu verbinden.
- Prüft parallel Ihre Repositorys, den Organisationsgraphen, Cloud-Konten und Server.
- Antwortet mit einem Ergebnis: Affected, Not found in what I checked, Not affected oder Can’t tell yet, sowie damit, was Sie zuerst beheben sollten.