

1
Registrati
Vai su app.enclave.ai e registrati con la tua email di lavoro. Se la tua organizzazione usa l’SSO, vieni reindirizzato automaticamente.
2
Collega il tuo codice e il tuo cloud
Una nuova organizzazione inizia con una conversazione chiamata Getting started. Indica a Enclave dove si trova il tuo codice e dove viene eseguito, poi fai clic su Connect in ogni scheda che ti mostra.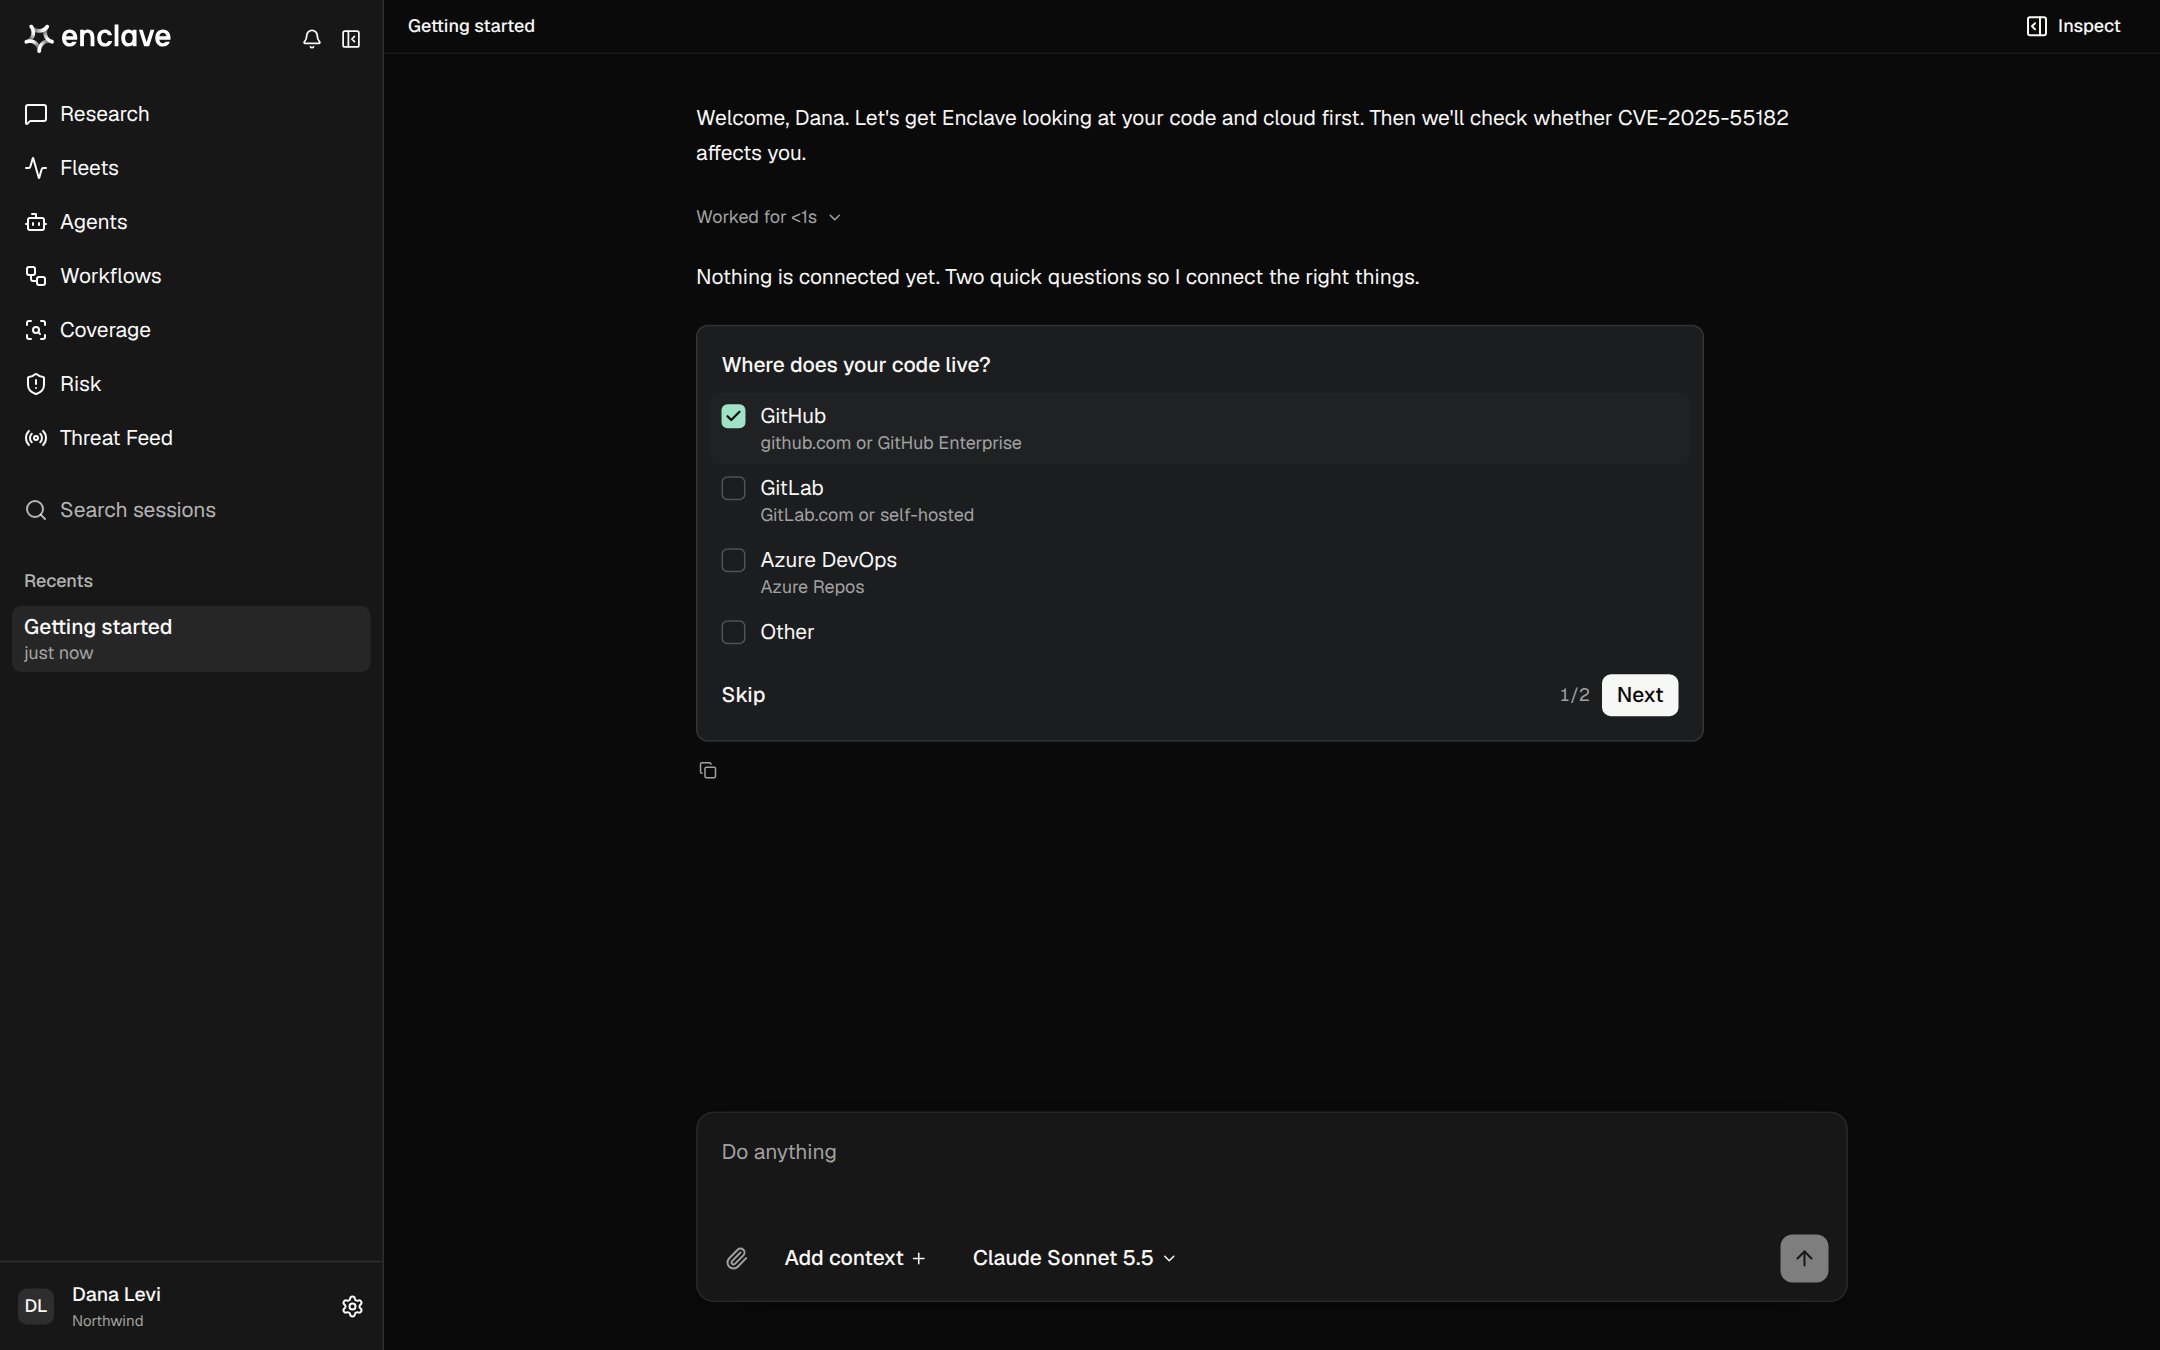
3
Fai la tua prima domanda
Al termine della configurazione, Enclave ti propone un primo task. Puoi anche fare una domanda tua in Research, ad esempio: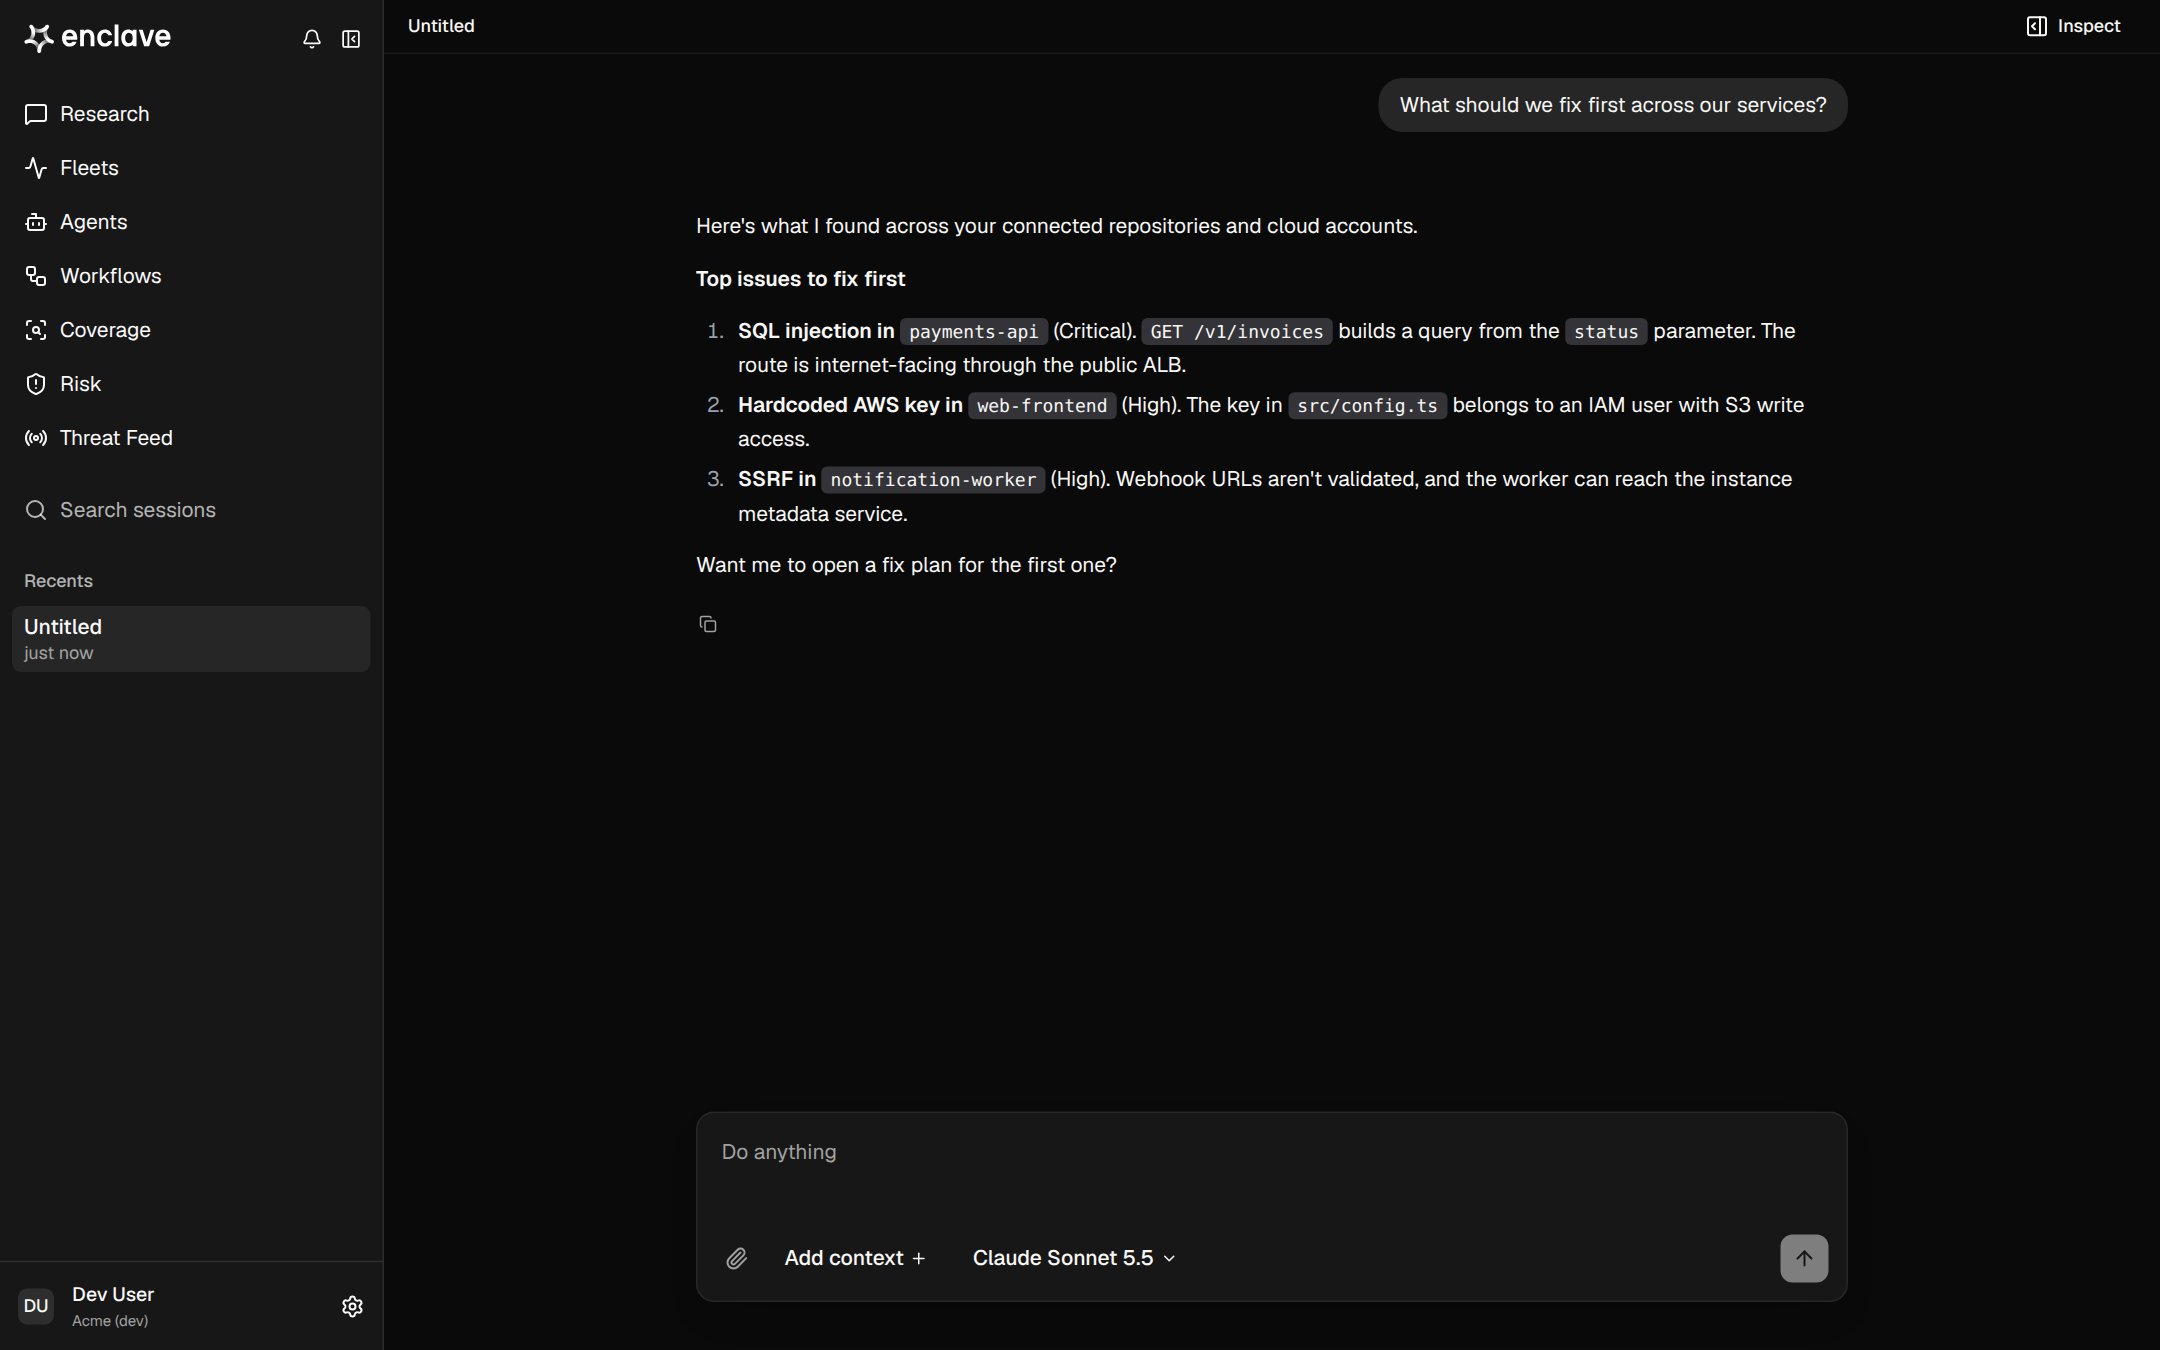
What are the most important security issues to fix first?Which of our services are exposed to the internet?Are we affected by CVE-2026-109619?
4
Esamina i tuoi finding
Apri Risk per vedere cosa ha trovato Enclave. Ogni finding mostra cosa non va, dove si trova e se un attaccante può raggiungerlo. Vedi Finding e triage.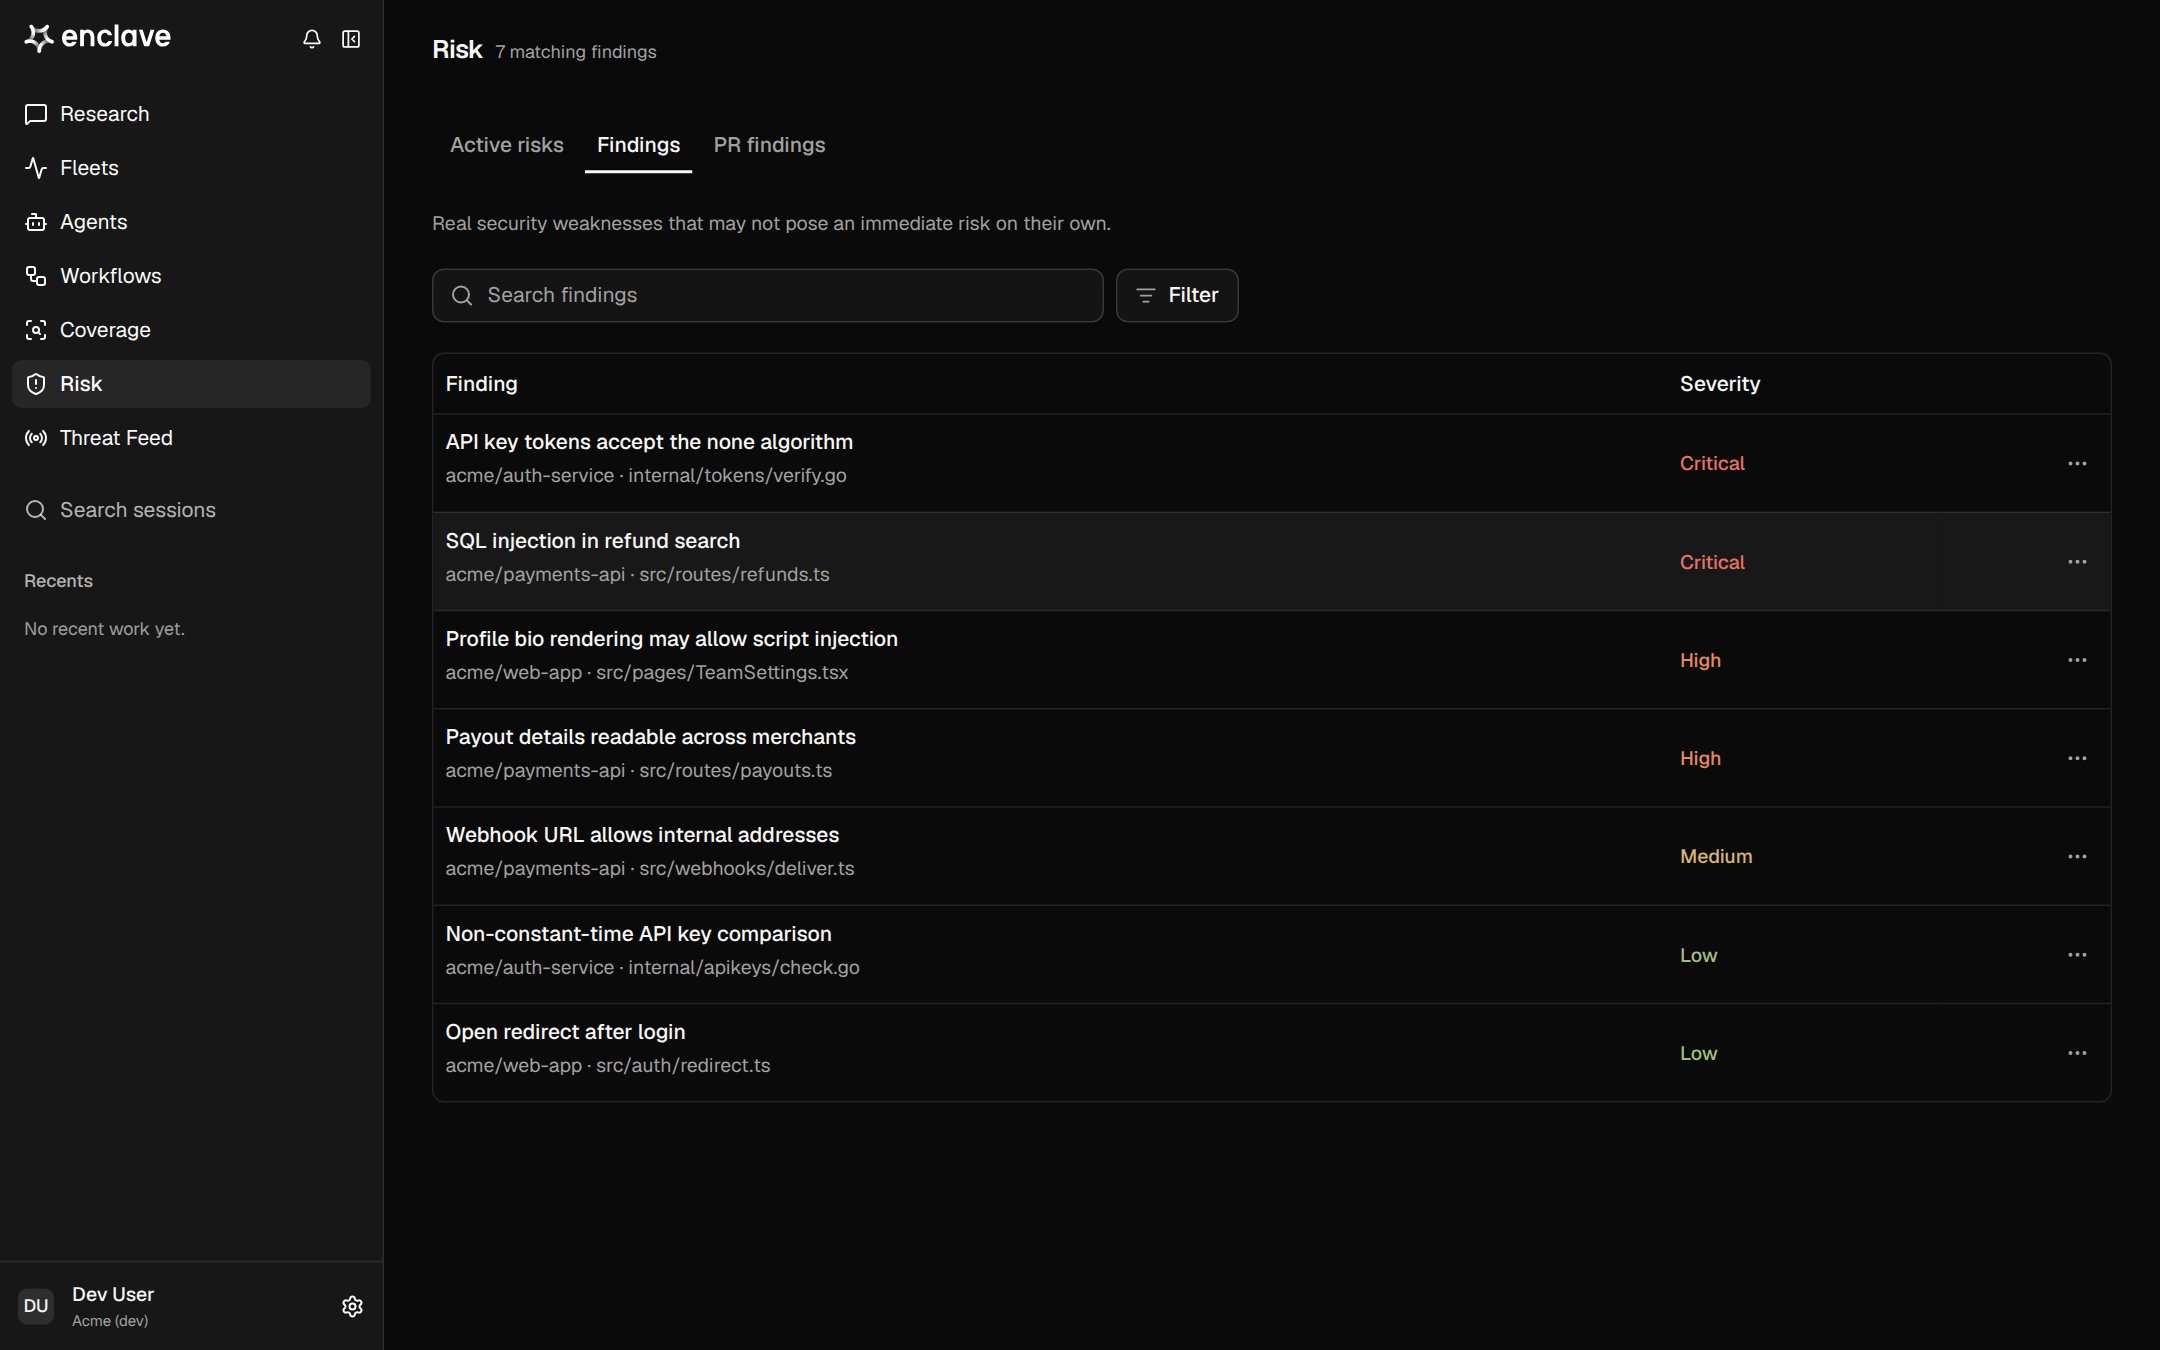
Prossimi passi
Fare buone domande
Ottieni risposte precise da Research.
Workflows
Automatizza l’analisi in base a eventi o a una pianificazione.
Threat Feed
Confronta le nuove CVE con il tuo ambiente.
Coverage
Guarda tutto ciò che Enclave può vedere.
Sei bloccato? Scrivi a support@enclave.ai.