

Come viene confermato un finding
Prima che un finding compaia come confermato, Enclave:- Elimina i duplicati confrontandolo con i finding esistenti.
- Lo verifica con un agente indipendente che legge il codice oltre i file segnalati.
- Valuta la sfruttabilità nel tuo ambiente, per capire se un attaccante può raggiungerlo.
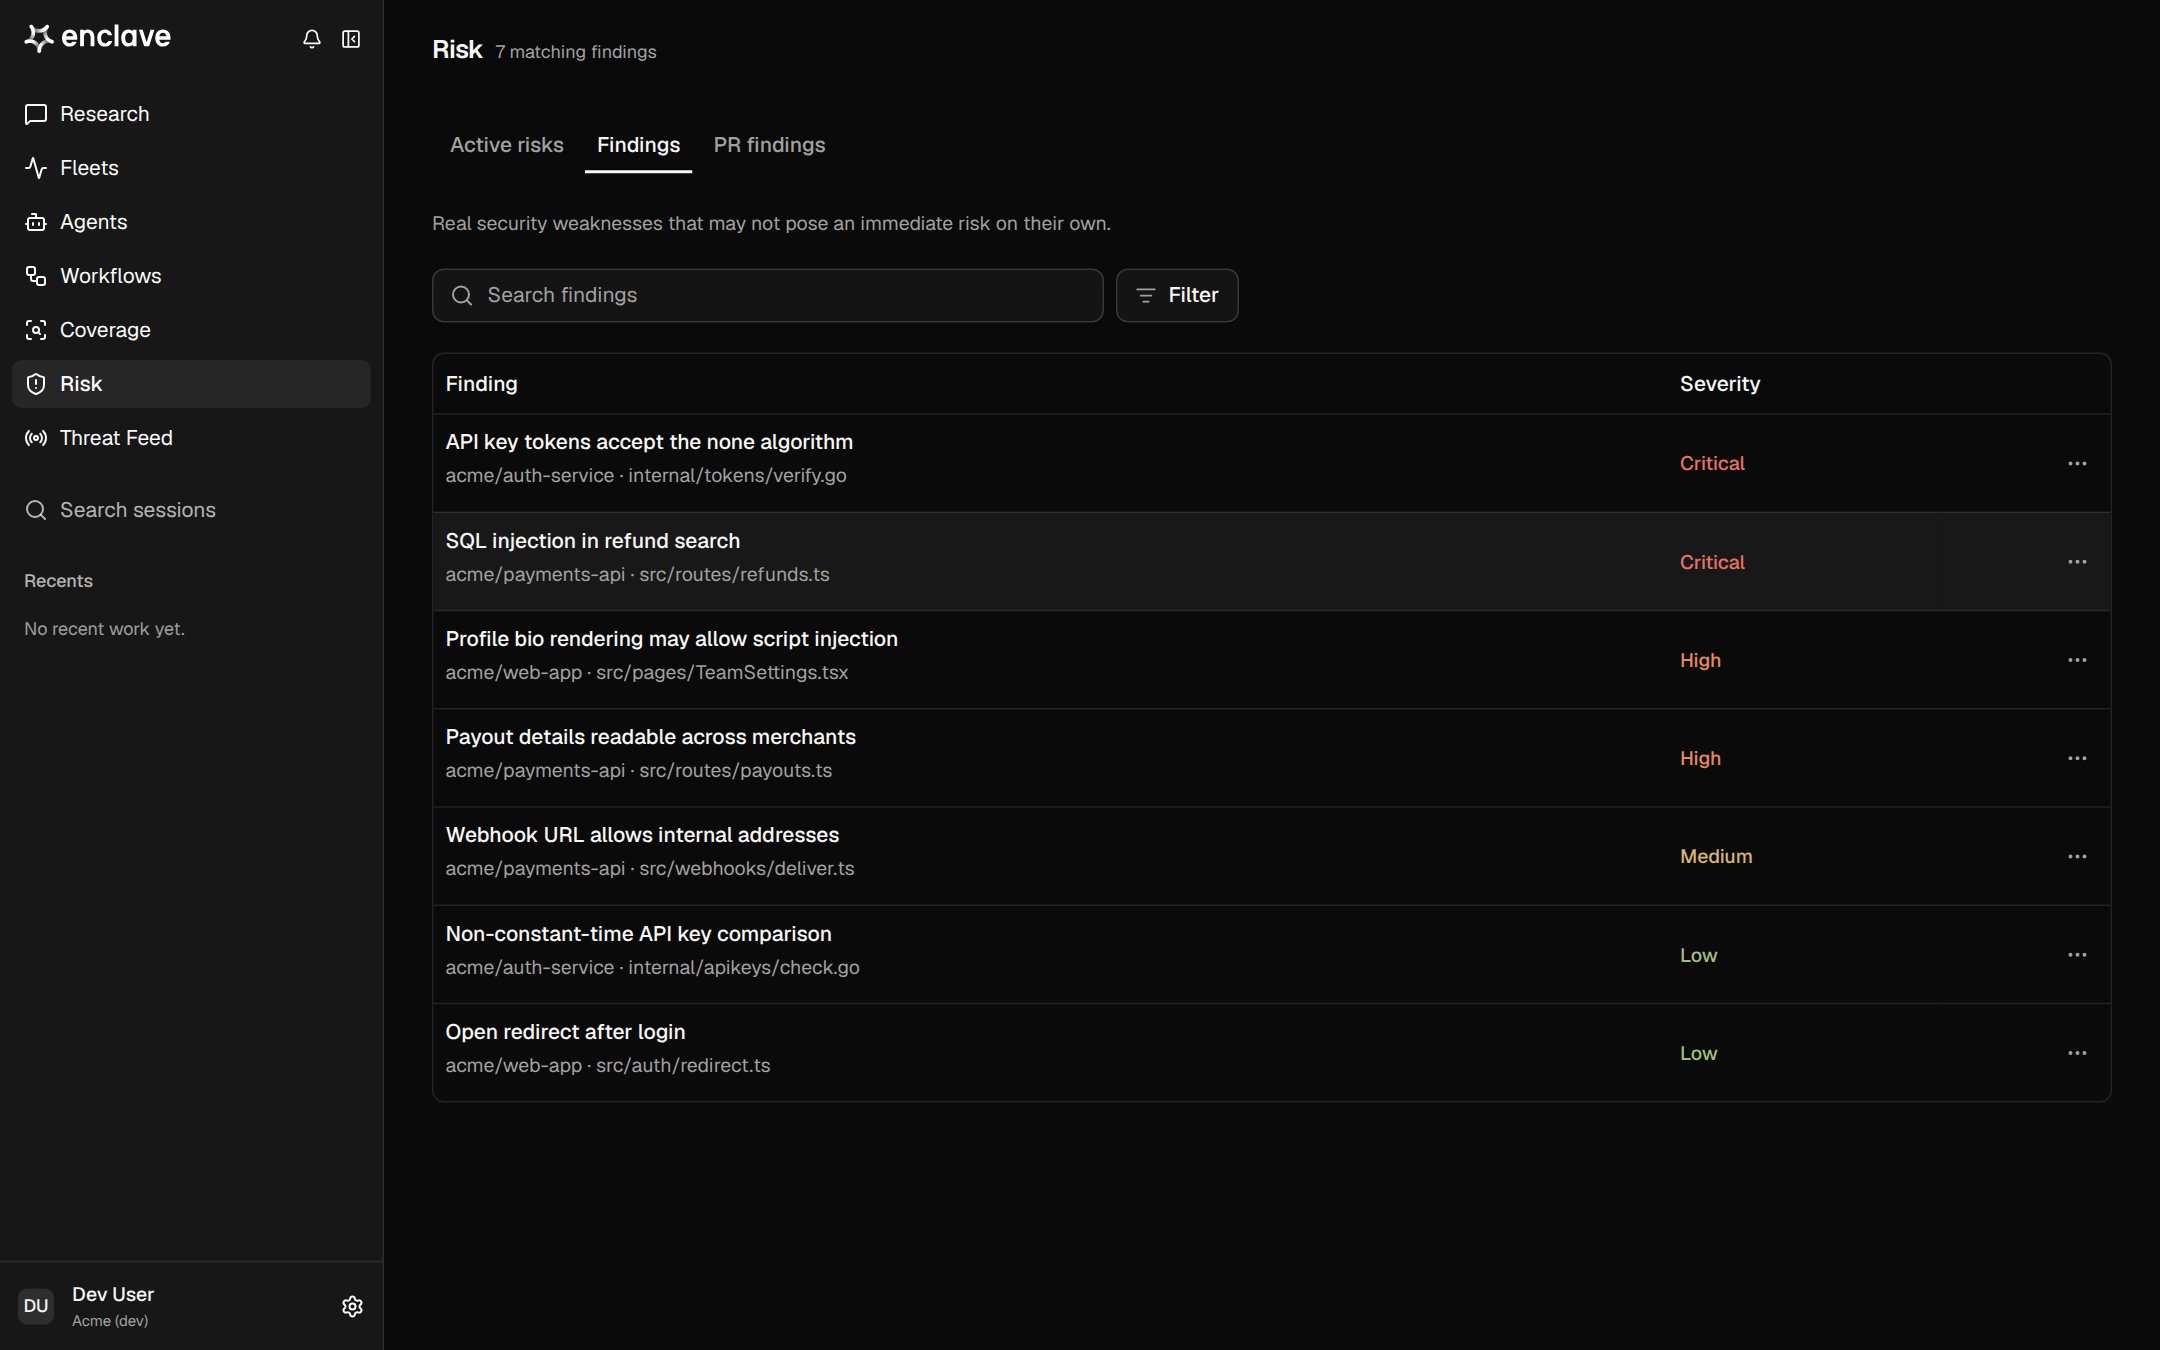
La pagina Risk
Filtra per State, Severity o Exploitability, oppure cerca per testo. I filtri vengono salvati nell’URL, così puoi condividere una vista.
Cosa contiene un finding
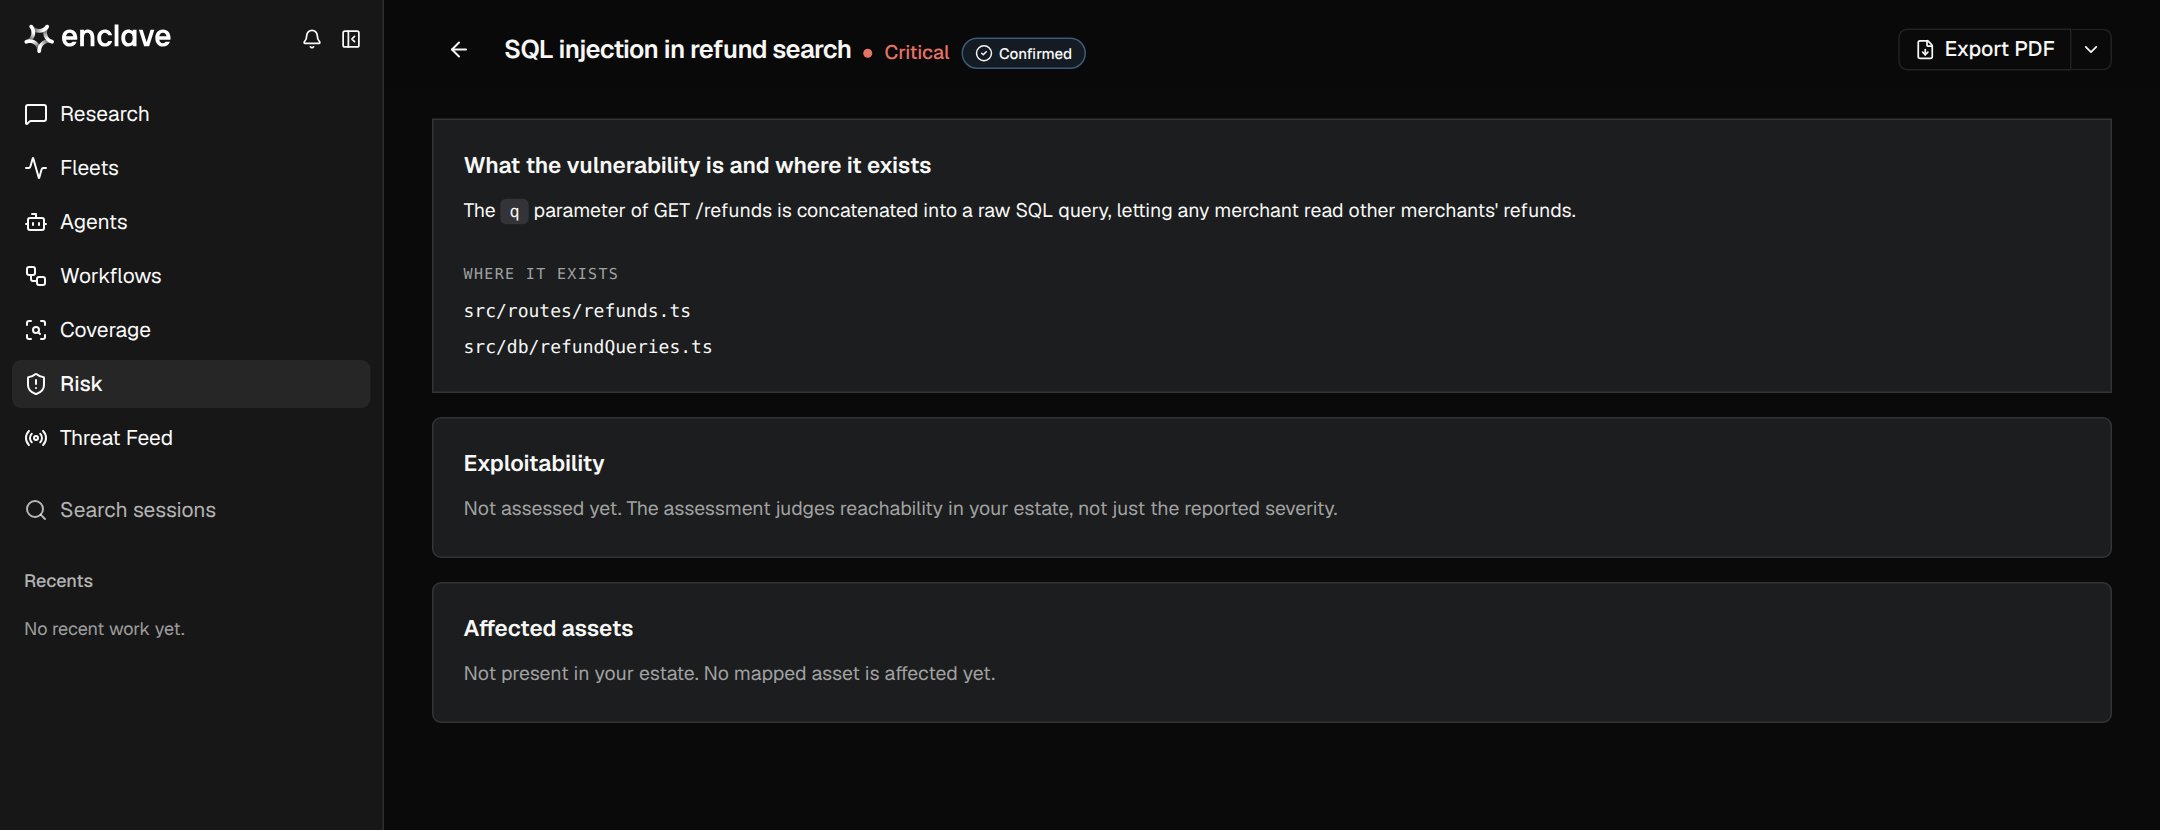
- Riepilogo: qual è la falla, dove si trova e cosa ottiene un attaccante.
- Proof of concept: come è stata dimostrata, così puoi riprodurla.
- Attack path: la catena dal punto di ingresso alla falla, quando la sfruttabilità è confermata.
- Sfruttabilità: se la falla è raggiungibile nel tuo ambiente, e perché.
- Asset coinvolti: i servizi e le risorse cloud interessati.
Sfruttabilità
Gravità
La gravità può cambiare quando Enclave scopre di più su dove viene eseguito il codice.
Stati
Per cambiare uno stato, apri il menu ⋯ di una riga oppure fai clic sullo stato nella pagina del finding. Ogni modifica viene registrata insieme a chi l’ha fatta.
Triage da Research
Chiedi a Research di lavorare sulla tua coda in linguaggio naturale, ad esempio:Dismiss every low-severity finding in legacy-adminMark the three SSRF findings in payments-api as resolvedUpdate the proof of concept for this finding with the steps we just ran
Una routine settimanale
- Apri Active risks e inizia da Critical e High.
- Imposta come Inactive ciò che non è reale e come Dismissed ciò che non correggerai.
- Passa il resto al team responsabile e imposta i finding come Resolved quando la correzione viene rilasciata.
- Chiedi a Research:
Which findings still need evidence, and what would verify them?