

Cosa contiene il feed
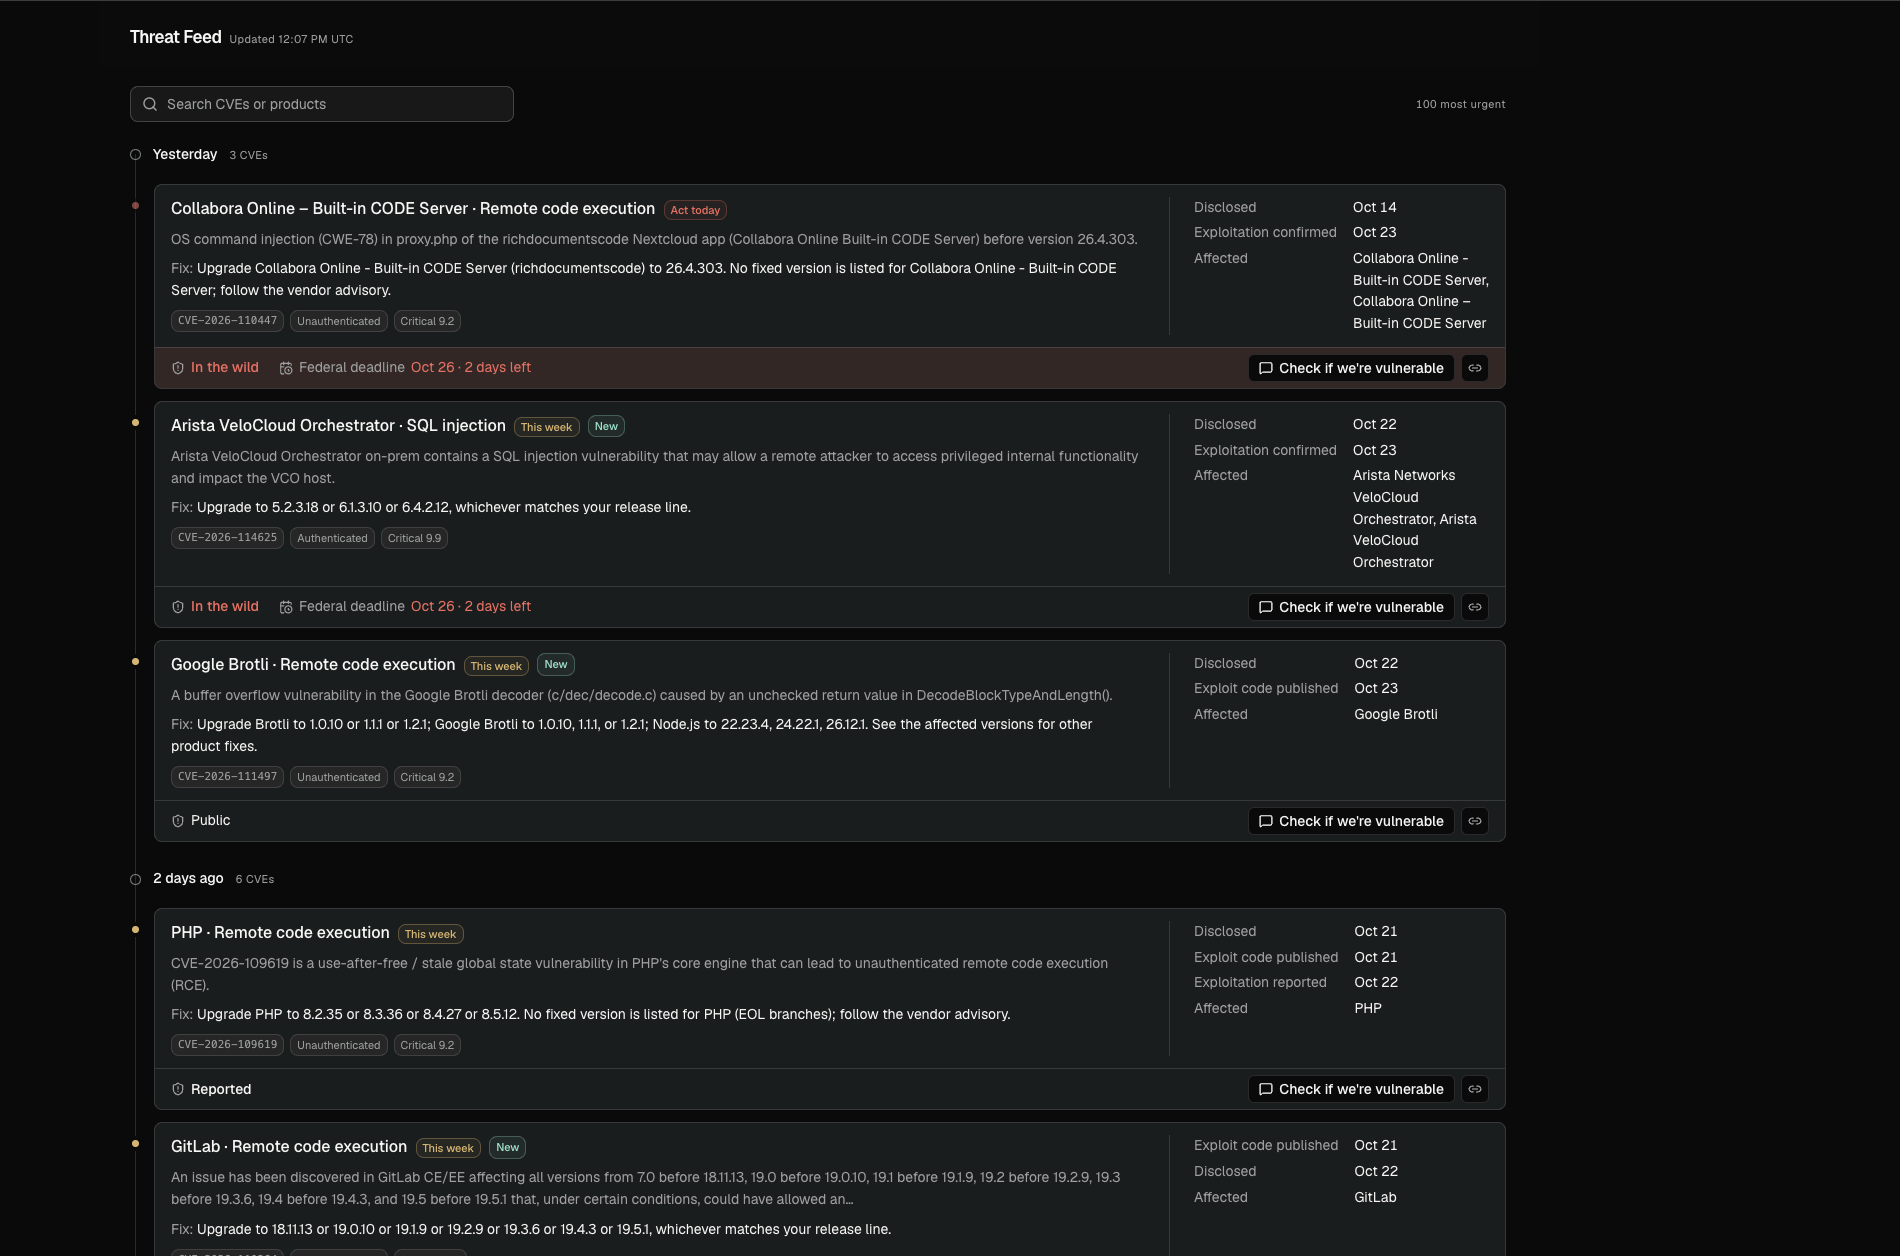
Il feed mostra le 100 CVE più urgenti e si aggiorna ogni cinque minuti. Enclave le ordina in base a:- Exploited: confermata da CISA o dall’EU Vulnerability Database, oppure rilevata dagli honeypot negli ultimi 30 giorni.
- Breaking: nuova, critica e raggiungibile dalla rete senza credenziali.
- Trending: discussa questa settimana nelle notizie di sicurezza, sui social media, su Hacker News e su GitHub.
Leggi una scheda
Ogni scheda mostra il prodotto interessato, un riepilogo, la versione corretta e una timeline.
Le schede possono mostrare anche Ransomware, New e la scadenza federale statunitense per la patch quando CISA elenca la CVE come sfruttata.
Fai clic sul titolo di una CVE per aprire la sua pagina con la timeline completa, le versioni interessate, la correzione e le fonti.
Cerca e filtra
Cerca per ID della CVE o per prodotto, oppure filtra per periodo. La ricerca copre tutte le CVE dell’ultimo aggiornamento, non solo le 100 mostrate. Per creare un link a una CVE, usa/threat-feed?cve=<CVE-ID>.
Verifica se sei vulnerabile
Fai clic su Check if we’re vulnerable in una scheda o nella pagina di una CVE. Enclave apre una sessione di Research e:- Individua dove potrebbe essere in esecuzione il software interessato.
- Ti dice cosa riesce a vedere e cosa no, e ti propone di collegare ciò che manca.
- Controlla in parallelo i tuoi repository, il grafo dell’organizzazione, gli account cloud e i server.
- Risponde con un verdetto: Affected, Not found in what I checked, Not affected o Can’t tell yet, insieme a cosa correggere per primo.