

默认角色
每个组织都有三个默认角色。它们标记为 System,无法编辑或删除。按领域划分的权限
Research
只有发起会话的人才能删除它。Research 还会隐藏你无权使用的工具。请参阅 Research 能做什么。
发现项
请参阅发现项与分诊。
工作流和运行
由触发器启动的运行以组织级访问权限执行,即使设置它的人离开后也会继续工作。因此只有所有者和管理员可以更改触发器,自定义角色也永远无法获得此权限。编辑已开启触发器的工作流同样需要此权限。
请参阅 Workflows、触发器和运行。
智能体
请参阅智能体。
Coverage 和仓库
请参阅 Coverage 和 PR 与依赖分析。
组织设置
每个人都可以管理自己的个人密钥。
管理成员
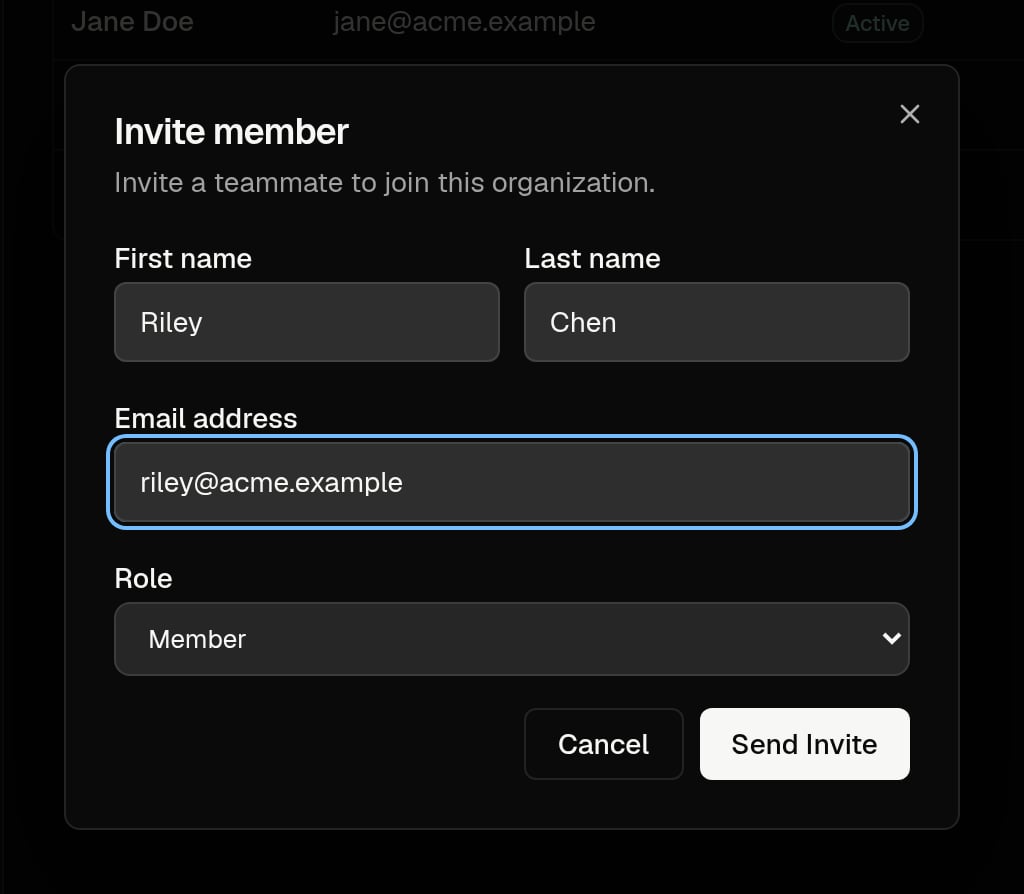
前往 Settings → Members。邀请成员
邀请成员需要 Team 或 Enterprise 套餐。Pro 仅供个人使用。请参阅套餐。
更改角色和移除成员
- 更改角色: 点击成员当前的角色并选择另一个角色。你也可以更改待处理邀请将授予的角色。
- 管理邀请: 在待处理的邀请上点击 Resend 或 Revoke。
- 移除成员: 点击 Remove。
- 你不能更改自己的角色。
- 所有者可以分配任何角色。管理员可以分配除 Owner 之外的任何角色。
- 管理员不能更改所有者的角色,也不能移除所有者。
转让所有权
一个组织只有一个所有者。如需移交所有权,所有者需将另一位成员的角色更改为 Owner,然后点击 Transfer ownership 确认。新所有者随即接管,你的角色会变为 Admin。自定义角色
当默认角色不合适时,可以创建自定义角色,例如一个负责分诊发现项、但不管理组织的审查员。只有所有者和管理员可以查看和管理角色。1
打开 Roles
前往 Settings → Roles,然后点击 Create role。
2
为角色命名
输入 Name,例如
Security reviewer。3
选择权限
在 Permissions 下,选择该角色可以执行的操作。
4
保存
点击 Create role。与其他角色一样,你可以在 Settings → Members 中将其分配给成员。