

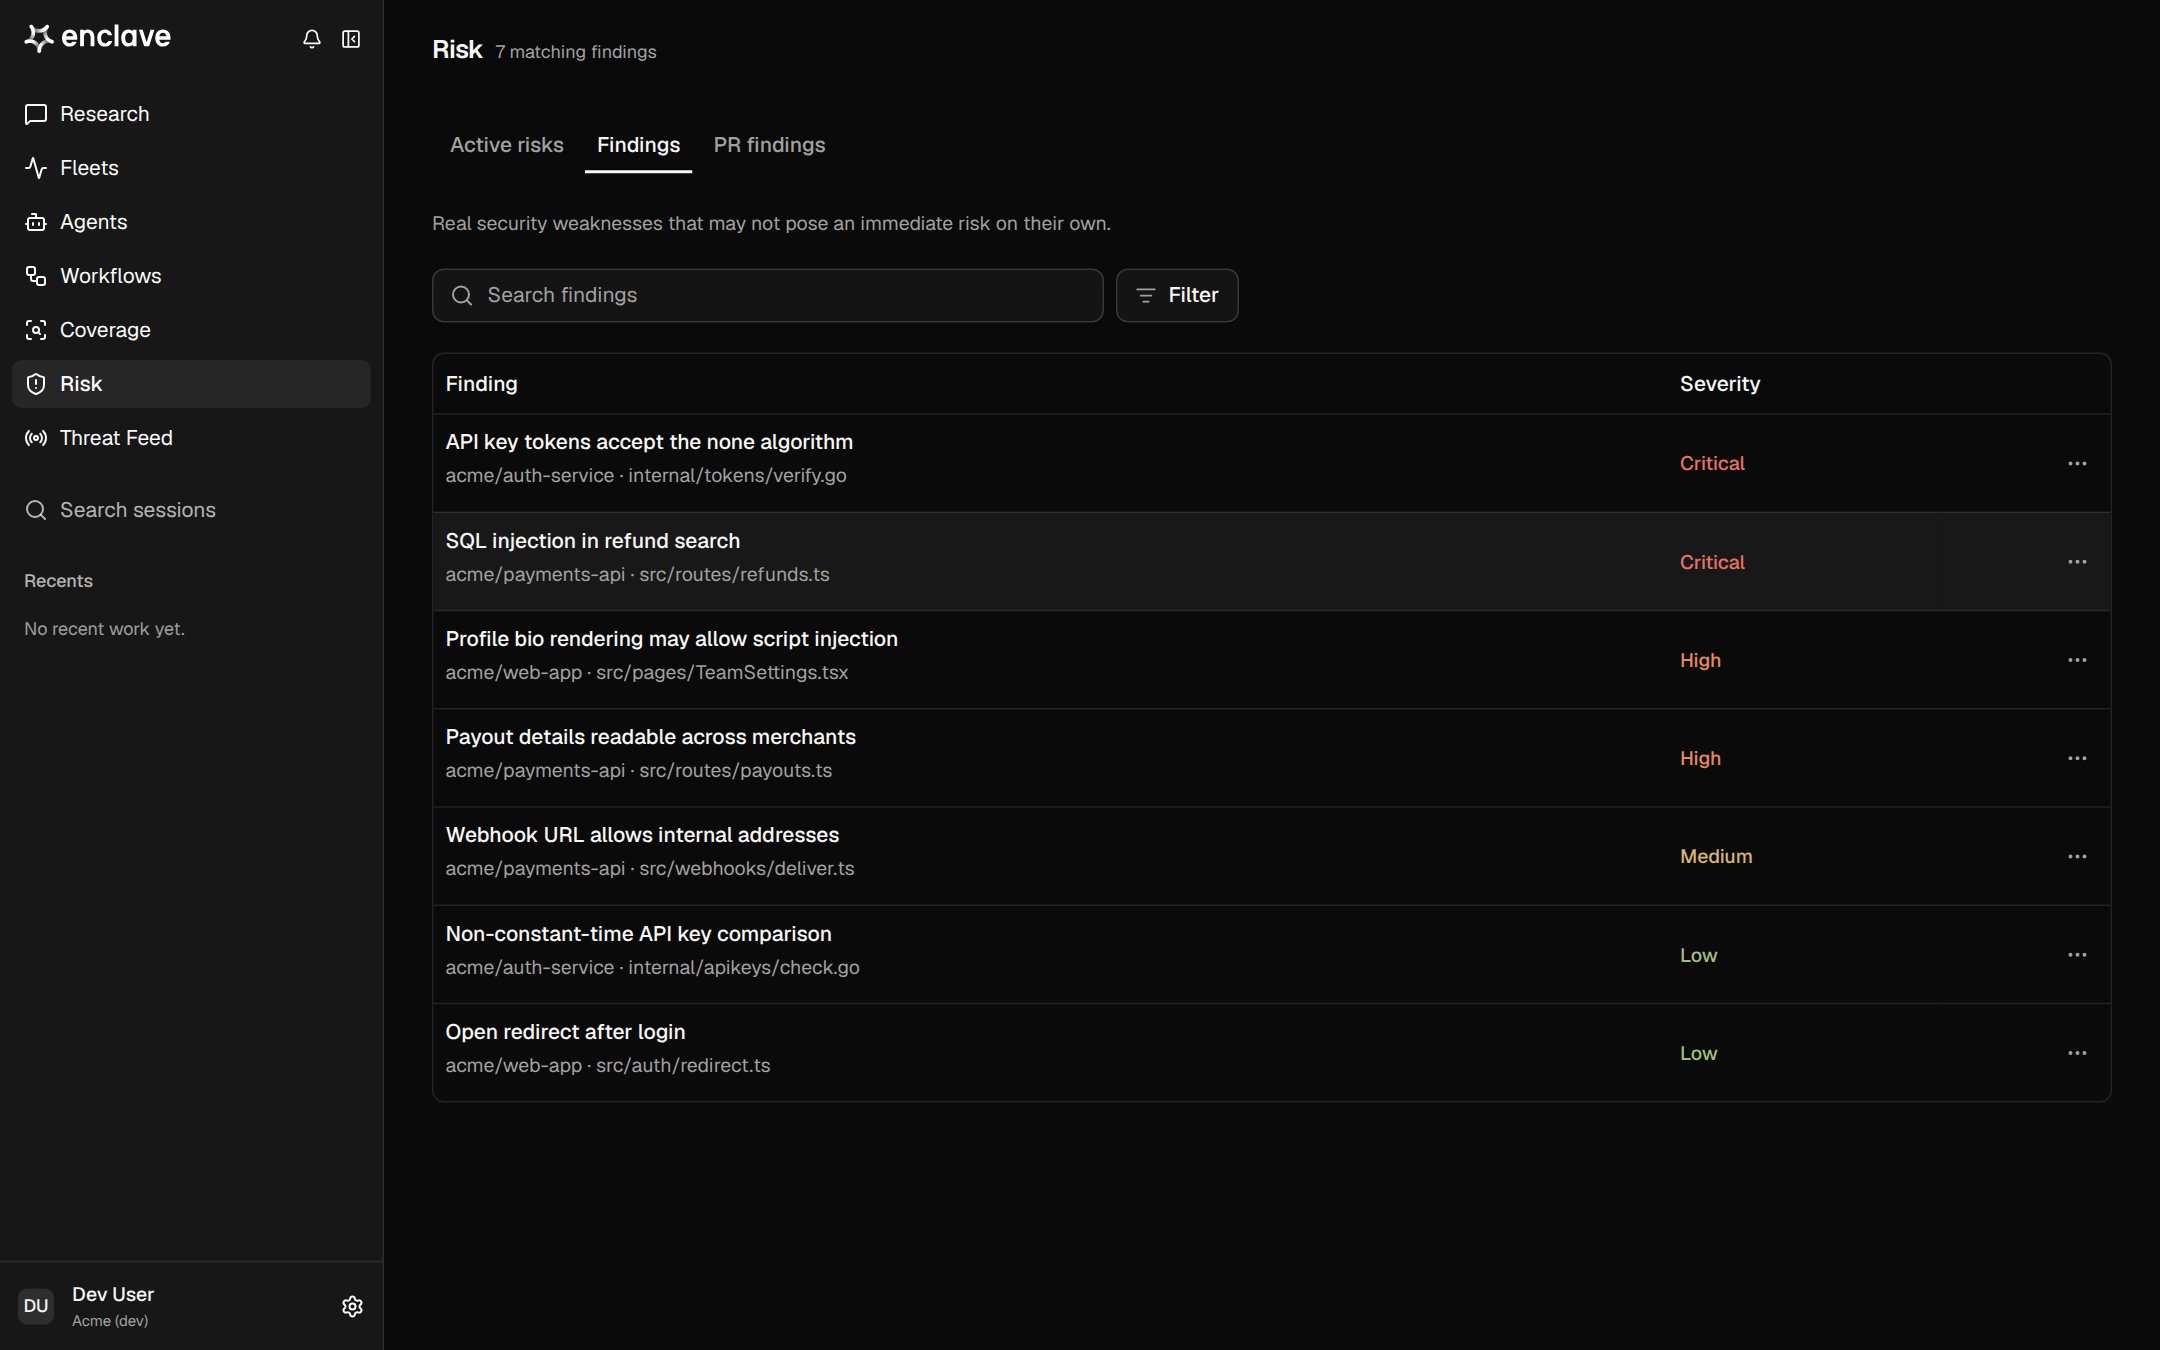
发现项如何得到确认
在发现项显示为已确认之前,Enclave 会:- 将其与现有发现项进行去重。
- 由一个独立的智能体对其进行验证,该智能体会读取报告文件之外的代码。
- 结合你的环境评估可利用性,判断攻击者能否触达它。
Risk 页面
按 State、Severity 或 Exploitability 筛选,或按文本搜索。筛选条件会保存在 URL 中,因此你可以分享某个视图。
发现项包含什么
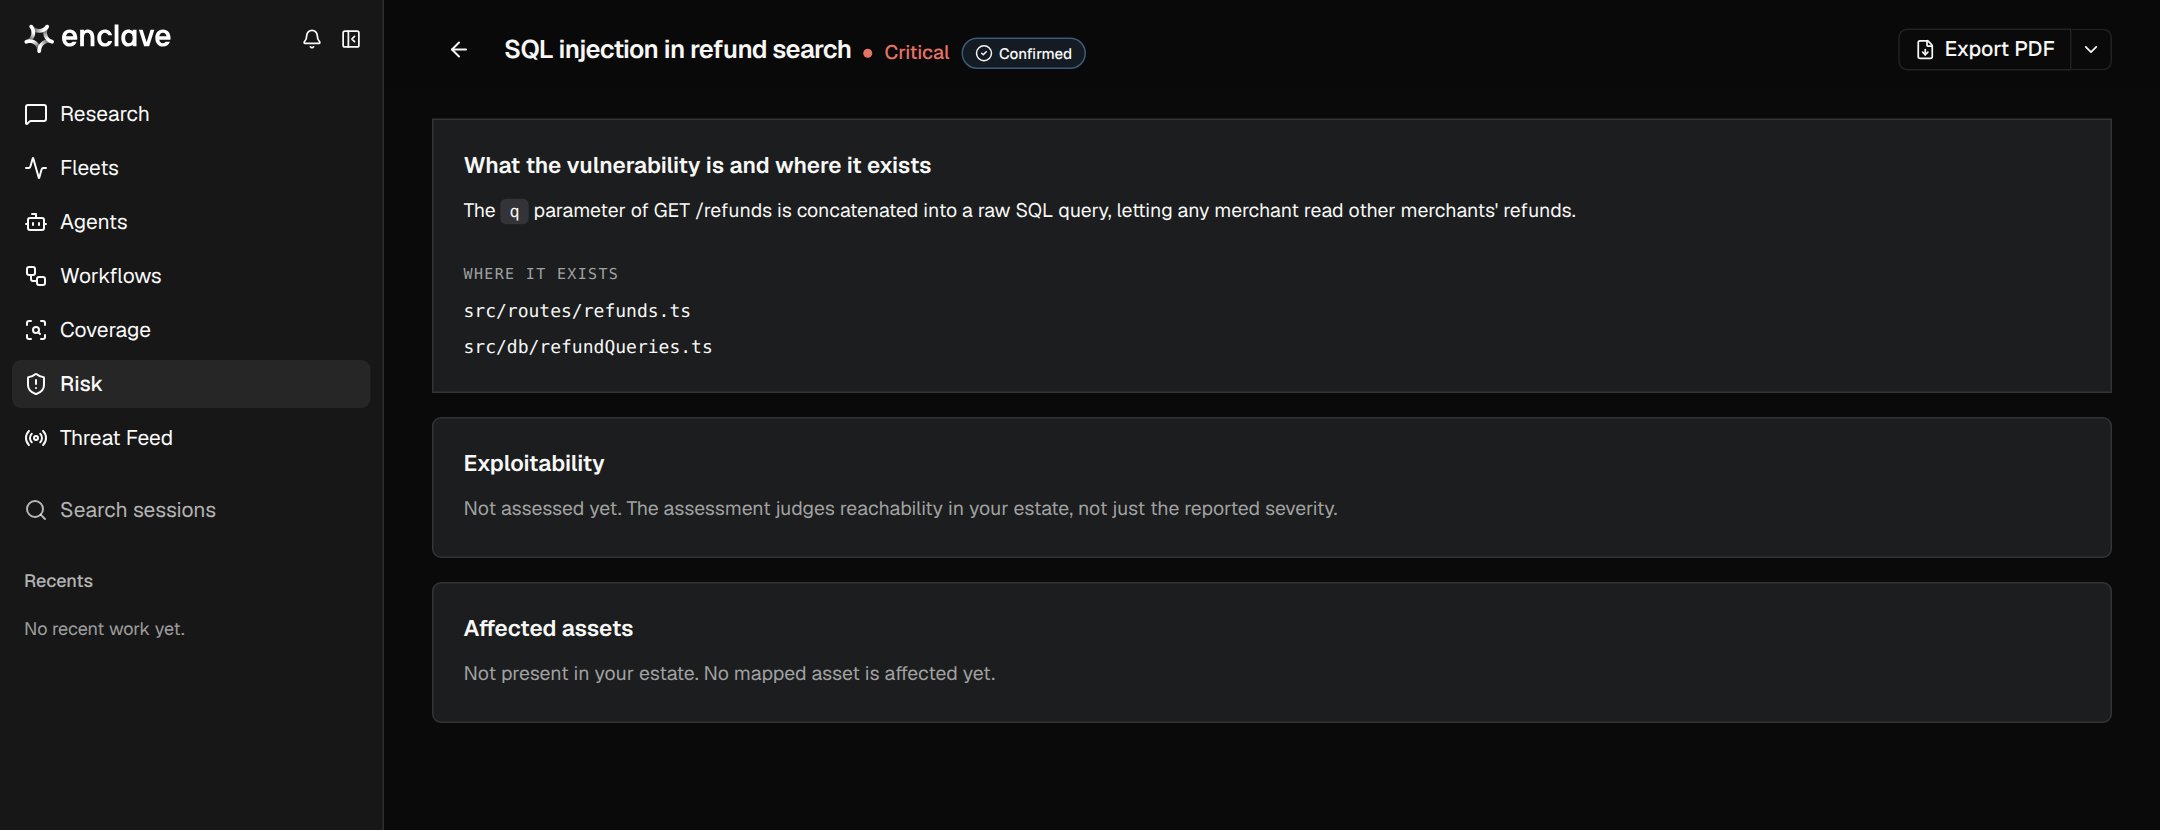
- 摘要: 缺陷是什么、位于哪里,以及攻击者能获得什么。
- 概念验证: 它是如何被演示的,以便你复现。
- 攻击路径: 可利用性得到确认时,从入口点到缺陷的链路。
- 可利用性: 该缺陷在你的环境中是否可触达,以及原因。
- 受影响的资产: 涉及的服务和云资源。
可利用性
严重程度
当 Enclave 进一步了解代码的运行位置后,严重程度可能会发生变化。
状态
如需更改状态,请打开某行的 ⋯ 菜单,或在发现项页面上点击其状态。每次更改都会记录操作人。
从 Research 分诊
用自然语言让 Research 处理你的待办队列,例如:Dismiss every low-severity finding in legacy-adminMark the three SSRF findings in payments-api as resolvedUpdate the proof of concept for this finding with the steps we just ran
每周例行流程
- 打开 Active risks,从 Critical 和 High 开始。
- 将不真实的问题标记为 Inactive,将你不打算修复的问题标记为 Dismissed。
- 把其余问题交给负责的团队,并在修复上线后将它们标记为 Resolved。
- 询问 Research:
Which findings still need evidence, and what would verify them?