

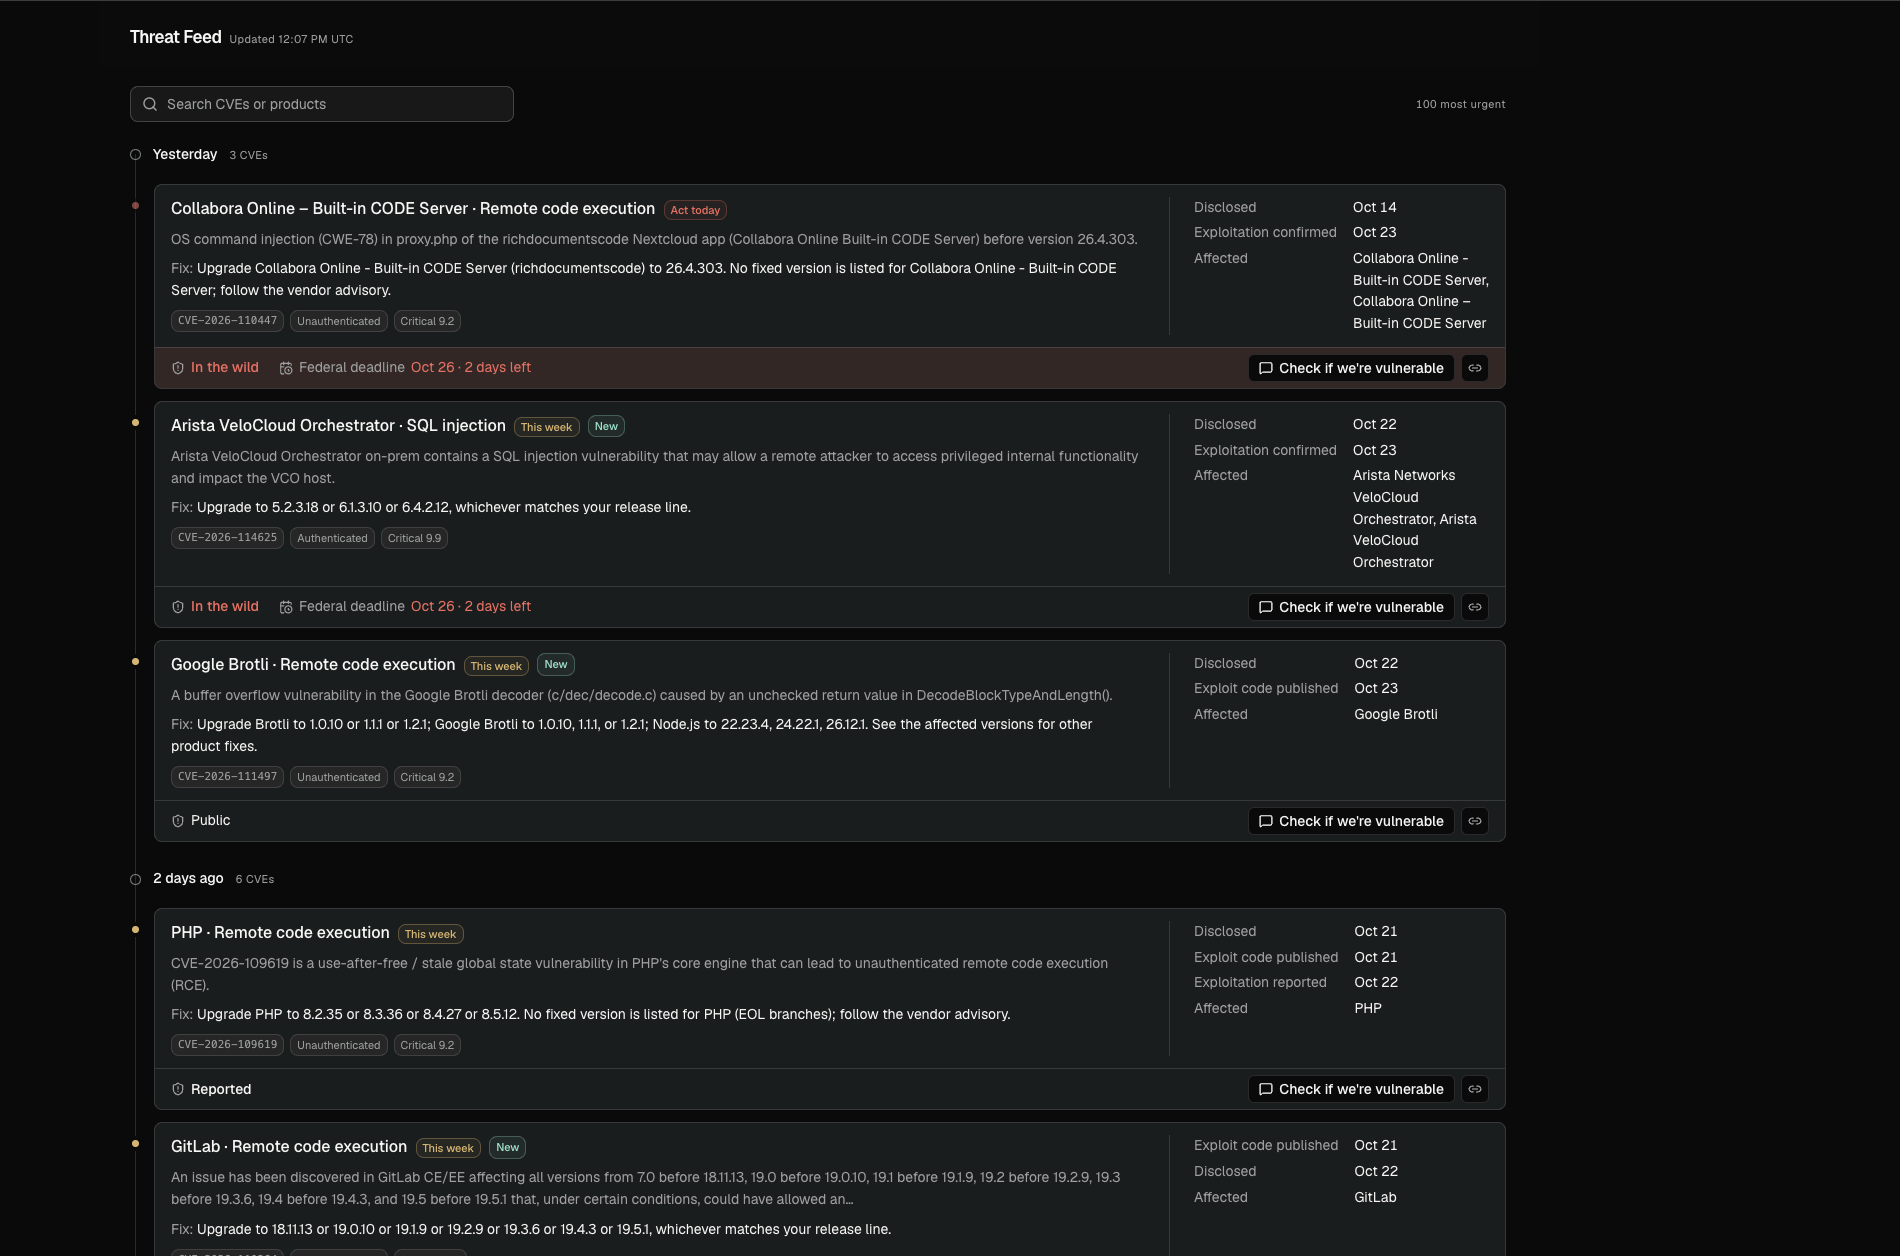
信息流中有什么
信息流显示 100 个最紧急的 CVE,每五分钟刷新一次。Enclave 按以下依据对它们排序:- 已被利用: 已由 CISA 或欧盟漏洞数据库确认,或在过去 30 天内被蜜罐观测到。
- 突发: 新出现、严重,且无需凭证即可通过网络触达。
- 热门: 本周在安全新闻、社交媒体、Hacker News 和 GitHub 上被讨论。
阅读卡片
每张卡片都会显示受影响的产品、摘要、已修复的版本和时间线。
当 CISA 将该 CVE 列为已被利用时,卡片还可能显示 Ransomware、New 以及美国联邦政府的修补截止日期。
点击 CVE 的标题可打开其页面,查看完整的时间线、受影响的版本、修复方法和来源。
搜索和筛选
按 CVE ID 或产品搜索,或按时间筛选。搜索范围涵盖最新一次刷新中的每个 CVE,而不仅仅是显示的 100 个。如需链接到某个 CVE,请使用/threat-feed?cve=<CVE-ID>。
检查是否受影响
在卡片或 CVE 页面上点击 Check if we’re vulnerable。Enclave 会打开一个 Research 会话,并且:- 找出受影响的软件可能在哪里运行。
- 告诉你它能看到什么、不能看到什么,并提供连接缺失内容的选项。
- 并行检查你的仓库、组织图谱、云账号和服务器。
- 给出结论:Affected、Not found in what I checked、Not affected 或 Can’t tell yet,并说明应优先修复什么。