

Como o Enclave coleta as dependências
O Enclave analisa as dependências de um repositório quando o repositório é conectado e de novo quando um push no branch padrão, como um pull request mesclado, altera um arquivo de dependências, como um lockfile ou manifesto. Você não precisa configurar nada. Cada análise lê os lockfiles do repositório. Se um manifesto não tem lockfile, o Enclave o resolve para as versões que uma instalação nova obteria. Se isso falhar, ele mantém as versões como estão escritas no manifesto. Os pacotes do próprio repositório, como pacotes do workspace, não aparecem. Os ecossistemas compatíveis são npm, PyPI, Go, Cargo, Maven, RubyGems, Packagist e NuGet. O Enclave verifica cada versão fixada no banco de dados de vulnerabilidades OSV. Novos alertas aparecem sem um novo push.Encontrar um pacote
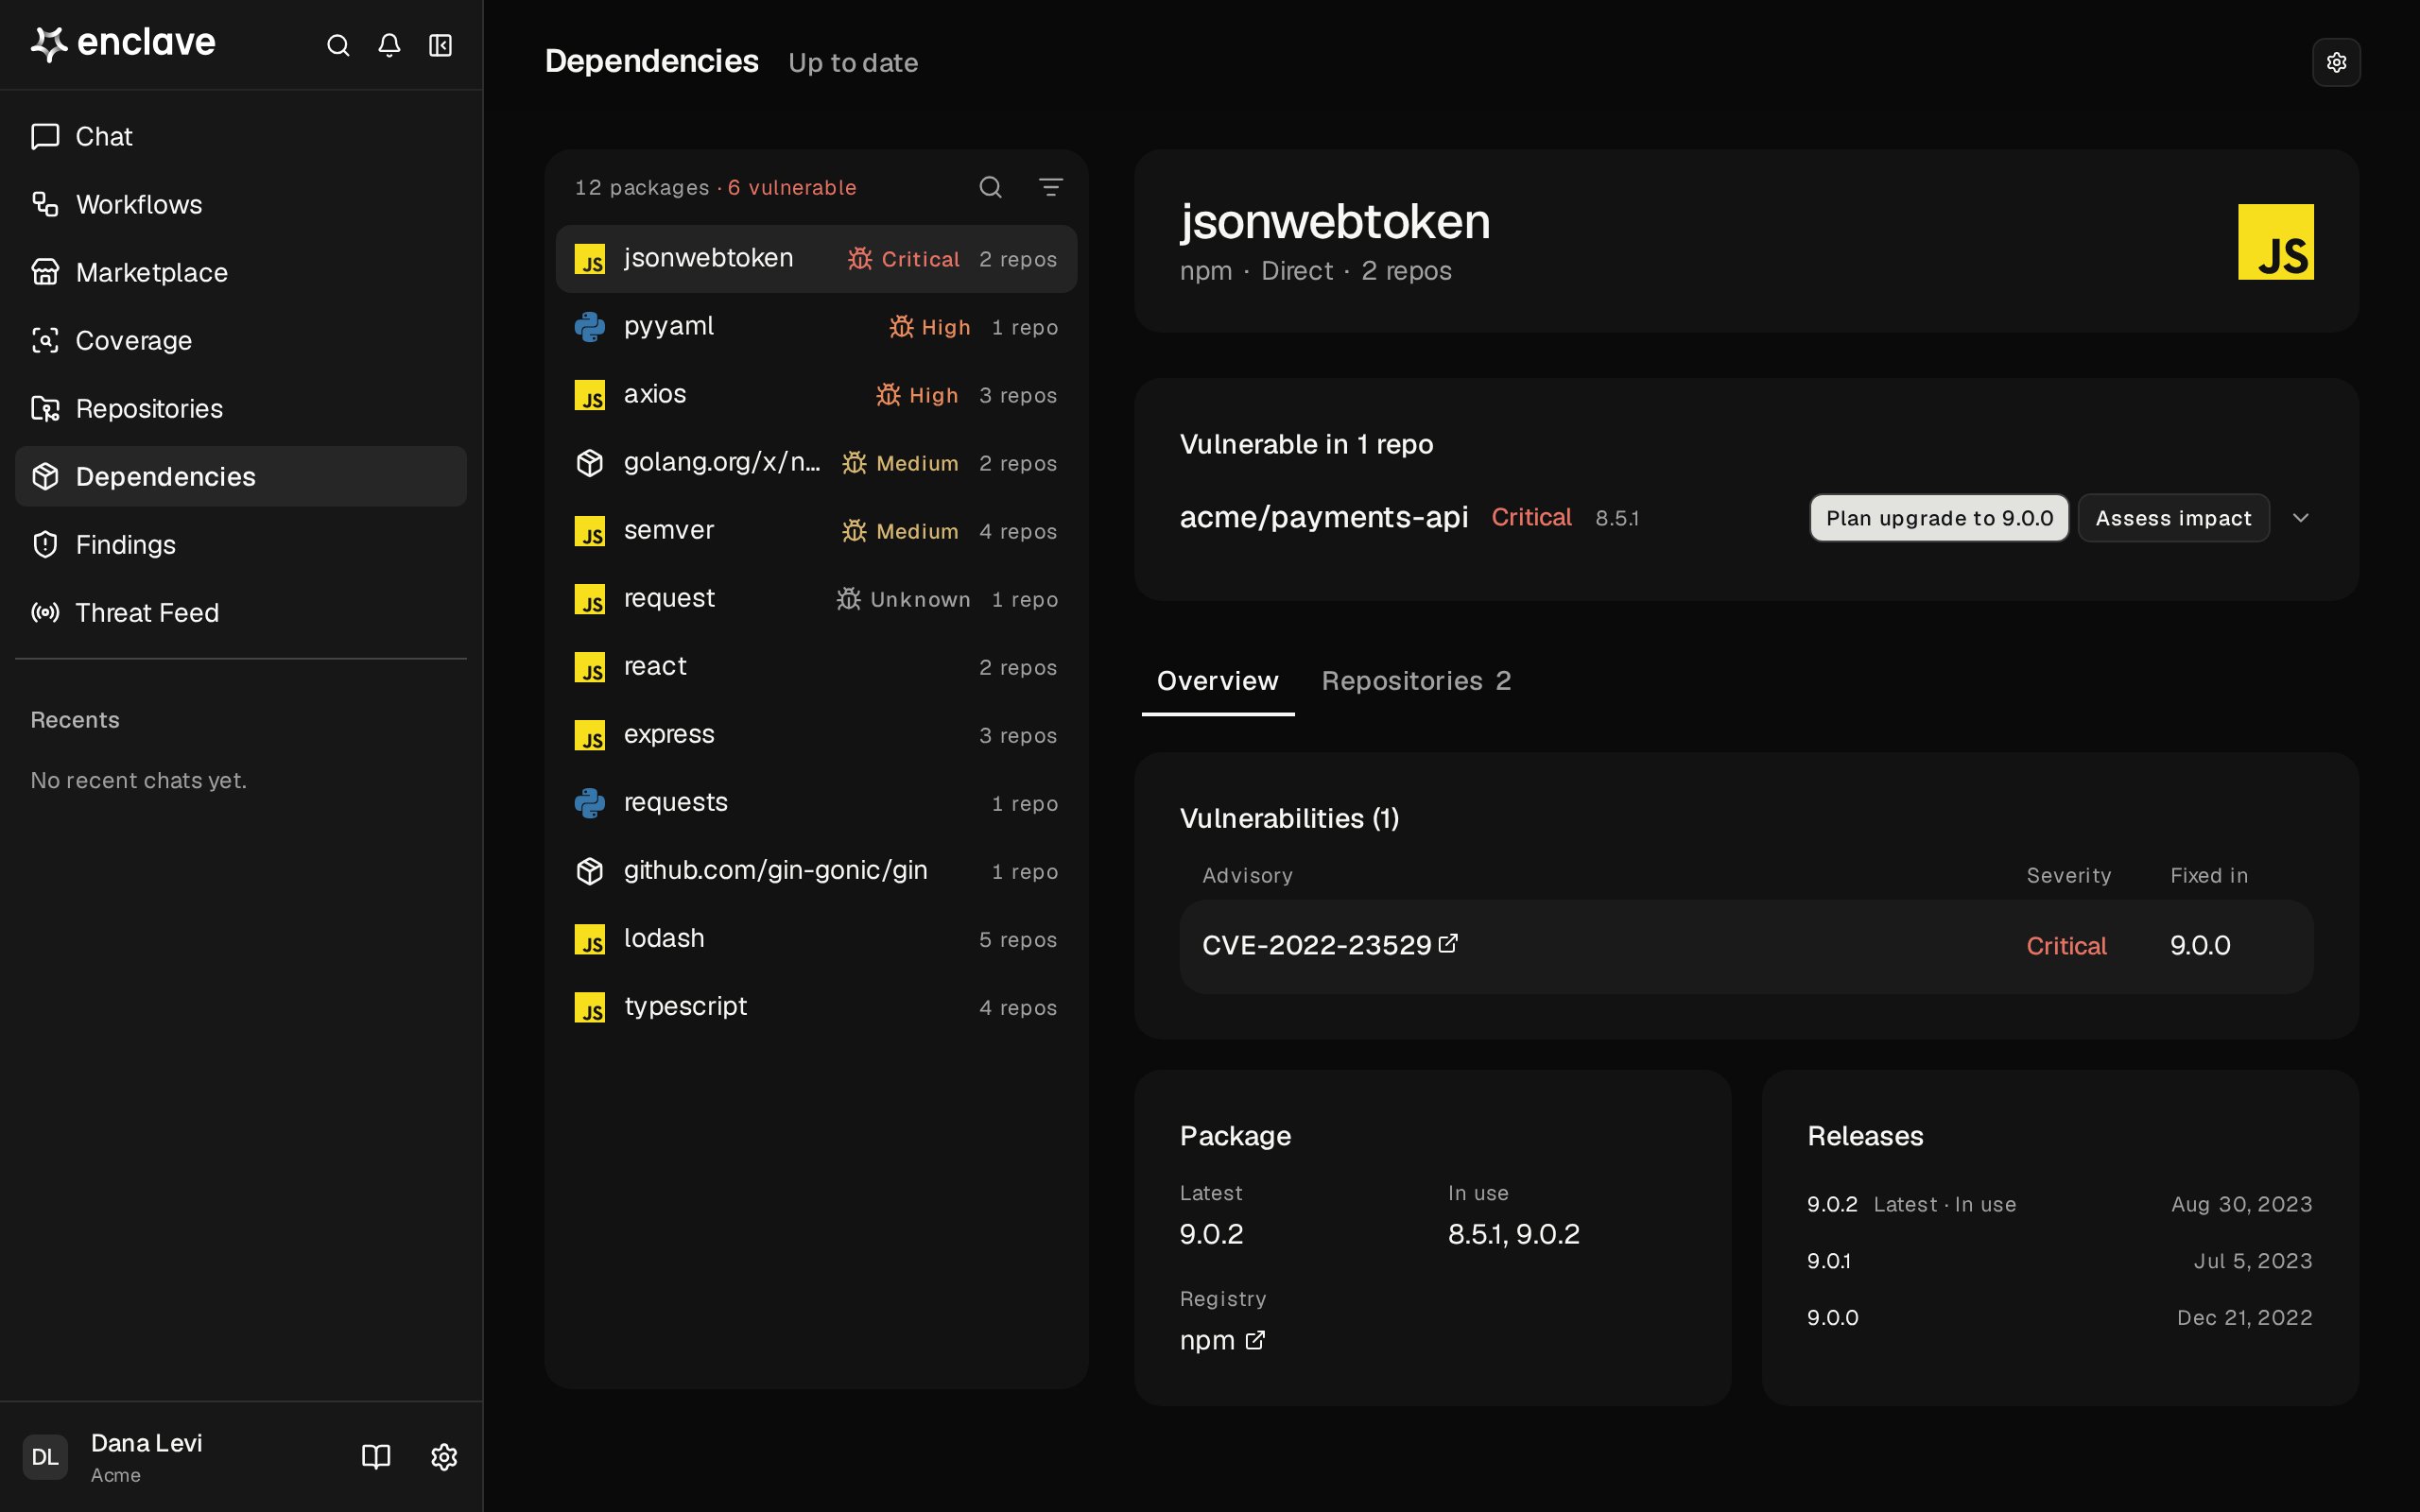
Os pacotes vulneráveis vêm primeiro, do mais grave para o menos grave, marcados com um ícone de inseto e a gravidade nessa cor, ou Unknown quando nenhum alerta a classifica. Cada linha também mostra quantos repositórios usam o pacote. Os demais seguem pela quantidade de repositórios que os usam. Clique no ícone de busca para buscar pelo nome do pacote. Clique no ícone de filtro para filtrar por Vulnerability, Ecosystem, Type (Direct ou Transitive) ou Repository. Vulnerability mostra só os pacotes vulneráveis: escolha Any severity ou um mínimo como High or worse.Status da análise
O canto superior direito da página mostra quando a última análise foi executada e quantos repositórios estão em cada um destes estados:- Updating: uma análise está em andamento. A página se atualiza sozinha.
- Out of date: o branch padrão tem um commit mais recente que a última análise, e a nova análise falhou ou não começou. Os resultados são de um commit anterior.
- Not scanned: o repositório nunca foi analisado, por exemplo porque foi conectado antes de a análise de dependências existir ou porque a primeira análise falhou.
Ativar ou desativar as análises de dependências
As análises de dependências vêm ativadas para todos os repositórios. Você precisa da função Owner ou Admin para alterá-las. Desativar as análises de um repositório faz com que ele deixe de ser analisado e remove os pacotes dele de Dependencies. O Enclave pede confirmação antes.- Um repositório: use o botão Auto dependency scans na aba Scan do repositório, ou o botão Auto dependency scans na linha dele em Repositories. Clique em Repositories no topo da página para abri-la. Ao ativar as análises, o repositório é analisado na hora.
- Todos os repositórios: clique em Dependency scans no topo da página e depois em Turn off for ou Turn on for com o número de repositórios exibido. Os repositórios ativados dessa forma aparecem como Not scanned até você clicar em Scan ou alguém fazer push para o branch padrão deles.
- Forks: desative Scan forks no topo da página para parar de analisar todos os forks, inclusive os conectados depois. Ele vem ativado por padrão.
Revisar um pacote
Clique em um pacote para abri-lo. Se algum repositório fixa uma versão vulnerável, Vulnerable in N repos lista cada um com as versões vulneráveis. Expanda um repositório para ver a última análise, cada arquivo que fixa o pacote e cada alerta com a gravidade e a versão corrigida. Um arquivo sem lockfile mostra de onde veio a versão: Resolved at scan ou Declared only. Uma versão declarada pode não ser a instalada. Cada repositório vulnerável tem dois botões. Ambos abrem uma sessão do Research com o repositório anexado:- Plan upgrade to versão, por exemplo Plan upgrade to 1.2.6, mostra a versão mais recente em que os alertas foram corrigidos. A sessão verifica mudanças incompatíveis e mostra as alterações exatas no manifesto e no lockfile. Quando um alerta não tem versão corrigida, o botão mostra Plan a fix e recomenda um pacote substituto ou uma mitigação onde não existe atualização.
- Assess impact verifica se o repositório usa o código vulnerável e se uma entrada não confiável pode alcançá-lo, e informa o quanto ele está exposto e a urgência da correção.
Para consultar o OSV sobre novos alertas agora, clique em Check advisories no cabeçalho do pacote.