

Rôles par défaut
Chaque organisation dispose de trois rôles par défaut. Ils sont marqués System et ne peuvent être ni modifiés ni supprimés.Autorisations par domaine
Research
Seule la personne qui a lancé une session peut la supprimer. Research masque aussi les outils que vous n’êtes pas autorisé à utiliser. Consultez Ce que Research peut faire.
Findings
Consultez Findings et triage.
Workflows et exécutions
Une exécution déclenchée agit avec un accès au niveau de l’organisation et continue de fonctionner après le départ de la personne qui l’a configurée. C’est pourquoi seuls les propriétaires et les administrateurs peuvent modifier les déclencheurs, et pourquoi les rôles personnalisés ne peuvent jamais obtenir cette autorisation. Elle est aussi requise pour modifier un workflow dont un déclencheur est activé.
Consultez Workflows, Déclencheurs et Exécutions.
Agents
Consultez Agents.
Couverture et dépôts
Consultez Coverage et Analyse des PR et des dépendances.
Paramètres de l’organisation
Chacun peut gérer ses propres secrets personnels.
Gérer les membres
Accédez à Settings → Members.Inviter des membres
L’invitation de membres nécessite le forfait Team ou Enterprise. Pro est destiné à une seule personne. Consultez Forfaits.
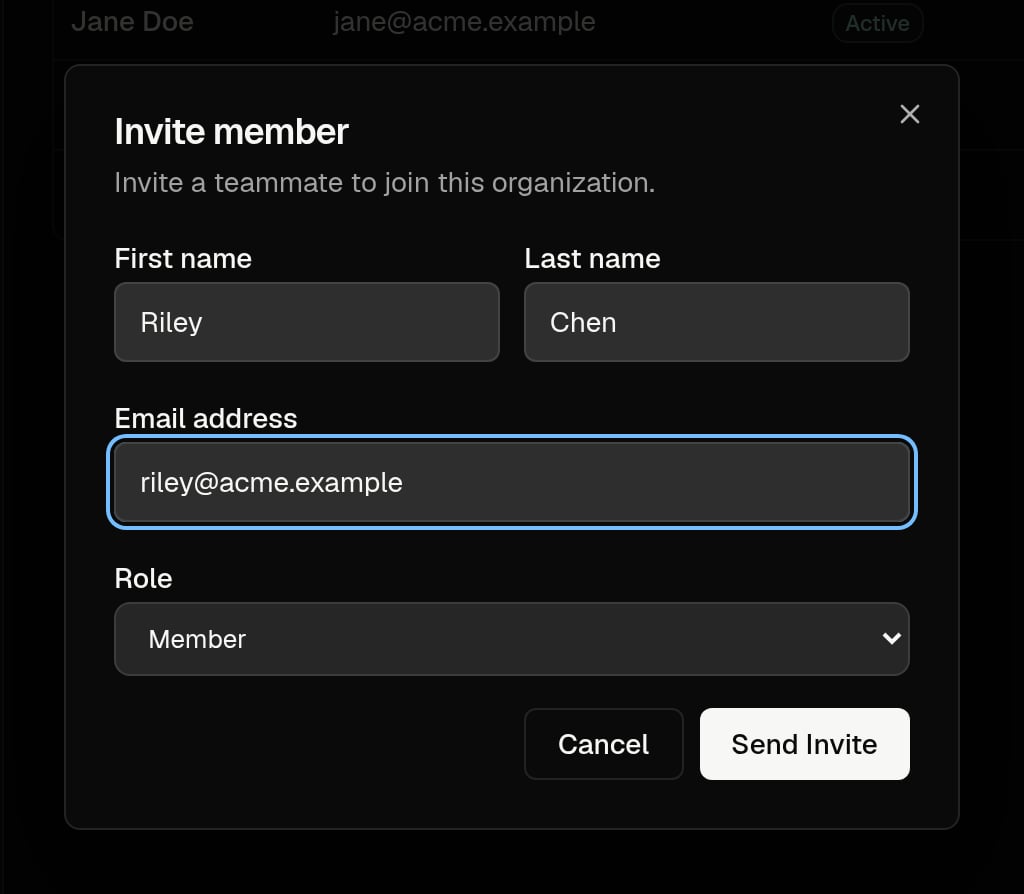
Modifier les rôles et retirer des membres
- Modifier un rôle : cliquez sur le rôle actuel du membre et choisissez-en un autre. Vous pouvez aussi modifier le rôle qu’accordera une invitation en attente.
- Gérer les invitations : cliquez sur Resend ou Revoke sur une invitation en attente.
- Retirer un membre : cliquez sur Remove.
- Vous ne pouvez pas modifier votre propre rôle.
- Le propriétaire peut attribuer n’importe quel rôle. Les administrateurs peuvent attribuer n’importe quel rôle, sauf Owner.
- Les administrateurs ne peuvent ni modifier le rôle du propriétaire ni le retirer.
Transférer la propriété
Une organisation a un seul propriétaire. Pour transmettre la propriété, le propriétaire attribue le rôle Owner à un autre membre, puis clique sur Transfer ownership pour confirmer. Le nouveau propriétaire prend le relais, et votre rôle devient Admin.Rôles personnalisés
Créez un rôle personnalisé lorsque les rôles par défaut ne conviennent pas, par exemple pour un relecteur qui trie les findings sans gérer l’organisation. Seuls les propriétaires et les administrateurs peuvent voir et gérer les rôles.1
Ouvrez Roles
Accédez à Settings → Roles et cliquez sur Create role.
2
Nommez le rôle
Saisissez un Name, par exemple
Security reviewer.3
Choisissez les autorisations
Sous Permissions, sélectionnez ce que le rôle peut faire.
4
Enregistrez
Cliquez sur Create role. Attribuez-le à des personnes depuis Settings → Members, comme n’importe quel autre rôle.