

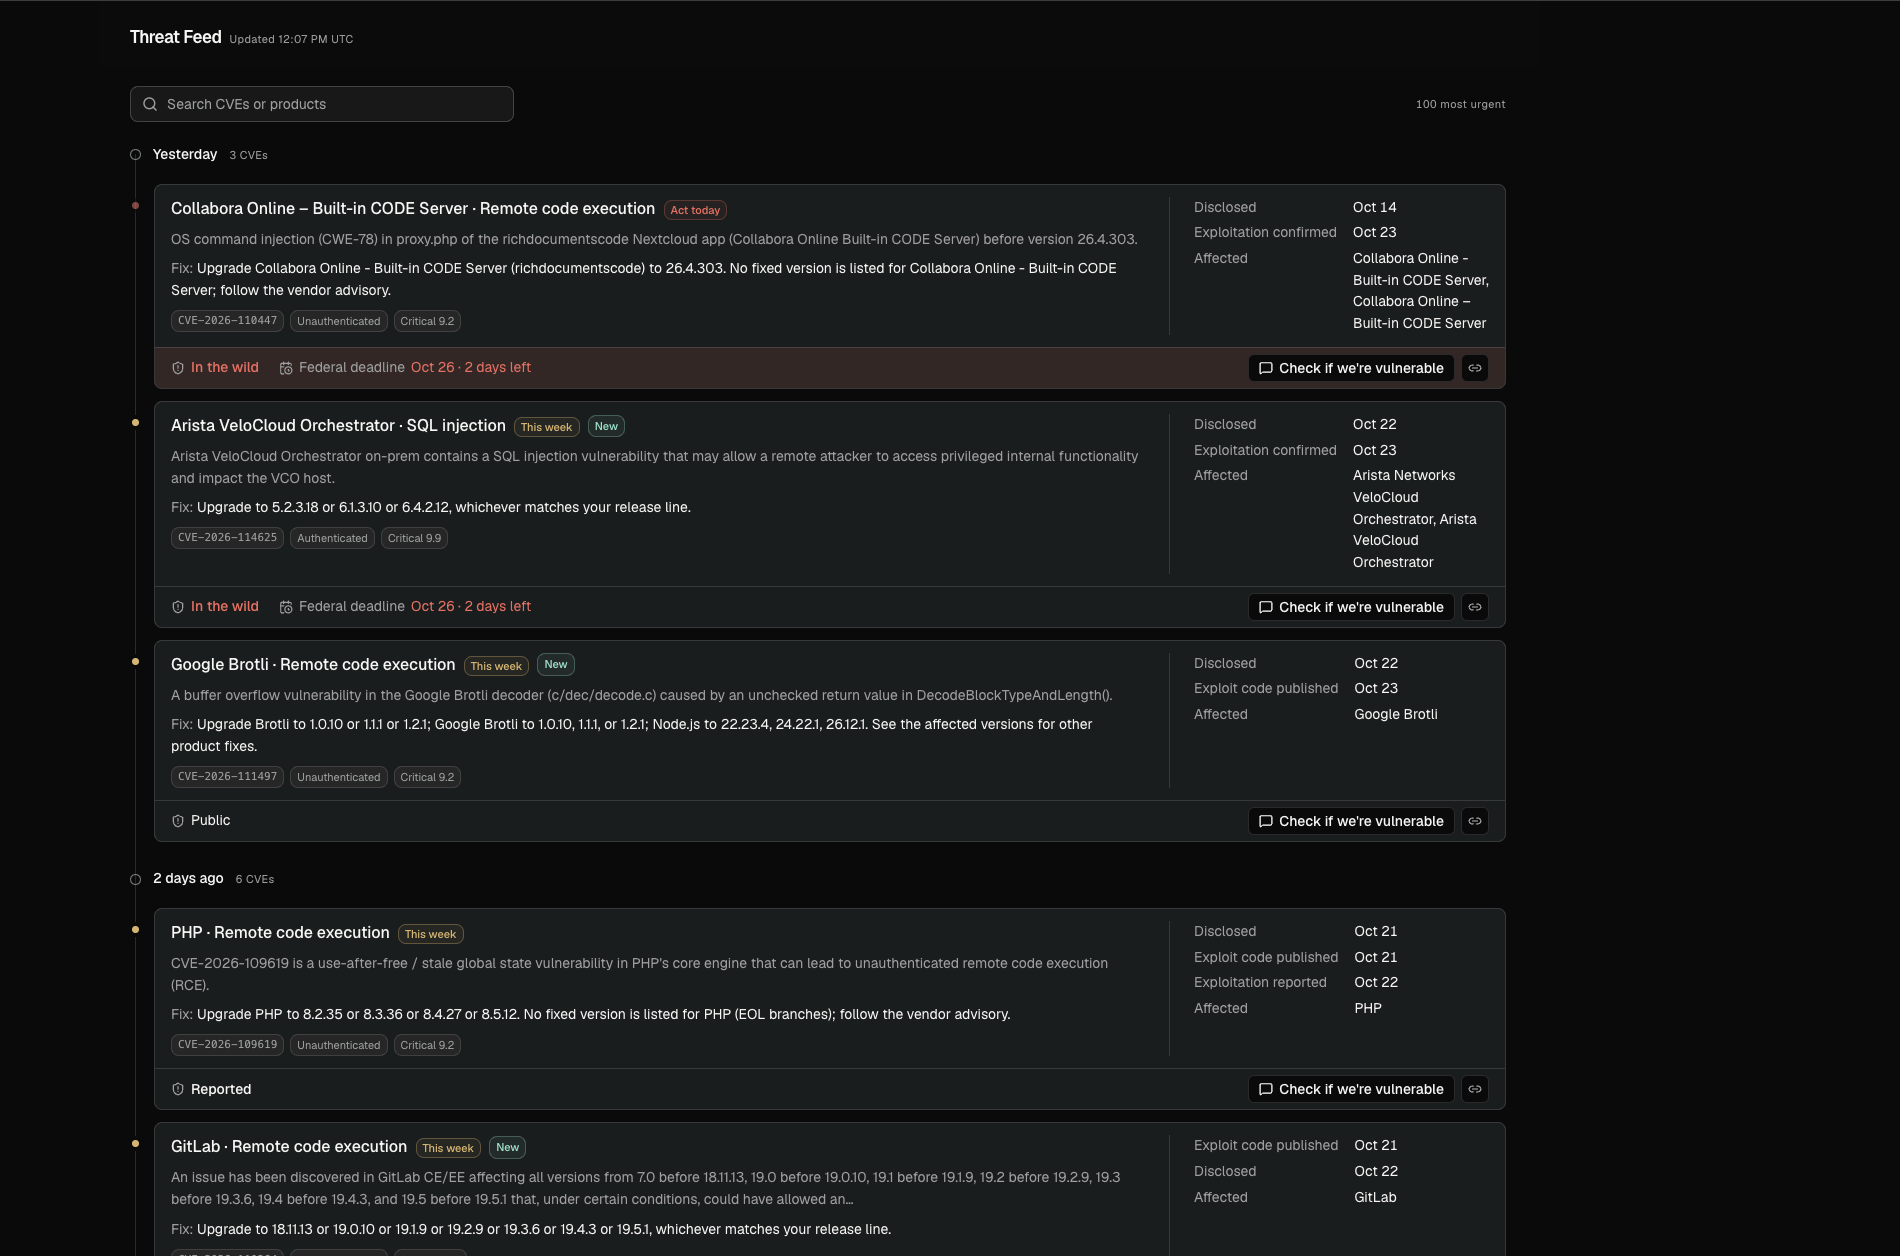
Contenu du feed
Le feed affiche les 100 CVE les plus urgentes et s’actualise toutes les cinq minutes. Enclave les classe selon les critères suivants :- Exploited : confirmée par la CISA ou par l’EU Vulnerability Database, ou observée par des honeypots au cours des 30 derniers jours.
- Breaking : récente, critique et accessible via le réseau sans identifiants.
- Trending : évoquée cette semaine dans l’actualité de la sécurité, sur les réseaux sociaux, sur Hacker News et sur GitHub.
Lire une carte
Chaque carte affiche le produit concerné, un résumé, la version corrigée et une chronologie.
Les cartes peuvent aussi afficher Ransomware, New et la date limite de correctif fédérale américaine lorsque la CISA classe la CVE comme exploitée.
Cliquez sur le titre d’une CVE pour ouvrir sa page avec la chronologie complète, les versions concernées, le correctif et les sources.
Rechercher et filtrer
Recherchez par ID de CVE ou par produit, ou filtrez par période. La recherche couvre toutes les CVE de la dernière actualisation, pas seulement les 100 affichées. Pour créer un lien vers une CVE, utilisez/threat-feed?cve=<CVE-ID>.
Vérifier votre exposition
Cliquez sur Check if we’re vulnerable sur une carte ou une page de CVE. Enclave ouvre une session Research et :- Détermine où le logiciel concerné pourrait s’exécuter.
- Vous indique ce qu’il peut voir et ce qu’il ne voit pas, et vous propose de connecter ce qui manque.
- Examine en parallèle vos dépôts, le graphe de votre organisation, vos comptes cloud et vos serveurs.
- Répond par un verdict : Affected, Not found in what I checked, Not affected ou Can’t tell yet, accompagné de ce qu’il faut corriger en priorité.