

Comment un finding est confirmé
Avant qu’un finding n’apparaisse comme confirmé, Enclave :- Le dédoublonne par rapport à vos findings existants.
- Le vérifie à l’aide d’un agent indépendant qui lit le code au-delà des fichiers signalés.
- Évalue son exploitabilité dans votre environnement, pour déterminer si un attaquant peut l’atteindre.
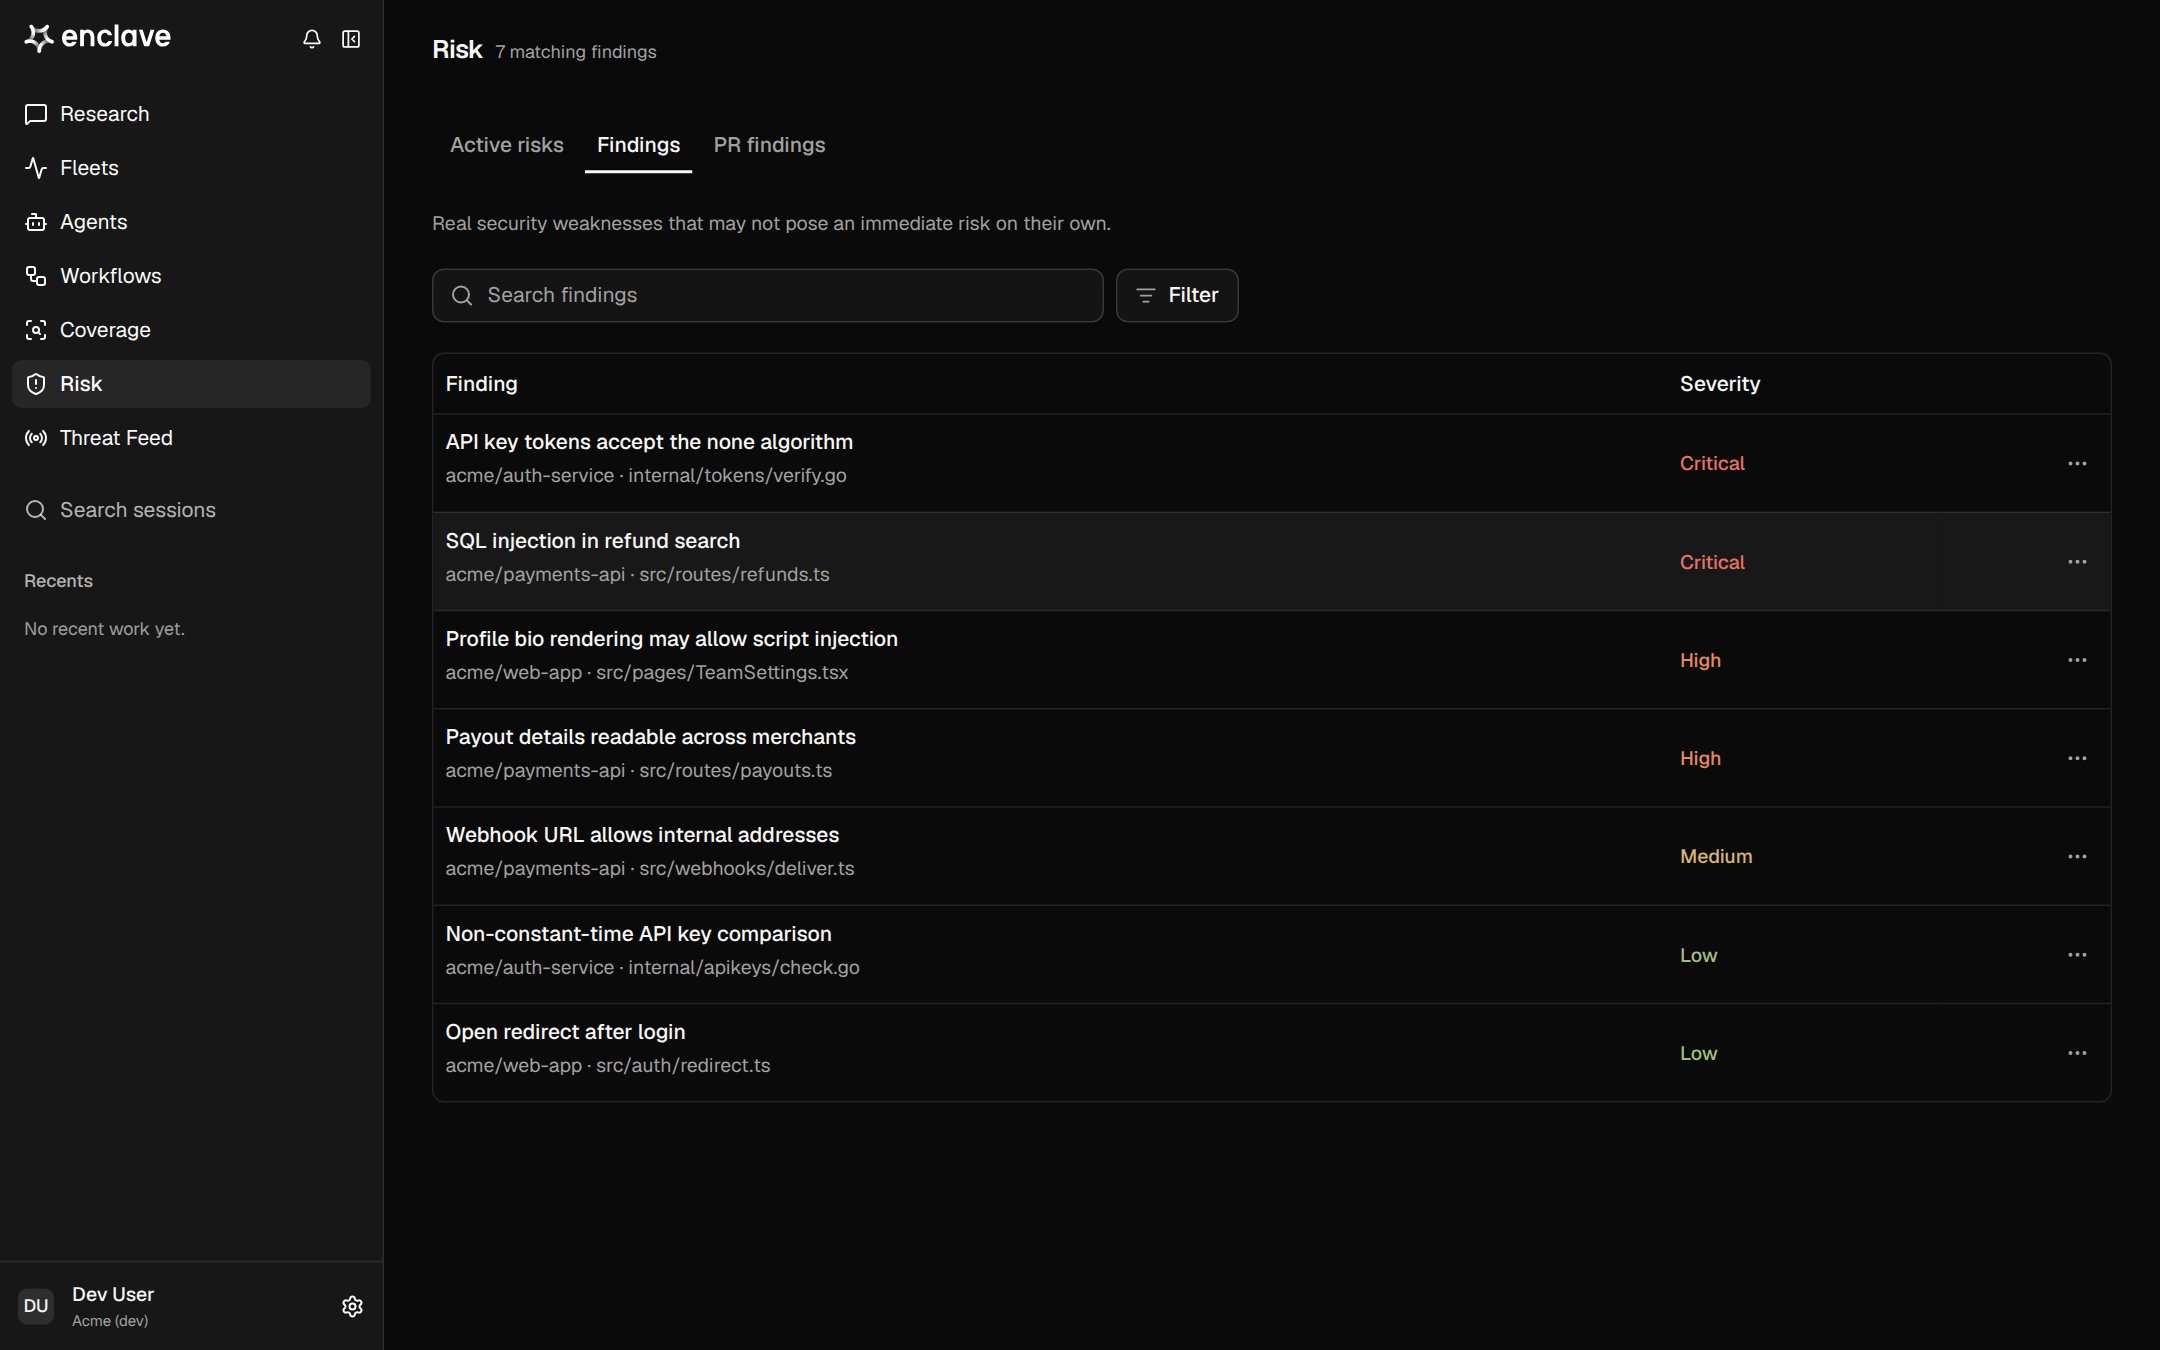
La page Risk
Filtrez par State, Severity ou Exploitability, ou effectuez une recherche textuelle. Les filtres sont enregistrés dans l’URL : vous pouvez donc partager une vue.
Contenu d’un finding
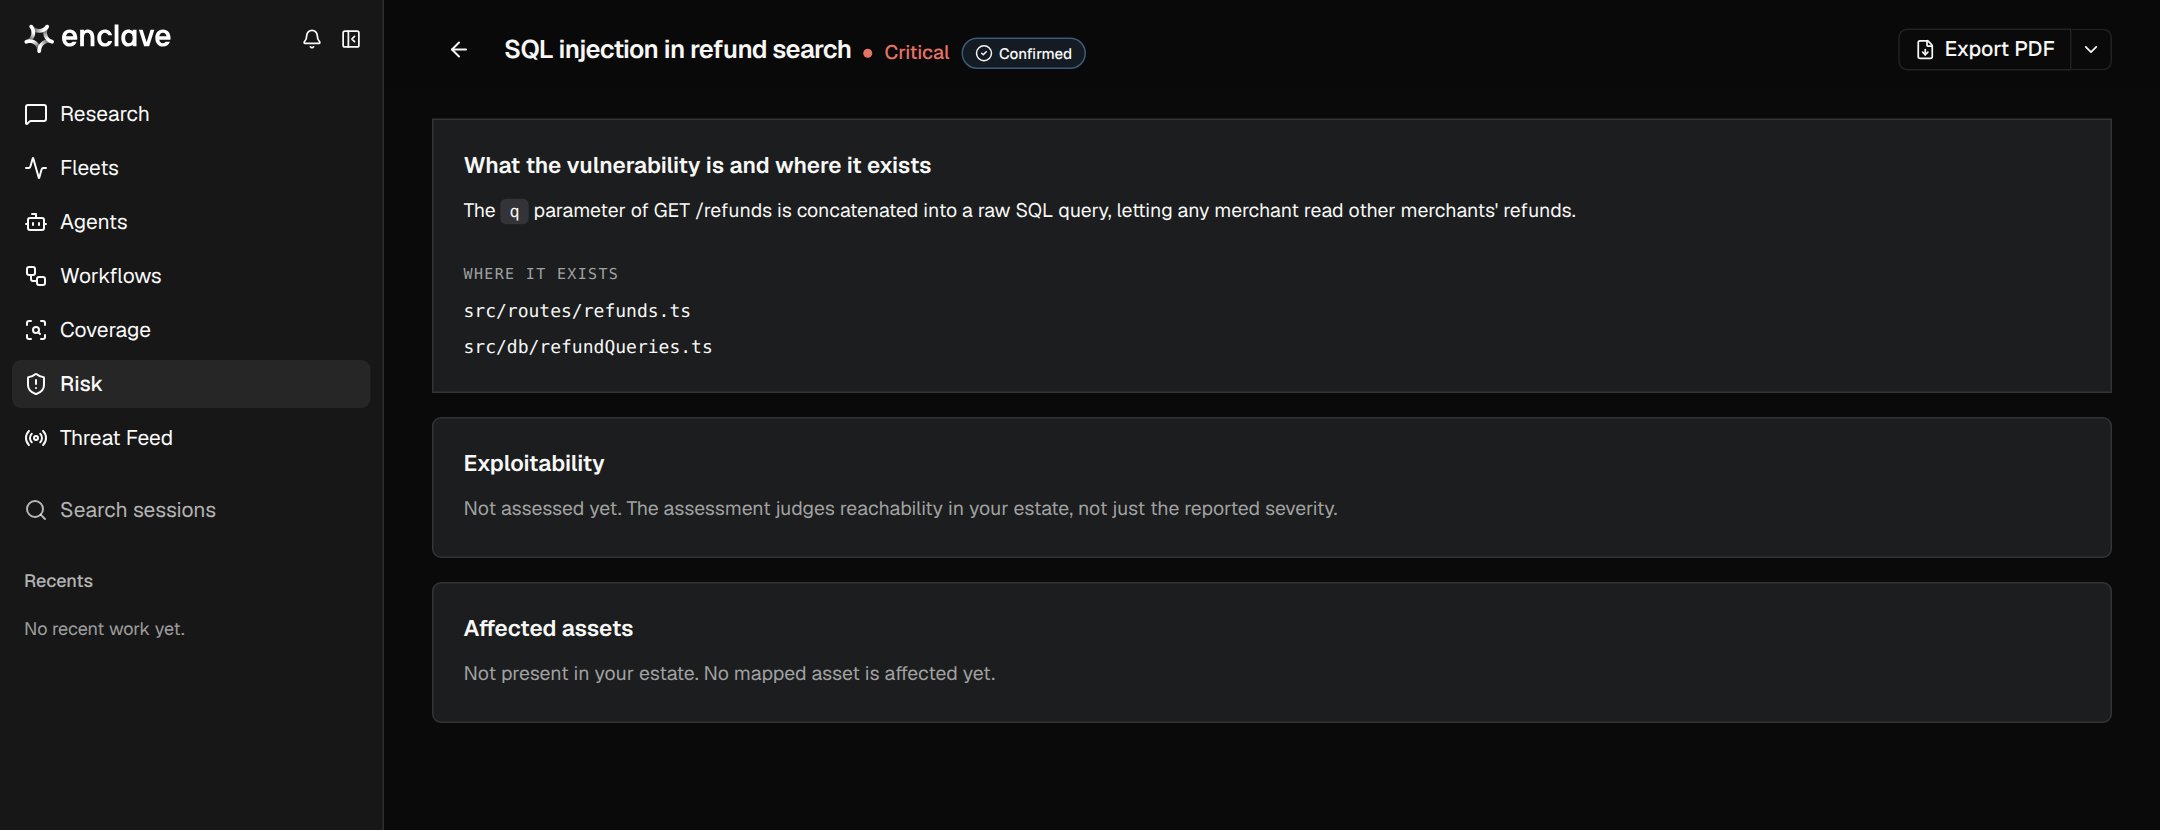
- Résumé : la nature de la faille, son emplacement et ce qu’un attaquant y gagne.
- Preuve de concept : la façon dont la faille a été démontrée, pour que vous puissiez la reproduire.
- Chemin d’attaque : la chaîne qui mène du point d’entrée à la faille, lorsque l’exploitabilité est confirmée.
- Exploitabilité : si la faille est accessible dans votre environnement, et pourquoi.
- Ressources concernées : les services et ressources cloud impliqués.
Exploitabilité
Sévérité
La sévérité peut évoluer lorsqu’Enclave en apprend davantage sur l’endroit où le code s’exécute.
Statuts
Pour modifier un statut, ouvrez le menu ⋯ d’une ligne, ou cliquez sur le statut dans la page du finding. Chaque modification est enregistrée avec son auteur.
Trier depuis Research
Demandez à Research de traiter votre file d’attente en langage naturel, par exemple :Dismiss every low-severity finding in legacy-adminMark the three SSRF findings in payments-api as resolvedUpdate the proof of concept for this finding with the steps we just ran
Une routine hebdomadaire
- Ouvrez Active risks et commencez par Critical et High.
- Marquez comme Inactive ce qui n’est pas réel, et comme Dismissed ce que vous ne corrigerez pas.
- Confiez le reste à l’équipe responsable, puis marquez-le Resolved une fois le correctif livré.
- Demandez à Research :
Which findings still need evidence, and what would verify them?