

Cómo recopila Enclave las dependencias
Enclave analiza las dependencias de un repositorio cuando el repositorio se conecta y de nuevo cuando un push a su rama predeterminada, como un pull request fusionado, cambia un archivo de dependencias, como un lockfile o un manifiesto. No necesitas configurar nada. Cada análisis lee los lockfiles del repositorio. Si un manifiesto no tiene lockfile, Enclave lo resuelve a las versiones que obtendría una instalación nueva. Si eso falla, conserva las versiones tal como están escritas en el manifiesto. Los paquetes propios del repositorio, como los paquetes del workspace, no aparecen. Los ecosistemas compatibles son npm, PyPI, Go, Cargo, Maven, RubyGems, Packagist y NuGet. Enclave comprueba cada versión fijada en la base de datos de vulnerabilidades OSV. Los avisos nuevos aparecen sin necesidad de un nuevo push.Buscar un paquete
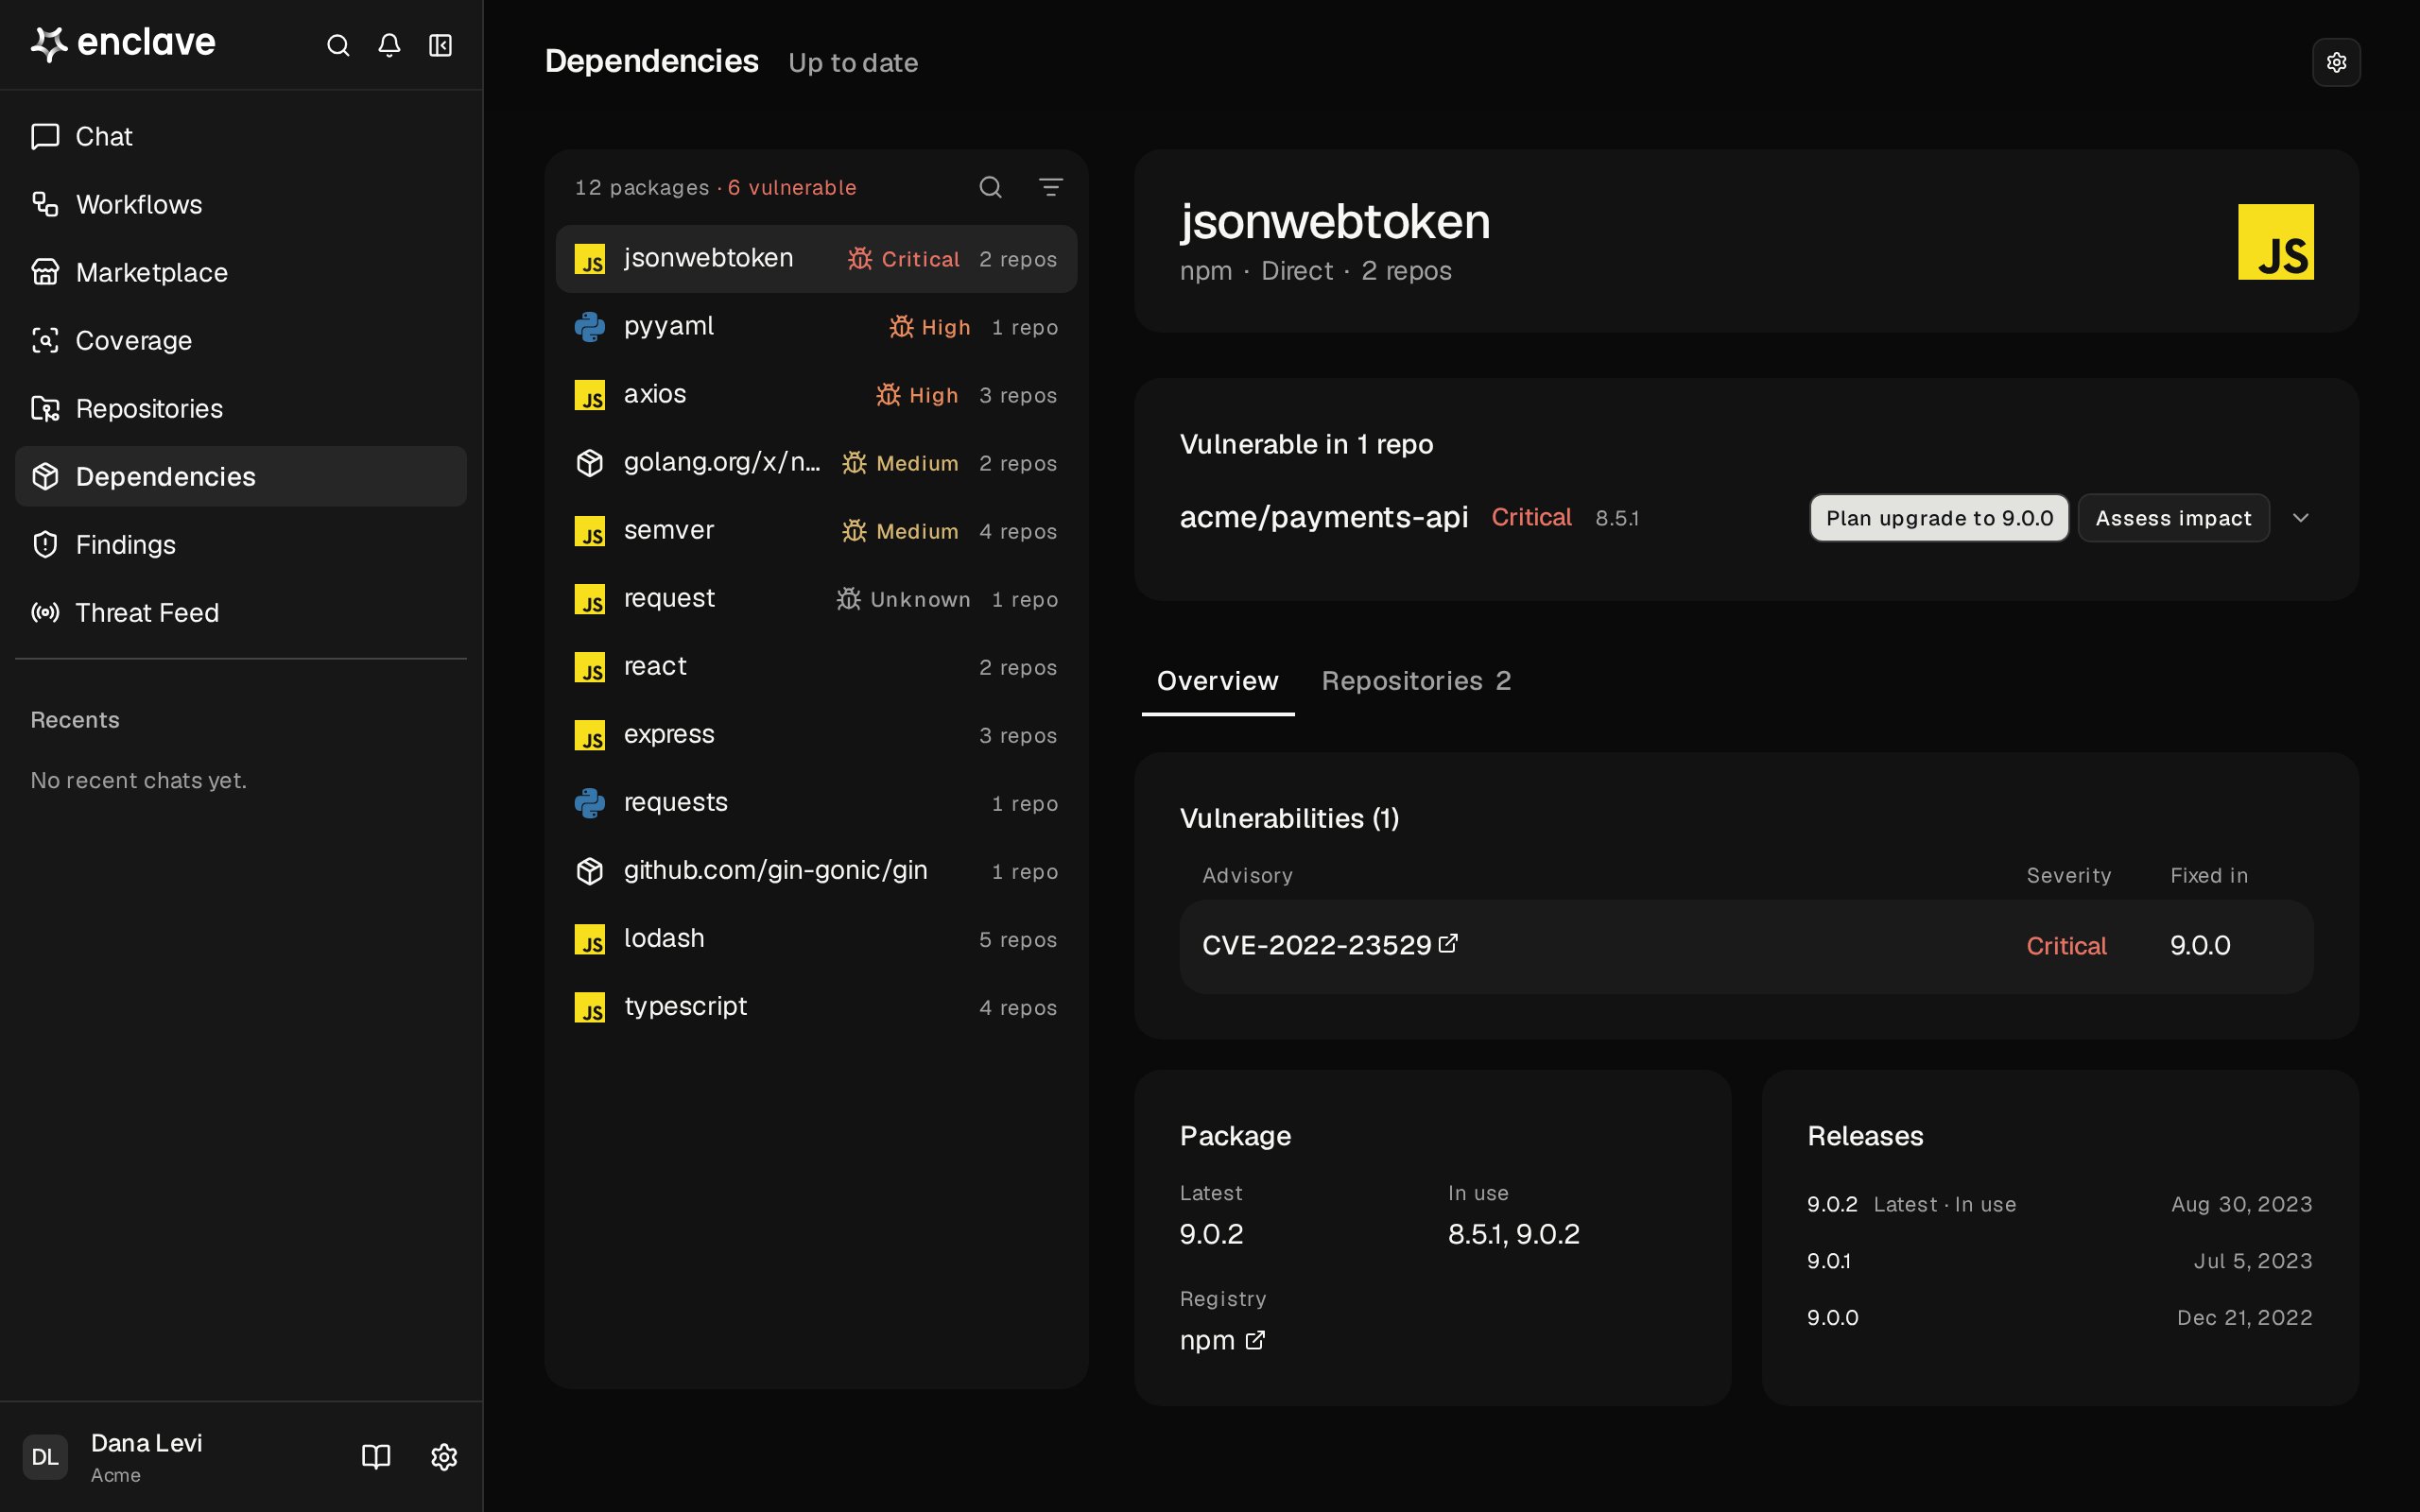
Los paquetes vulnerables aparecen primero, de mayor a menor gravedad, marcados con un icono de bicho y su gravedad en ese color, o Unknown si ningún aviso la califica. Cada fila también muestra cuántos repositorios usan el paquete. Los demás se ordenan según cuántos repositorios los usan. Haz clic en el icono de búsqueda para buscar por nombre de paquete. Haz clic en el icono de filtro para filtrar por Vulnerability, Ecosystem, Type (Direct o Transitive) o Repository. Vulnerability muestra solo los paquetes vulnerables: elige Any severity o un mínimo como High or worse.Estado del análisis
La esquina superior derecha de la página muestra cuándo se ejecutó el último análisis y cuántos repositorios hay en cada uno de estos estados:- Updating: hay un análisis en curso. La página se actualiza sola.
- Out of date: la rama predeterminada tiene un commit más reciente que el último análisis, y el análisis nuevo falló o no empezó. Los resultados son de un commit anterior.
- Not scanned: el repositorio nunca se ha analizado, por ejemplo porque se conectó antes de que existiera el análisis de dependencias o porque su primer análisis falló.
Activar o desactivar los análisis de dependencias
Los análisis de dependencias están activados por defecto en todos los repositorios. Necesitas el rol Owner o Admin para cambiarlos. Al desactivar los análisis de un repositorio, deja de analizarse y sus paquetes desaparecen de Dependencies. Enclave te pide confirmación antes.- Un repositorio: usa el interruptor Auto dependency scans de la pestaña Scan del repositorio, o el interruptor Auto dependency scans de su fila en Repositories. Haz clic en Repositories en la parte superior de la página para abrirla. Al activar los análisis, el repositorio se analiza de inmediato.
- Todos los repositorios: haz clic en Dependency scans en la parte superior de la página y luego en Turn off for o Turn on for el número de repositorios que se muestra. Los repositorios que actives así aparecen como Not scanned hasta que hagas clic en Scan o alguien haga push a su rama predeterminada.
- Forks: desactiva Scan forks en la parte superior de la página para dejar de analizar todos los forks, incluidos los que se conecten más adelante. Está activado por defecto.
Revisar un paquete
Haz clic en un paquete para abrirlo. Si algún repositorio fija una versión vulnerable, Vulnerable in N repos enumera cada uno con sus versiones vulnerables. Expande un repositorio para ver su último análisis, cada archivo que fija el paquete y cada aviso con su gravedad y su versión corregida. Un archivo sin lockfile muestra de dónde salió su versión: Resolved at scan o Declared only. Una versión declarada puede no ser la instalada. Cada repositorio vulnerable tiene dos botones. Ambos abren una sesión de Research con el repositorio adjunto:- Plan upgrade to versión, por ejemplo Plan upgrade to 1.2.6, indica la versión más reciente en la que se corrigen los avisos. La sesión comprueba si hay cambios incompatibles y te da los cambios exactos del manifiesto y del lockfile. Cuando un aviso no tiene versión corregida, el botón dice Plan a fix y recomienda un paquete de reemplazo o una mitigación donde no existe actualización.
- Assess impact comprueba si el repositorio usa el código vulnerable y si una entrada no confiable puede llegar a él, y te dice cuán expuesto está y con qué urgencia corregirlo.
Para pedir a OSV avisos nuevos ahora mismo, haz clic en Check advisories en el encabezado del paquete.