Saltar al contenido principal
Repositories enumera todos los repositorios que Enclave lee de tus integraciones de control de código fuente. Abre uno para analizarlo y ver lo que encontró el análisis.
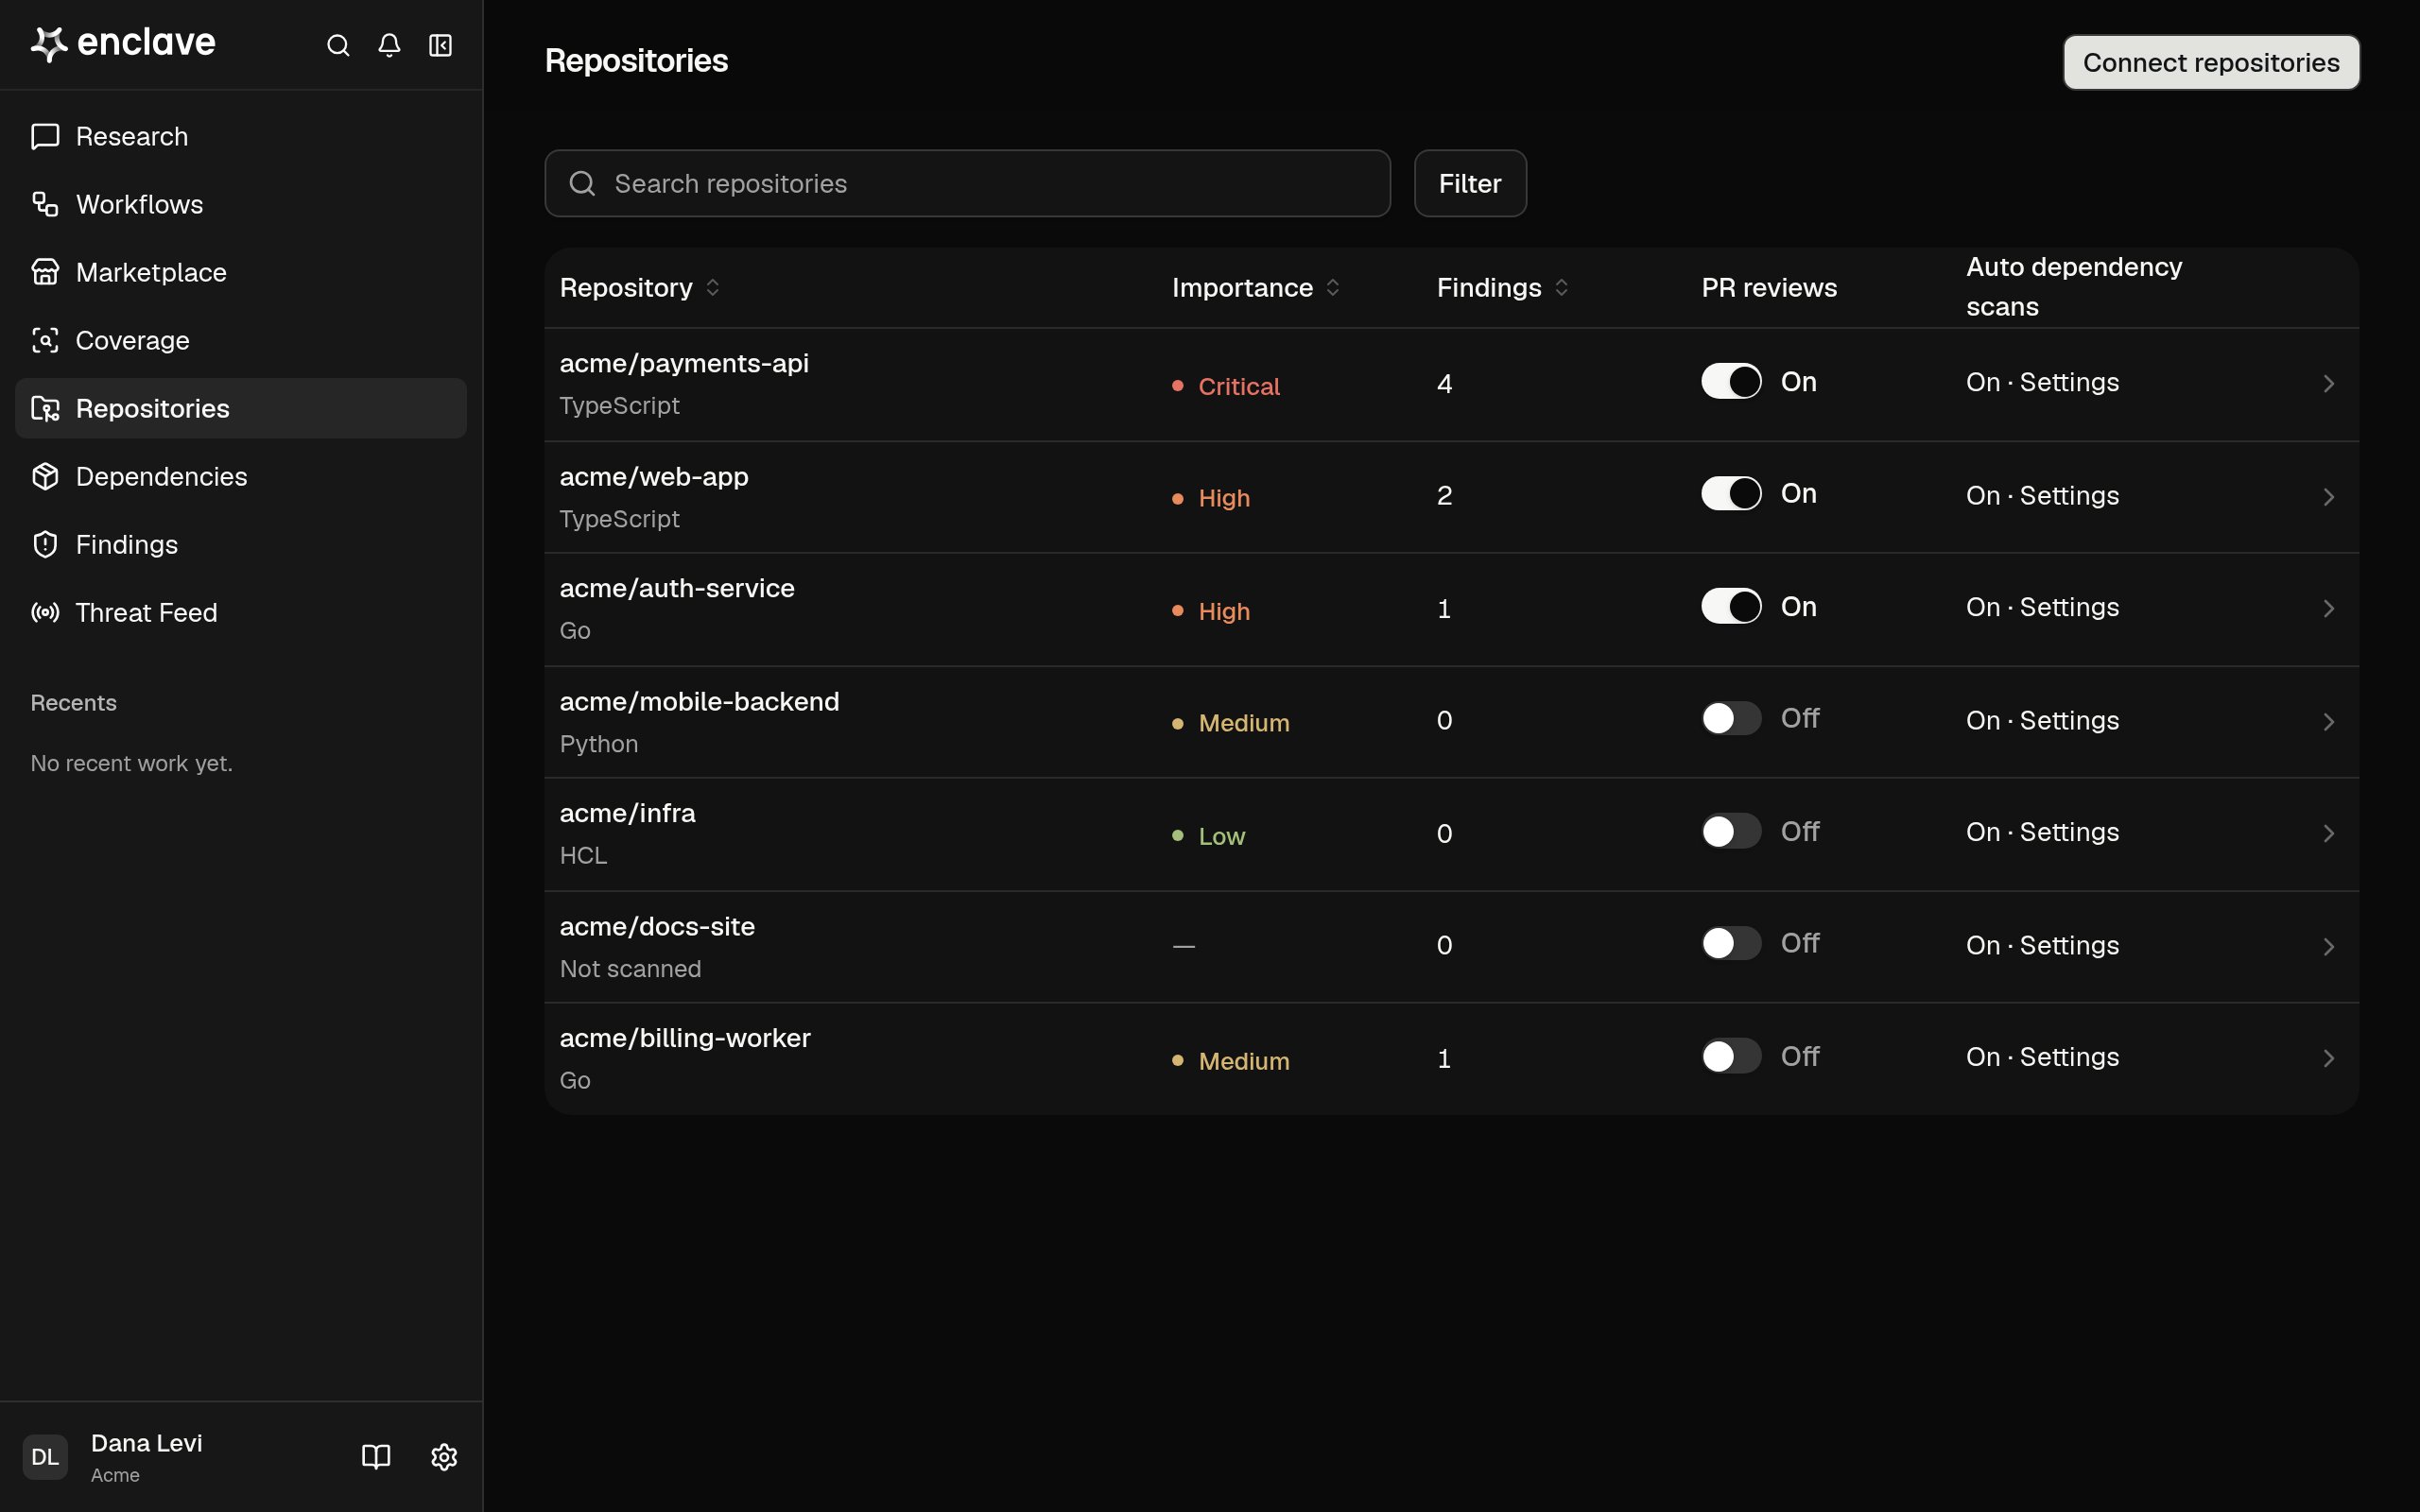
La página Repositories, con los repositorios, su importancia, sus hallazgos, el interruptor PR reviews y el estado del escaneo de dependencias

Buscar un repositorio

Cada fila muestra la Importance del repositorio (su mayor riesgo de superficie de ataque), sus Findings y sus interruptores PR reviews y Auto dependency scans. Un repositorio que aún no se ha analizado muestra Not scanned bajo su nombre. Busca por nombre, filtra por Importance, PR reviews, Dependency scans o Fork, y haz clic en el encabezado de una columna para ordenar.

Analizar un repositorio

Necesitas el rol Owner o Admin.
  1. Haz clic en un repositorio. Se abre en su pestaña Scan.
  2. Haz clic en Start scan, o en Scan again si ya se analizó antes.
Un análisis mapea el código y sus superficies de ataque, y luego busca vulnerabilidades en cada superficie. Mientras se ejecuta, el panel Scanning enumera sus fases y resalta la actual. Si un análisis se detiene antes de tiempo, el panel muestra The last scan didn’t finish y dónde se detuvo. Haz clic en Scan again para reintentarlo. Solo se pueden analizar los repositorios conectados a través de GitHub, GitLab o Azure DevOps. Si un repositorio aún no analizado usa otro proveedor, su pestaña Scan muestra This repository can’t be scanned en lugar de un botón de análisis.

Pestañas del repositorio

Para activar o desactivar las revisiones automáticas de PR o los análisis de dependencias, usa el interruptor PR reviews o Auto dependency scans de la pestaña Scan, o el interruptor de la fila del repositorio. Necesitas el rol Owner o Admin. Consulta Análisis de PR y dependencias y Dependencies.