

Enclave 如何收集依赖
仓库连接时,以及推送到其默认分支(例如合并一个 pull request)并更改了 lockfile 或 manifest 等依赖文件时,Enclave 都会扫描该仓库的依赖。你无需做任何设置。 每次扫描都会读取仓库的 lockfile。如果某个清单文件没有 lockfile,Enclave 会将其解析为全新安装会得到的版本。如果解析失败,则保留清单文件中写明的版本。仓库自身的包(例如 workspace 包)不会列出。 支持的生态系统有 npm、PyPI、Go、Cargo、Maven、RubyGems、Packagist 和 NuGet。 Enclave 会将每个固定版本与 OSV 漏洞数据库进行比对。新的公告无需新的推送即可显示。查找包
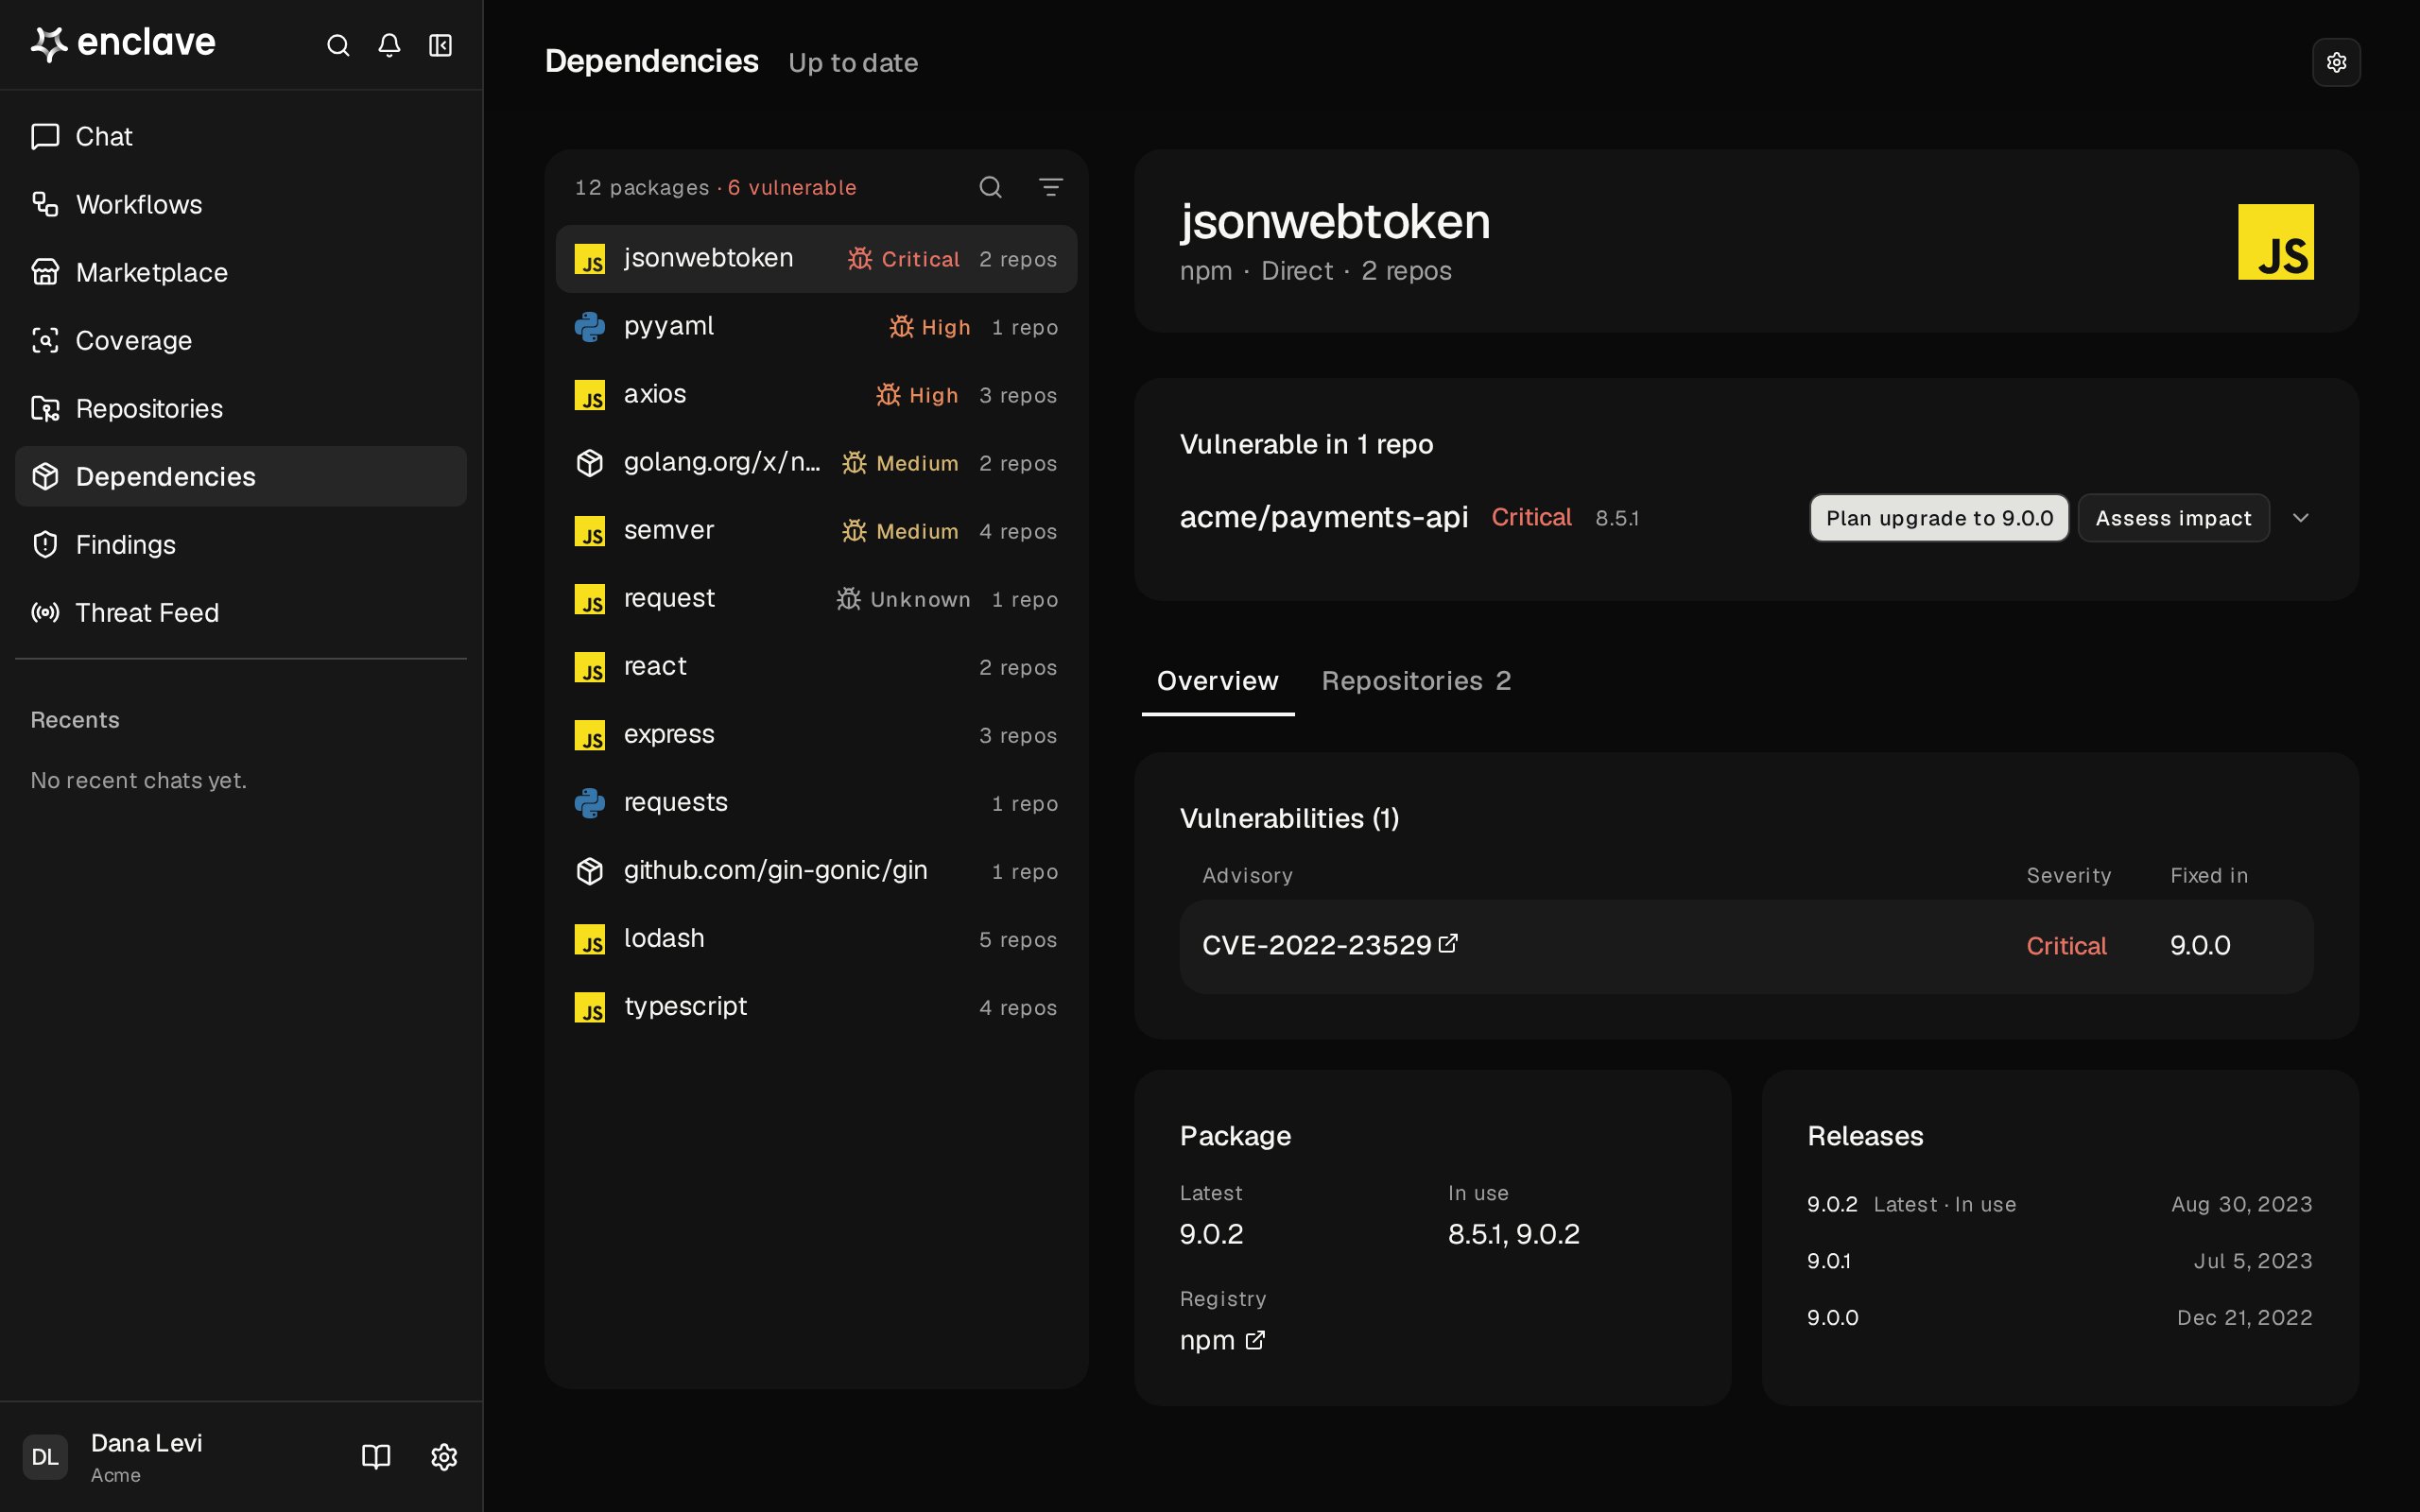
有漏洞的包排在最前面,按严重程度从高到低排列,并带有虫子图标和以该颜色显示的严重程度;如果没有公告给出评级,则显示 Unknown。每一行还会显示使用该包的仓库数量。其余的包按使用它们的仓库数量排序。 点击搜索图标可按包名搜索。点击筛选图标可按 Vulnerability、Ecosystem、Type(Direct 或 Transitive)或 Repository 筛选。Vulnerability 只列出有漏洞的包:选择 Any severity,或选择一个最低严重程度,例如 High or worse。扫描状态
页面右上角显示最近一次扫描的时间,以及处于以下各状态的仓库数量:- Updating: 扫描正在运行。页面会自动刷新。
- Out of date: 默认分支有比上次扫描更新的提交,而新的扫描失败或未启动。结果来自较早的提交。
- Not scanned: 该仓库从未被扫描过,例如它在依赖扫描功能推出之前就已连接,或者它的首次扫描失败。
开启或关闭依赖扫描
默认情况下,所有仓库都开启了依赖扫描。你需要 Owner 或 Admin 角色才能更改。关闭某个仓库的扫描后,Enclave 将不再扫描它,其包也会从 Dependencies 中移除。关闭前 Enclave 会请你确认。- 单个仓库: 使用仓库 Scan 标签页上的 Auto dependency scans 开关,或 Repositories 中该仓库所在行的 Auto dependency scans 开关。点击页面顶部的 Repositories 即可打开该页面。开启扫描后,仓库会立即被扫描。
- 所有仓库: 点击页面顶部的 Dependency scans,然后点击显示仓库数量的 Turn off for 或 Turn on for。以这种方式开启的仓库会显示为 Not scanned,直到你点击 Scan 或有人推送到其默认分支。
- Fork: 关闭页面顶部的 Scan forks,即可停止扫描所有 fork,包括之后连接的 fork。该开关默认开启。
查看包
点击某个包将其打开。如果有仓库固定了有漏洞的版本,Vulnerable in N repos 会列出每个仓库及其有漏洞的版本。展开某个仓库,可以看到它的上次扫描、固定该包的每个文件,以及每条公告的严重程度和修复版本。 没有 lockfile 的文件会显示其版本的来源:Resolved at scan 或 Declared only。声明的版本不一定是实际安装的版本。 每个有漏洞的仓库都有两个按钮。两者都会打开一个附带该仓库的 Research 会话:- Plan upgrade to 版本(例如 Plan upgrade to 1.2.6)显示修复这些公告的最新版本。会话会检查是否有破坏性变更,并给出清单文件和 lockfile 的确切修改。如果某条公告没有修复版本,按钮会显示为 Plan a fix,并在没有可用升级时推荐替代包或缓解措施。
- Assess impact 检查仓库是否使用了有漏洞的代码,以及不可信的输入能否到达这些代码,然后告诉你暴露程度以及修复的紧迫性。
要立即向 OSV 查询新公告,请点击包标题栏中的 Check advisories。