

Enclave MCP 服务器
大多数客户端都接受以下配置:
mcp.json
服务器只支持 Streamable HTTP,不提供旧版 SSE 传输方式,因此请使用能够连接远程 HTTP 服务器的客户端。
访问与权限
你需要一个 Enclave 账号,并且是某个组织的成员。 在组织范围内使用的工具要求该组织拥有可用套餐,即使是读取调用也一样。试用也算可用套餐。此要求不适用于公共工具。 每个 OAuth 连接或 MCP 密钥都在一个组织中以你的身份操作。Enclave 会在你授权连接或创建密钥时,将其固定到你当时正在使用的组织。工具调用无法切换组织。要连接另一个组织,请先在 Enclave 中切换到该组织,然后授权另一个连接或创建另一个密钥。 你的角色决定你可以使用哪些工具:
自定义角色需要具备相应权限。只有 Owner 和 Admin 可以保存触发器,因为自定义角色无法获得
workflow_trigger:write。你只能访问在 Enclave 中可见的资源。已连接组织之外的内容或对你隐藏的内容会返回“未找到”。
当你被移出某个组织时,你在该组织的 OAuth 连接和 MCP 密钥会被撤销。
身份验证
MCP 密钥只能用于 Enclave 的 MCP 服务器,Enclave REST API 不接受它们。
创建 MCP 密钥
你需要拥有要连接的组织中 Settings 的访问权限。1
创建密钥
在 Enclave 中打开 Settings → MCP。在 API Keys 下点击 Create Key。输入 Name,选择 Expiration,然后点击 Create Key。
2
复制密钥
密钥出现后立即复制。Enclave 只显示一次。 在密钥下方选择你的客户端,即可复制已填入该密钥的设置命令或配置。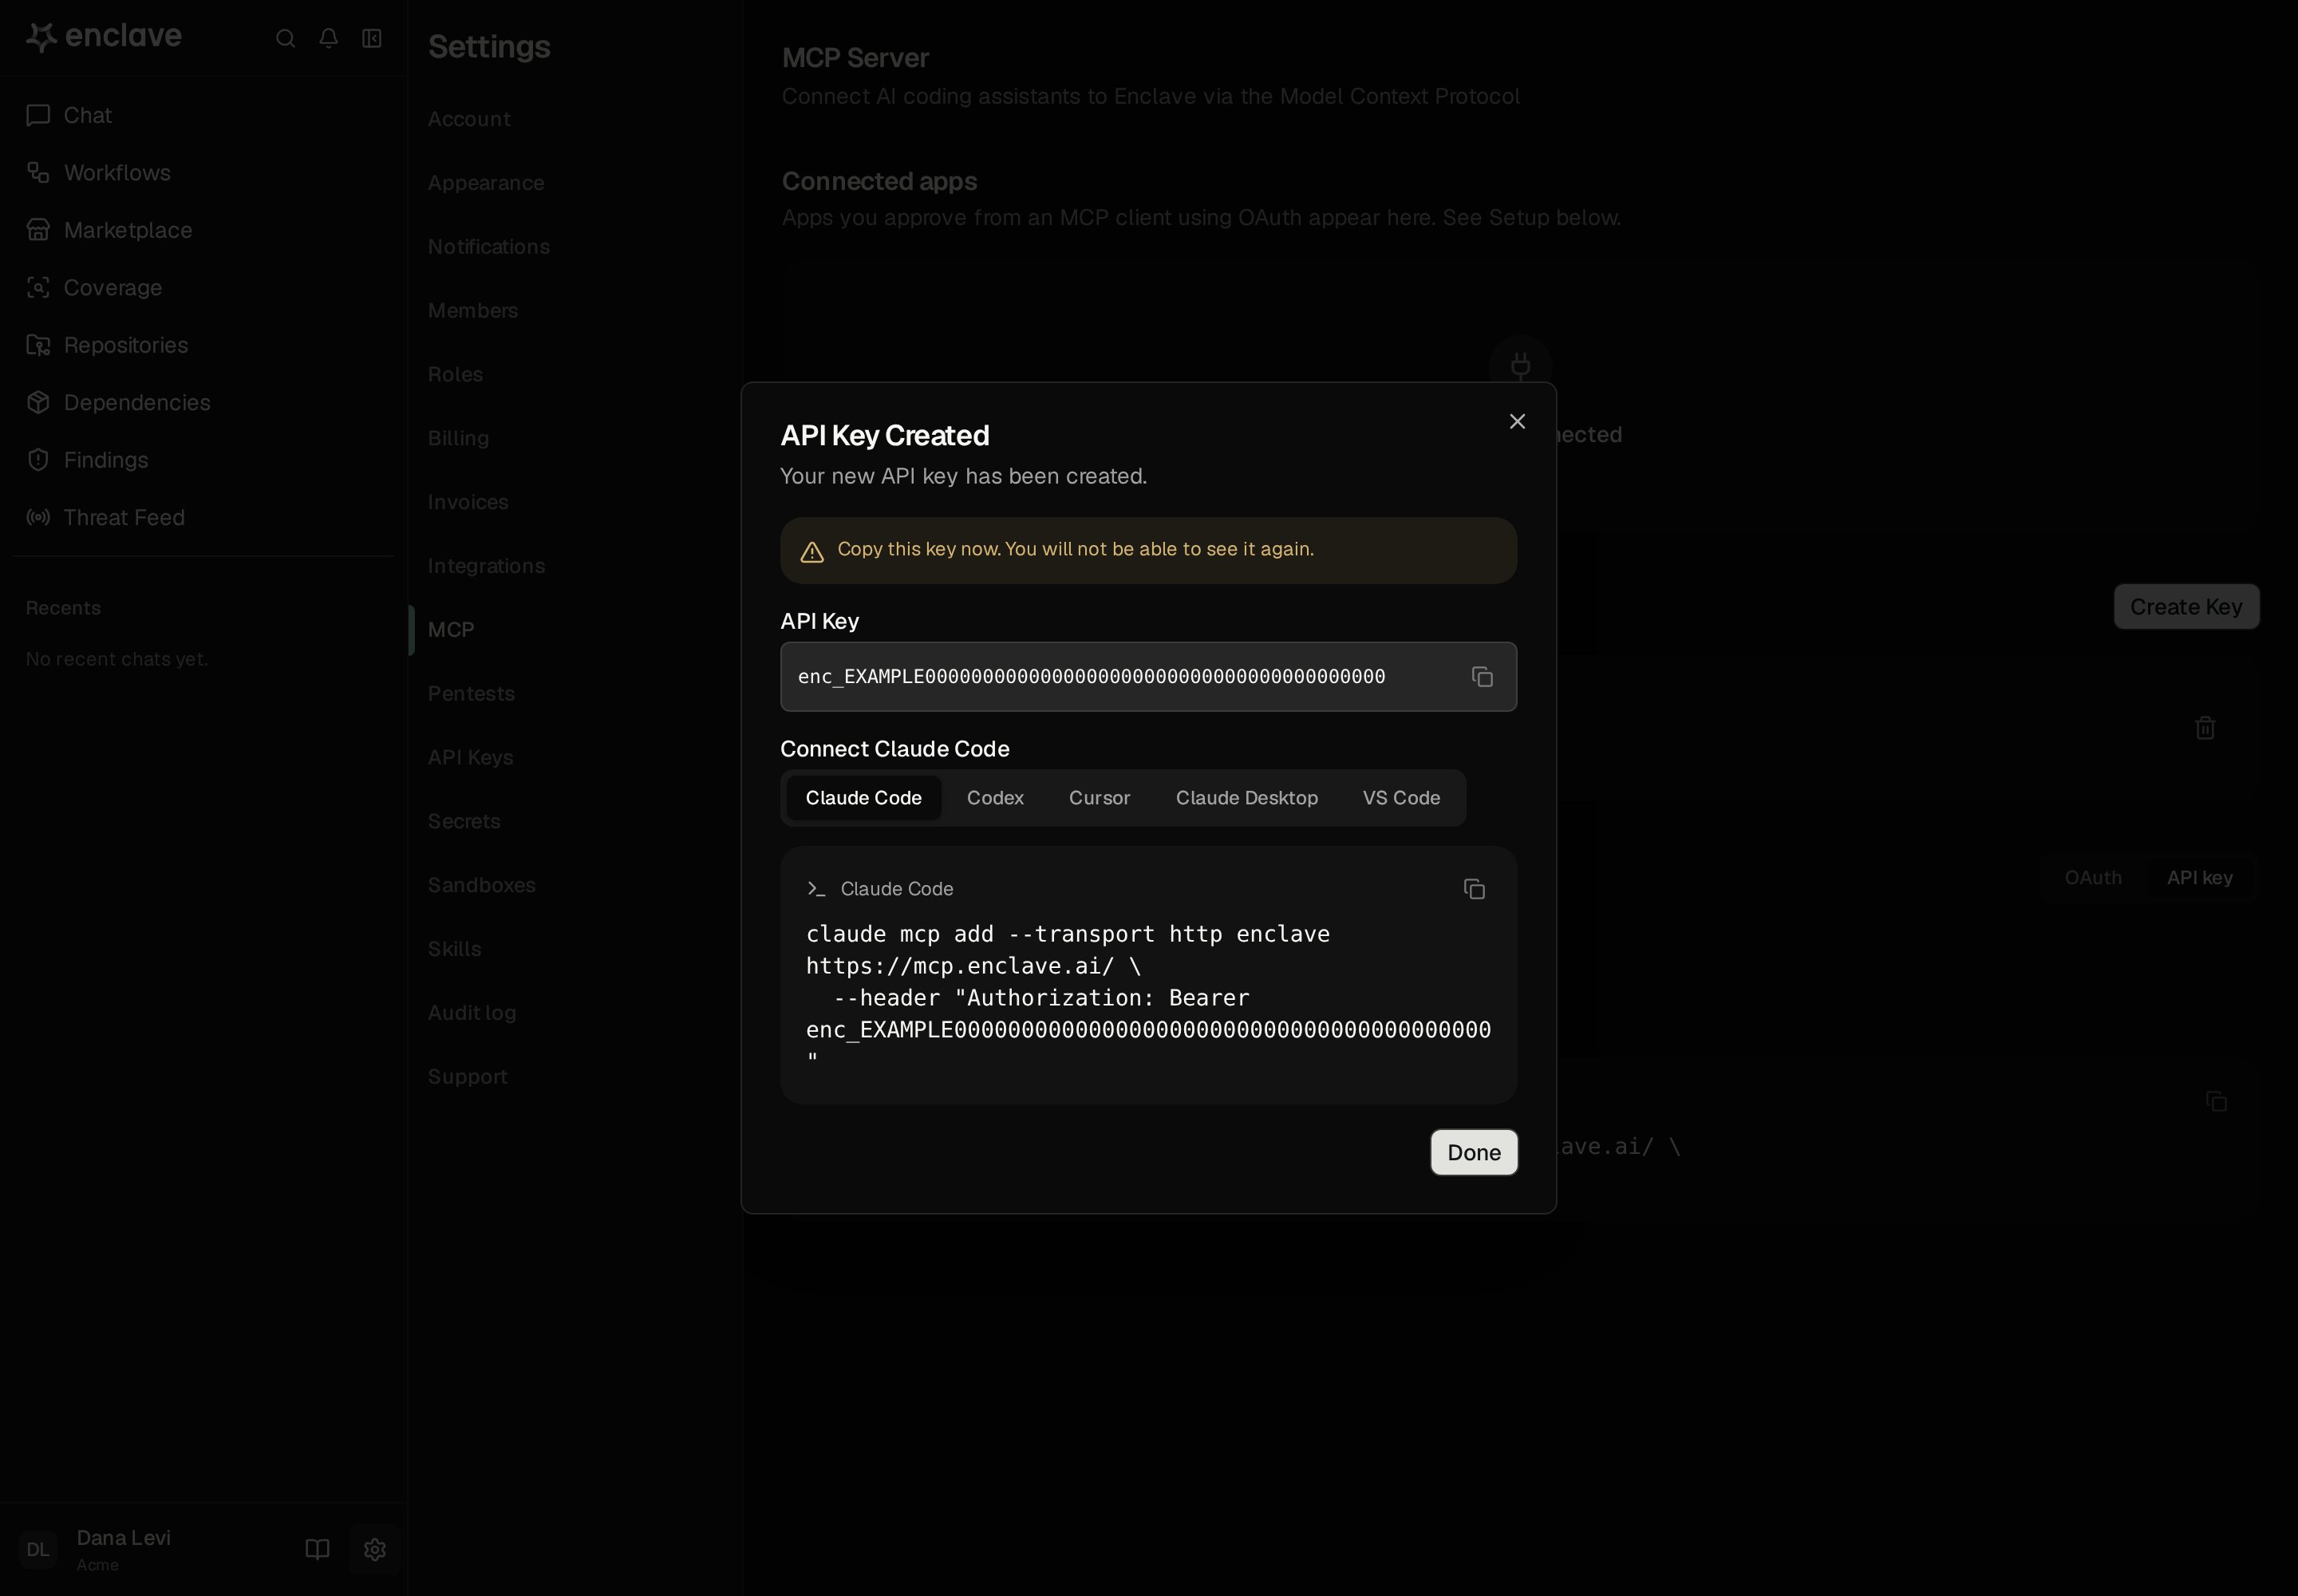
撤销已连接的应用
Settings → MCP 的 Connected apps 下列出你在当前组织中通过 OAuth 批准的应用,并显示每个应用的连接时间和最近活跃时间。 要撤销某个应用,请点击其旁边的 Revoke 并确认。该应用会失去访问权限,需要重新连接。从客户端中移除 Enclave 并不会结束其访问权限,因此也请在这里撤销该应用。设置说明
Enclave 的 Settings → MCP 中的 Setup 下也会显示这些说明。选择 OAuth 或 API key 以及你的客户端,然后复制说明。- Claude Code
- Codex
- Cursor
- VS Code
- Claude
使用 OAuth:在 Claude Code 中运行
/mcp,选择 enclave,然后选择 Authenticate。在打开的浏览器中登录 Enclave 并批准连接。使用 MCP 密钥:https://mcp.enclave.ai/ 并使用 OAuth 登录,或在 Authorization: Bearer 请求头中发送 MCP 密钥。
可用工具
除 Threat Feed 和 CVE 分析工具外,每个工具都在已连接的组织中操作。这两个工具读取对所有人都相同的数据。读取工具从不更改数据,因此你的客户端可以只允许读取工具而不允许更改。- 不使用状态筛选时,
list只返回 Confirmed 发现项。概念验证只会出现在 Confirmed 发现项中。 - 状态值与 Enclave 的状态对应:
unverified(Needs evidence)、verified(Confirmed)、resolved(Resolved)、invalid(Inactive)和discarded(Dismissed)。 - 以
<repository-slug>#<number>的形式指定 Pull Request。 - 内置工作流为只读。已启用的触发器会启动运行,因此保存带触发器的工作流可能会启动一次运行。
- 启动运行会消耗积分。你可以启动不需要输入、或需要发现项或仓库作为输入的工作流。用短 ID 指定每个发现项,例如
AbCd12,用list_repos中的 slug 指定每个仓库。每个仓库输入只接受一个仓库。需要 Pull Request 或攻击面作为输入的工作流,请在 Enclave 中启动。 - 删除记录是永久性的。
- 读取 Threat Feed 不需要任何权限。
enclave_cve_read只返回 Enclave 已完成的分析。它从不启动研究,也不消耗积分。要启动分析,请参阅请求分析。 - 列出仓库和读取账户只需要是组织成员,不需要其他权限。
示例提示词
- “列出我在 Enclave 中 Confirmed 的严重和高危发现项。”
- “读取 Enclave 发现项
AbCd12,并在这个仓库中修复它。” - “将发现项
AbCd12标记为 Resolved,原因是‘已在 Pull Request 123 中修复’。” - “阅读 Enclave 工作流规则,然后创建一个工作流,每周一 08:00 UTC 在
acme/api上扫描密钥。” - “在发现项
AbCd12上启动我的 Enclave 发现项分诊工作流,完成后给我看它的输出。” - “CVE-2026-1234 在 Enclave 的 Threat Feed 中吗?总结一下 Enclave 对它的分析。”
- “在 Enclave 中,我的哪些云资产可以从互联网访问?”
故障排除
服务器拒绝了我的密钥(HTTP 401)
服务器拒绝了我的密钥(HTTP 401)
密钥已过期或被撤销,或者你已被移出其所属组织。请在要连接的组织中创建新密钥,并更新你的客户端。某些客户端(例如 Claude Code)在配置了密钥时不会回退到 OAuth。要切换到 OAuth,请从客户端中移除该服务器,然后在不带
Authorization 请求头的情况下重新添加。我在 Enclave 中能看到的发现项或工作流返回“未找到”
我在 Enclave 中能看到的发现项或工作流返回“未找到”
你的连接在另一个组织中操作。连接会固定在你授权它或创建其密钥时所使用的组织。请在 Enclave 中切换到正确的组织,然后重新连接。
某个操作被拒绝
某个操作被拒绝
你的角色没有该操作所需的权限。请参阅访问与权限,或联系组织的 Owner 或 Admin。
我的客户端完全无法连接
我的客户端完全无法连接
请检查你的客户端是否支持通过 Streamable HTTP 连接远程 MCP 服务器。服务器不提供旧版 SSE 传输方式。