

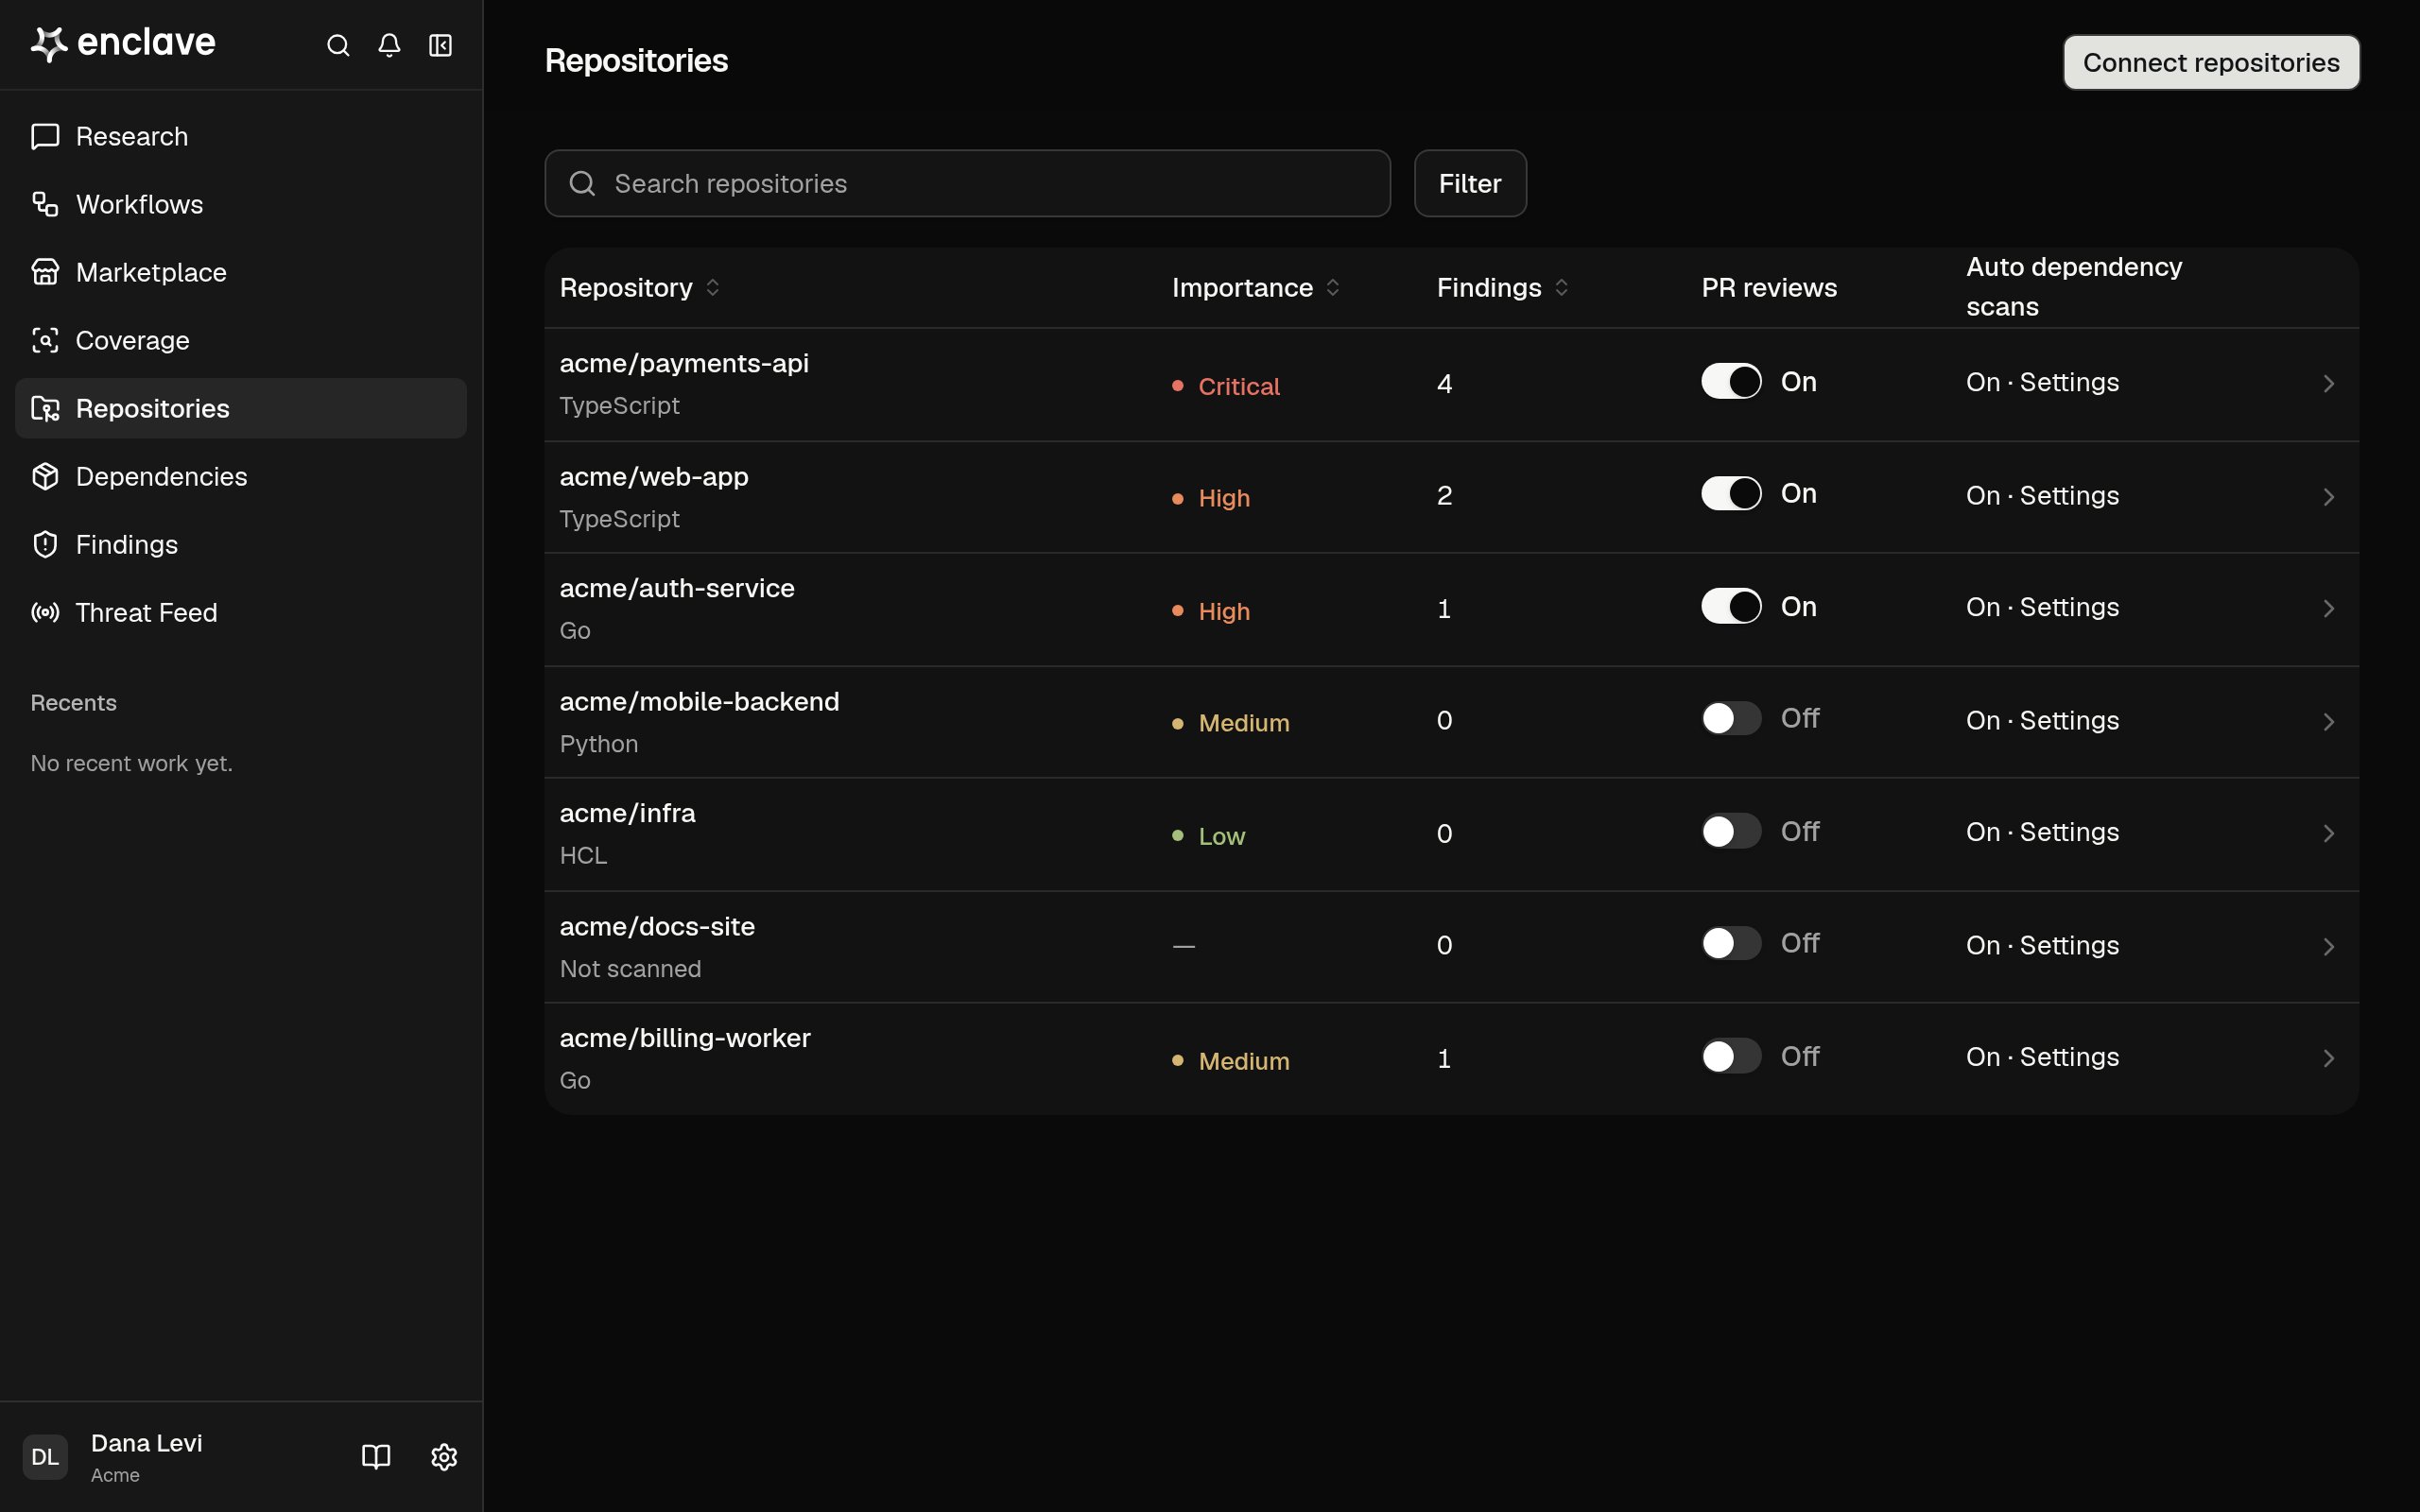
查找仓库
每一行都会显示仓库的 Importance(其攻击面的最高风险)、Findings,以及 PR reviews 和 Auto dependency scans 开关。尚未扫描的仓库会在名称下方显示 Not scanned。 按名称搜索,按 Importance、PR reviews、Dependency scans 或 Fork 筛选,点击列标题即可排序。扫描仓库
你需要 Owner 或 Admin 角色。- 点击一个仓库。它会在 Scan 标签页中打开。
- 点击 Start scan;如果之前扫描过,则点击 Scan again。
仓库标签页
如需开启或关闭自动 PR 审查或依赖扫描,请使用 Scan 标签页上的 PR reviews 或 Auto dependency scans 开关,或仓库所在行的开关。你需要 Owner 或 Admin 角色。请参阅 PR 与依赖分析 和 Dependencies。