

Wie Enclave Abhängigkeiten erfasst
Enclave scannt die Abhängigkeiten eines Repositorys, wenn das Repository verbunden wird, und erneut, wenn ein Push auf seinen Standard-Branch, etwa ein gemergter Pull Request, eine Abhängigkeitsdatei wie ein Lockfile oder Manifest ändert. Sie müssen nichts einrichten. Jeder Scan liest die Lockfiles des Repositorys. Hat ein Manifest kein Lockfile, löst Enclave es zu den Versionen auf, die eine frische Installation erhalten würde. Schlägt das fehl, behält es die Versionen so, wie sie im Manifest stehen. Die eigenen Pakete des Repositorys, etwa Workspace-Pakete, werden nicht aufgeführt. Unterstützte Ökosysteme sind npm, PyPI, Go, Cargo, Maven, RubyGems, Packagist und NuGet. Enclave prüft jede gepinnte Version gegen die Schwachstellendatenbank OSV. Neue Advisories erscheinen ohne neuen Push.Ein Paket finden
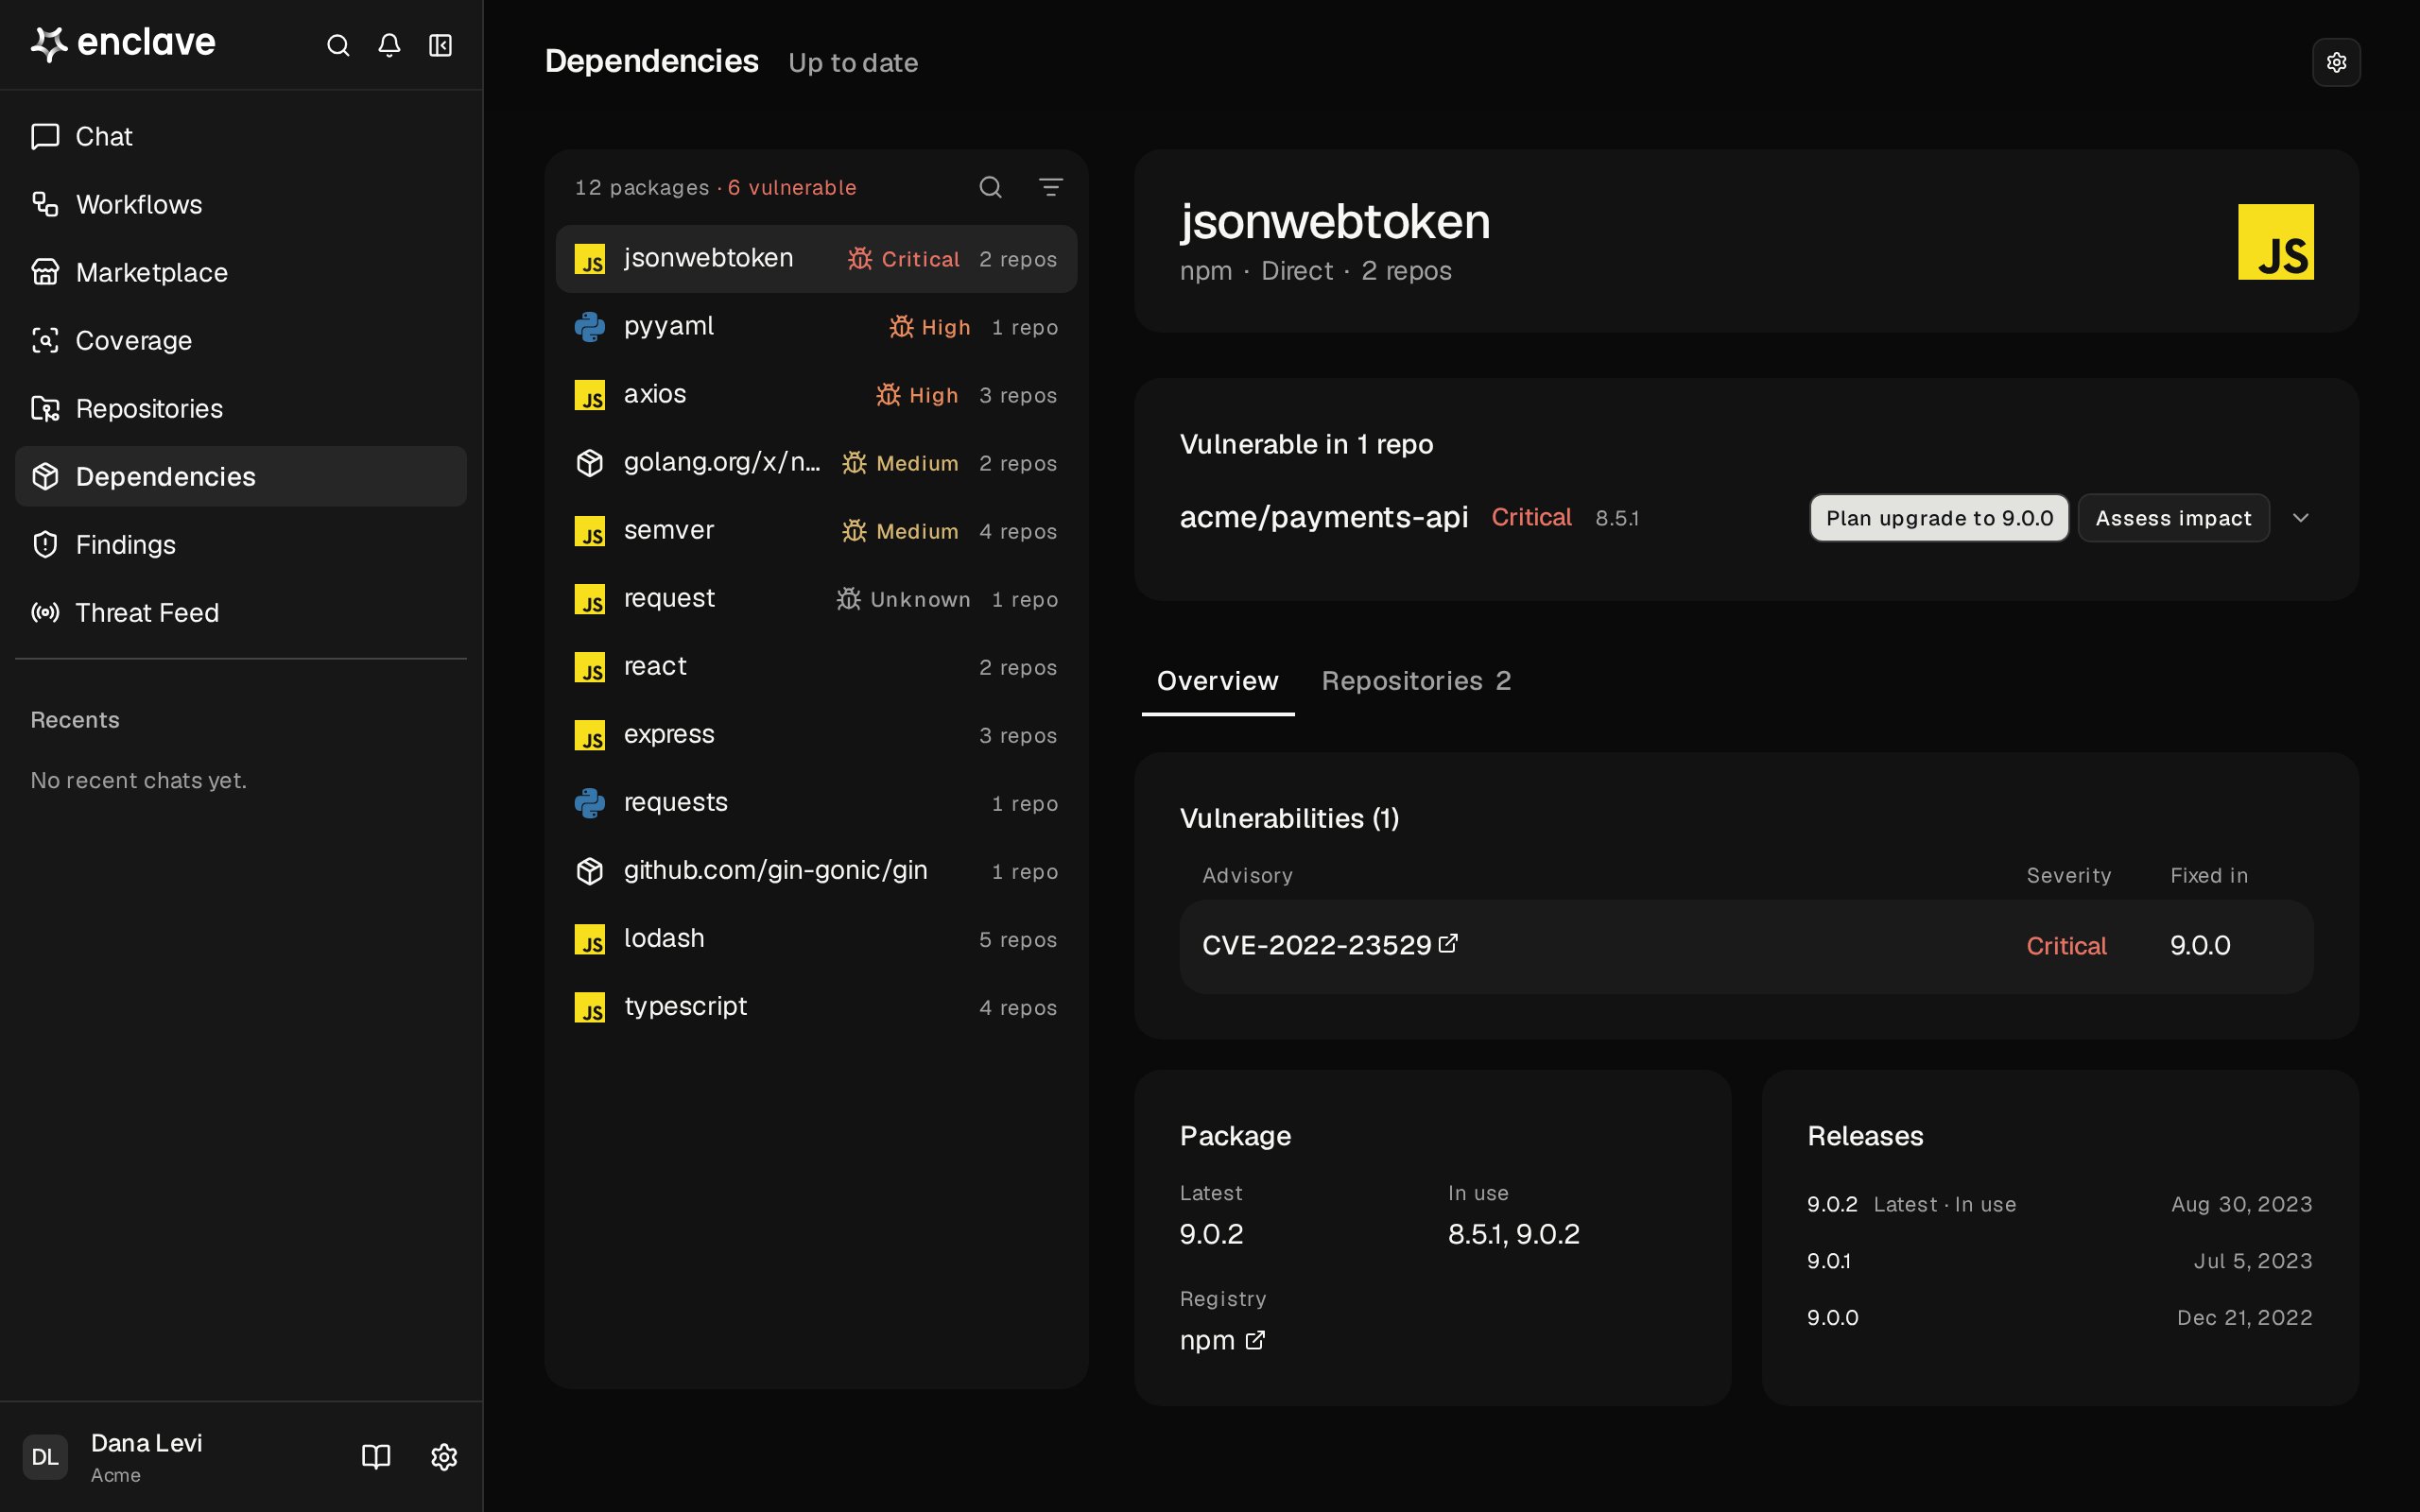
Verwundbare Pakete stehen oben, nach Schweregrad absteigend, markiert mit einem Käfersymbol und ihrem Schweregrad in dessen Farbe, oder Unknown, wenn kein Advisory ihn bewertet. Jede Zeile zeigt außerdem, wie viele Repositorys das Paket verwenden. Die übrigen folgen danach, wie viele Repositorys sie verwenden. Klicken Sie auf das Suchsymbol, um nach Paketnamen zu suchen. Klicken Sie auf das Filtersymbol, um nach Vulnerability, Ecosystem, Type (Direct oder Transitive) oder Repository zu filtern. Vulnerability zeigt nur verwundbare Pakete: Wählen Sie Any severity oder einen Mindestwert wie High or worse.Scan-Status
Oben rechts zeigt die Seite, wann der letzte Scan lief und wie viele Repositorys sich in jedem dieser Zustände befinden:- Updating: Ein Scan läuft. Die Seite aktualisiert sich von selbst.
- Out of date: Der Standard-Branch hat einen neueren Commit als der letzte Scan, und der neue Scan ist fehlgeschlagen oder nicht gestartet. Die Ergebnisse stammen von einem früheren Commit.
- Not scanned: Das Repository wurde noch nie gescannt, etwa weil es verbunden wurde, bevor es den Abhängigkeitsscan gab, oder weil sein erster Scan fehlgeschlagen ist.
Abhängigkeitsscans ein- oder ausschalten
Abhängigkeitsscans sind standardmäßig für jedes Repository eingeschaltet. Um sie zu ändern, benötigen Sie die Rolle Owner oder Admin. Schalten Sie die Scans eines Repositorys aus, wird es nicht mehr gescannt und seine Pakete verschwinden aus Dependencies. Enclave bittet Sie vorher um Bestätigung.- Ein Repository: Verwenden Sie den Schalter Auto dependency scans im Tab Scan des Repositorys oder den Schalter Auto dependency scans in seiner Zeile unter Repositories. Klicken Sie oben auf der Seite auf Repositories, um sie zu öffnen. Schalten Sie die Scans ein, wird das Repository sofort gescannt.
- Alle Repositorys: Klicken Sie oben auf der Seite auf Dependency scans und dann auf Turn off for oder Turn on for mit der angezeigten Anzahl an Repositorys. So eingeschaltete Repositorys zeigen Not scanned, bis Sie auf Scan klicken oder jemand auf ihren Standard-Branch pusht.
- Forks: Schalten Sie oben auf der Seite Scan forks aus, um keinen Fork mehr zu scannen, auch keine später verbundenen. Der Schalter ist standardmäßig eingeschaltet.
Ein Paket prüfen
Klicken Sie auf ein Paket, um es zu öffnen. Pinnt ein Repository eine verwundbare Version, listet Vulnerable in N repos jedes davon mit seinen verwundbaren Versionen auf. Klappen Sie ein Repository auf, um seinen letzten Scan, jede Datei, die das Paket pinnt, und jedes Advisory mit Schweregrad und behobener Version zu sehen. Eine Datei ohne Lockfile zeigt, woher ihre Version stammt: Resolved at scan oder Declared only. Eine deklarierte Version ist nicht unbedingt die installierte. Jedes verwundbare Repository hat zwei Schaltflächen. Beide öffnen eine Research-Session mit dem angehängten Repository:- Plan upgrade to Version, zum Beispiel Plan upgrade to 1.2.6, nennt die neueste Version, in der die Advisories behoben sind. Die Session prüft auf Breaking Changes und gibt Ihnen die genauen Änderungen an Manifest und Lockfile. Hat ein Advisory keine behobene Version, heißt die Schaltfläche Plan a fix und empfiehlt ein Ersatzpaket oder eine Abhilfe, wo es kein Upgrade gibt.
- Assess impact prüft, ob das Repository den verwundbaren Code verwendet und ob nicht vertrauenswürdige Eingaben ihn erreichen können, und sagt Ihnen dann, wie exponiert es ist und wie dringend die Behebung ist.
Um OSV sofort nach neuen Advisories zu fragen, klicken Sie im Paketkopf auf Check advisories.