Zum Hauptinhalt springen
Repositories listet jedes Repository auf, das Enclave aus Ihren Versionskontroll-Integrationen liest. Öffnen Sie eines, um es zu scannen und zu sehen, was der Scan gefunden hat.
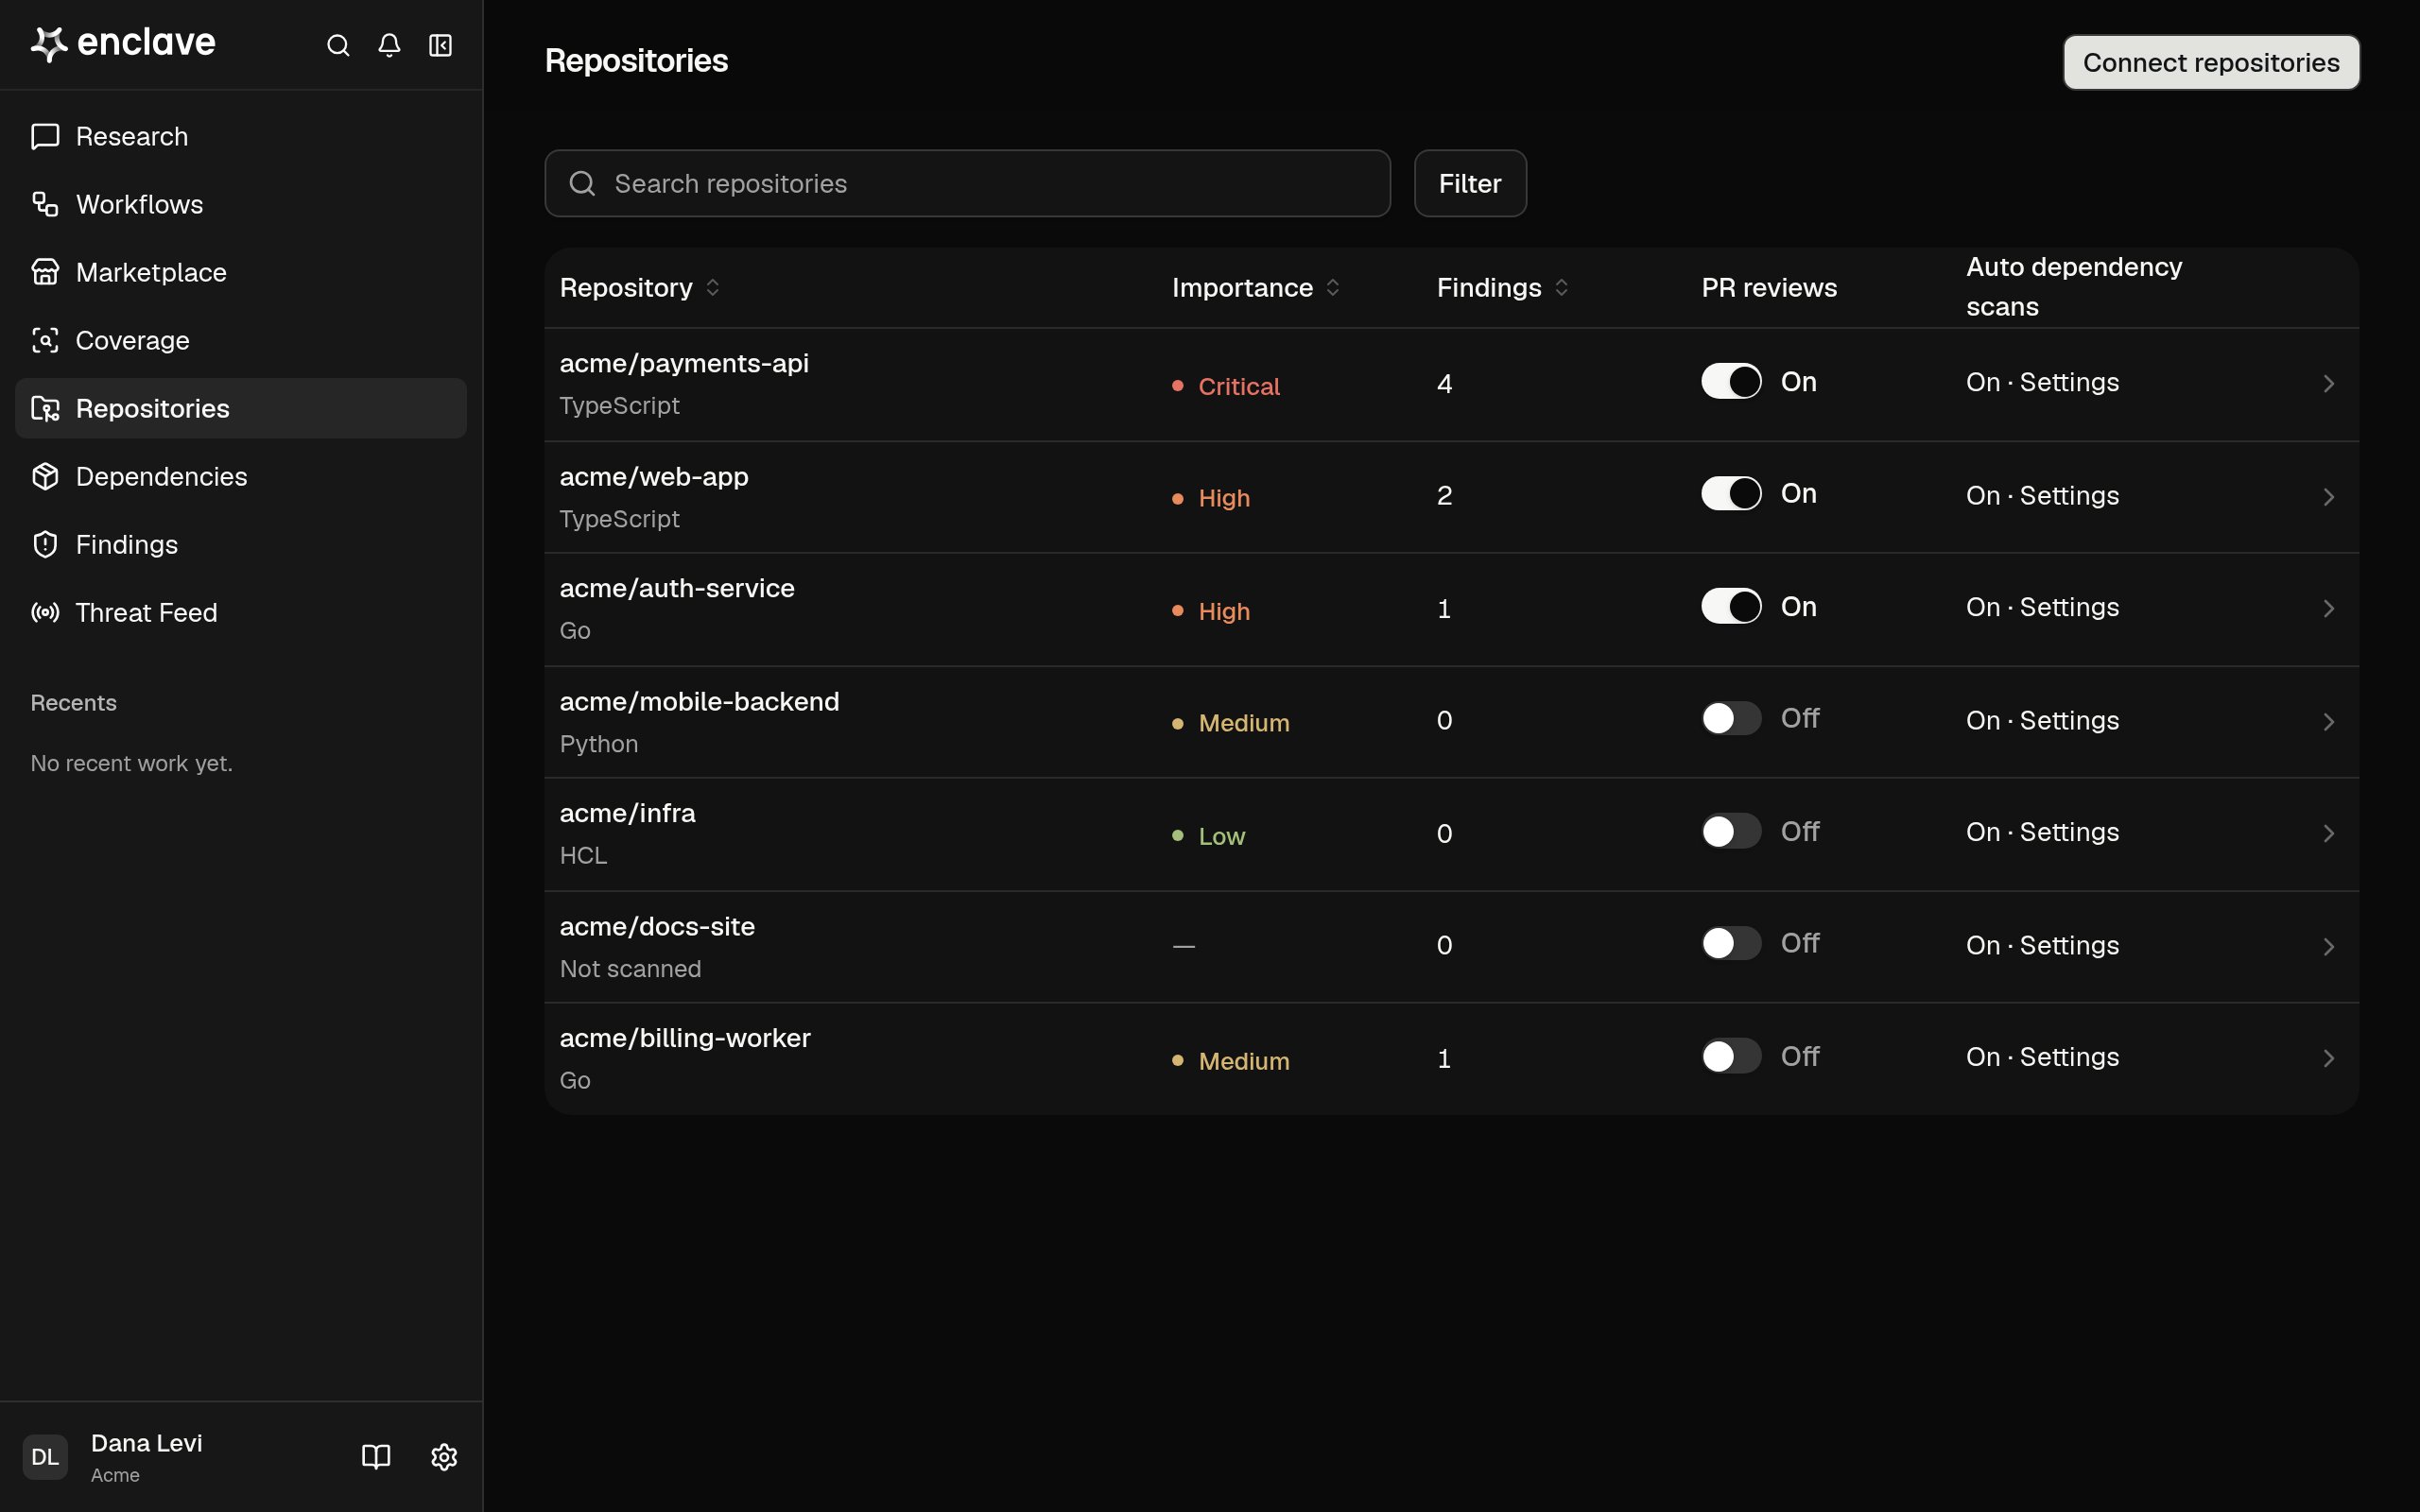
Die Seite Repositories mit den Repositories, ihrer Wichtigkeit, ihren Findings, dem Schalter PR reviews und dem Status der Abhängigkeitsscans

Repository finden

Jede Zeile zeigt die Importance des Repositorys (sein höchstes Angriffsflächenrisiko), seine Findings und seine Schalter PR reviews und Auto dependency scans. Ein noch nicht gescanntes Repository zeigt unter seinem Namen Not scanned. Suchen Sie nach Namen, filtern Sie nach Importance, PR reviews, Dependency scans oder Fork und klicken Sie auf eine Spaltenüberschrift, um zu sortieren.

Repository scannen

Sie benötigen die Rolle Owner oder Admin.
  1. Klicken Sie auf ein Repository. Es öffnet sich im Tab Scan.
  2. Klicken Sie auf Start scan oder, wenn es schon einmal gescannt wurde, auf Scan again.
Ein Scan erfasst den Code und seine Angriffsflächen und sucht dann in jeder Angriffsfläche nach Schwachstellen. Während er läuft, listet das Panel Scanning seine Phasen auf und hebt die aktuelle hervor. Bricht ein Scan vorzeitig ab, zeigt das Panel The last scan didn’t finish und wo er abgebrochen ist. Klicken Sie auf Scan again, um es erneut zu versuchen. Nur Repositorys, die über GitHub, GitLab oder Azure DevOps verbunden sind, können gescannt werden. Bei einem noch nicht gescannten Repository eines anderen Anbieters zeigt der Tab Scan die Meldung This repository can’t be scanned statt einer Scan-Schaltfläche.

Tabs eines Repositorys

Um automatische PR-Reviews oder Abhängigkeitsscans ein- oder auszuschalten, verwenden Sie den Schalter PR reviews oder Auto dependency scans im Tab Scan oder den Schalter in der Zeile des Repositorys. Sie benötigen die Rolle Owner oder Admin. Siehe PR- und Abhängigkeitsanalyse und Dependencies.