

Come Enclave raccoglie le dipendenze
Enclave analizza le dipendenze di un repository quando il repository viene connesso, e di nuovo quando un push sul suo branch predefinito, come una pull request unita, modifica un file di dipendenze come un lockfile o un manifest. Non devi configurare nulla. Ogni analisi legge i lockfile del repository. Se un manifest non ha un lockfile, Enclave lo risolve nelle versioni che otterrebbe una nuova installazione. Se non ci riesce, mantiene le versioni così come sono scritte nel manifest. I pacchetti propri del repository, come i pacchetti del workspace, non sono elencati. Gli ecosistemi supportati sono npm, PyPI, Go, Cargo, Maven, RubyGems, Packagist e NuGet. Enclave confronta ogni versione fissata con il database di vulnerabilità OSV. I nuovi avvisi compaiono senza bisogno di un nuovo push.Trovare un pacchetto
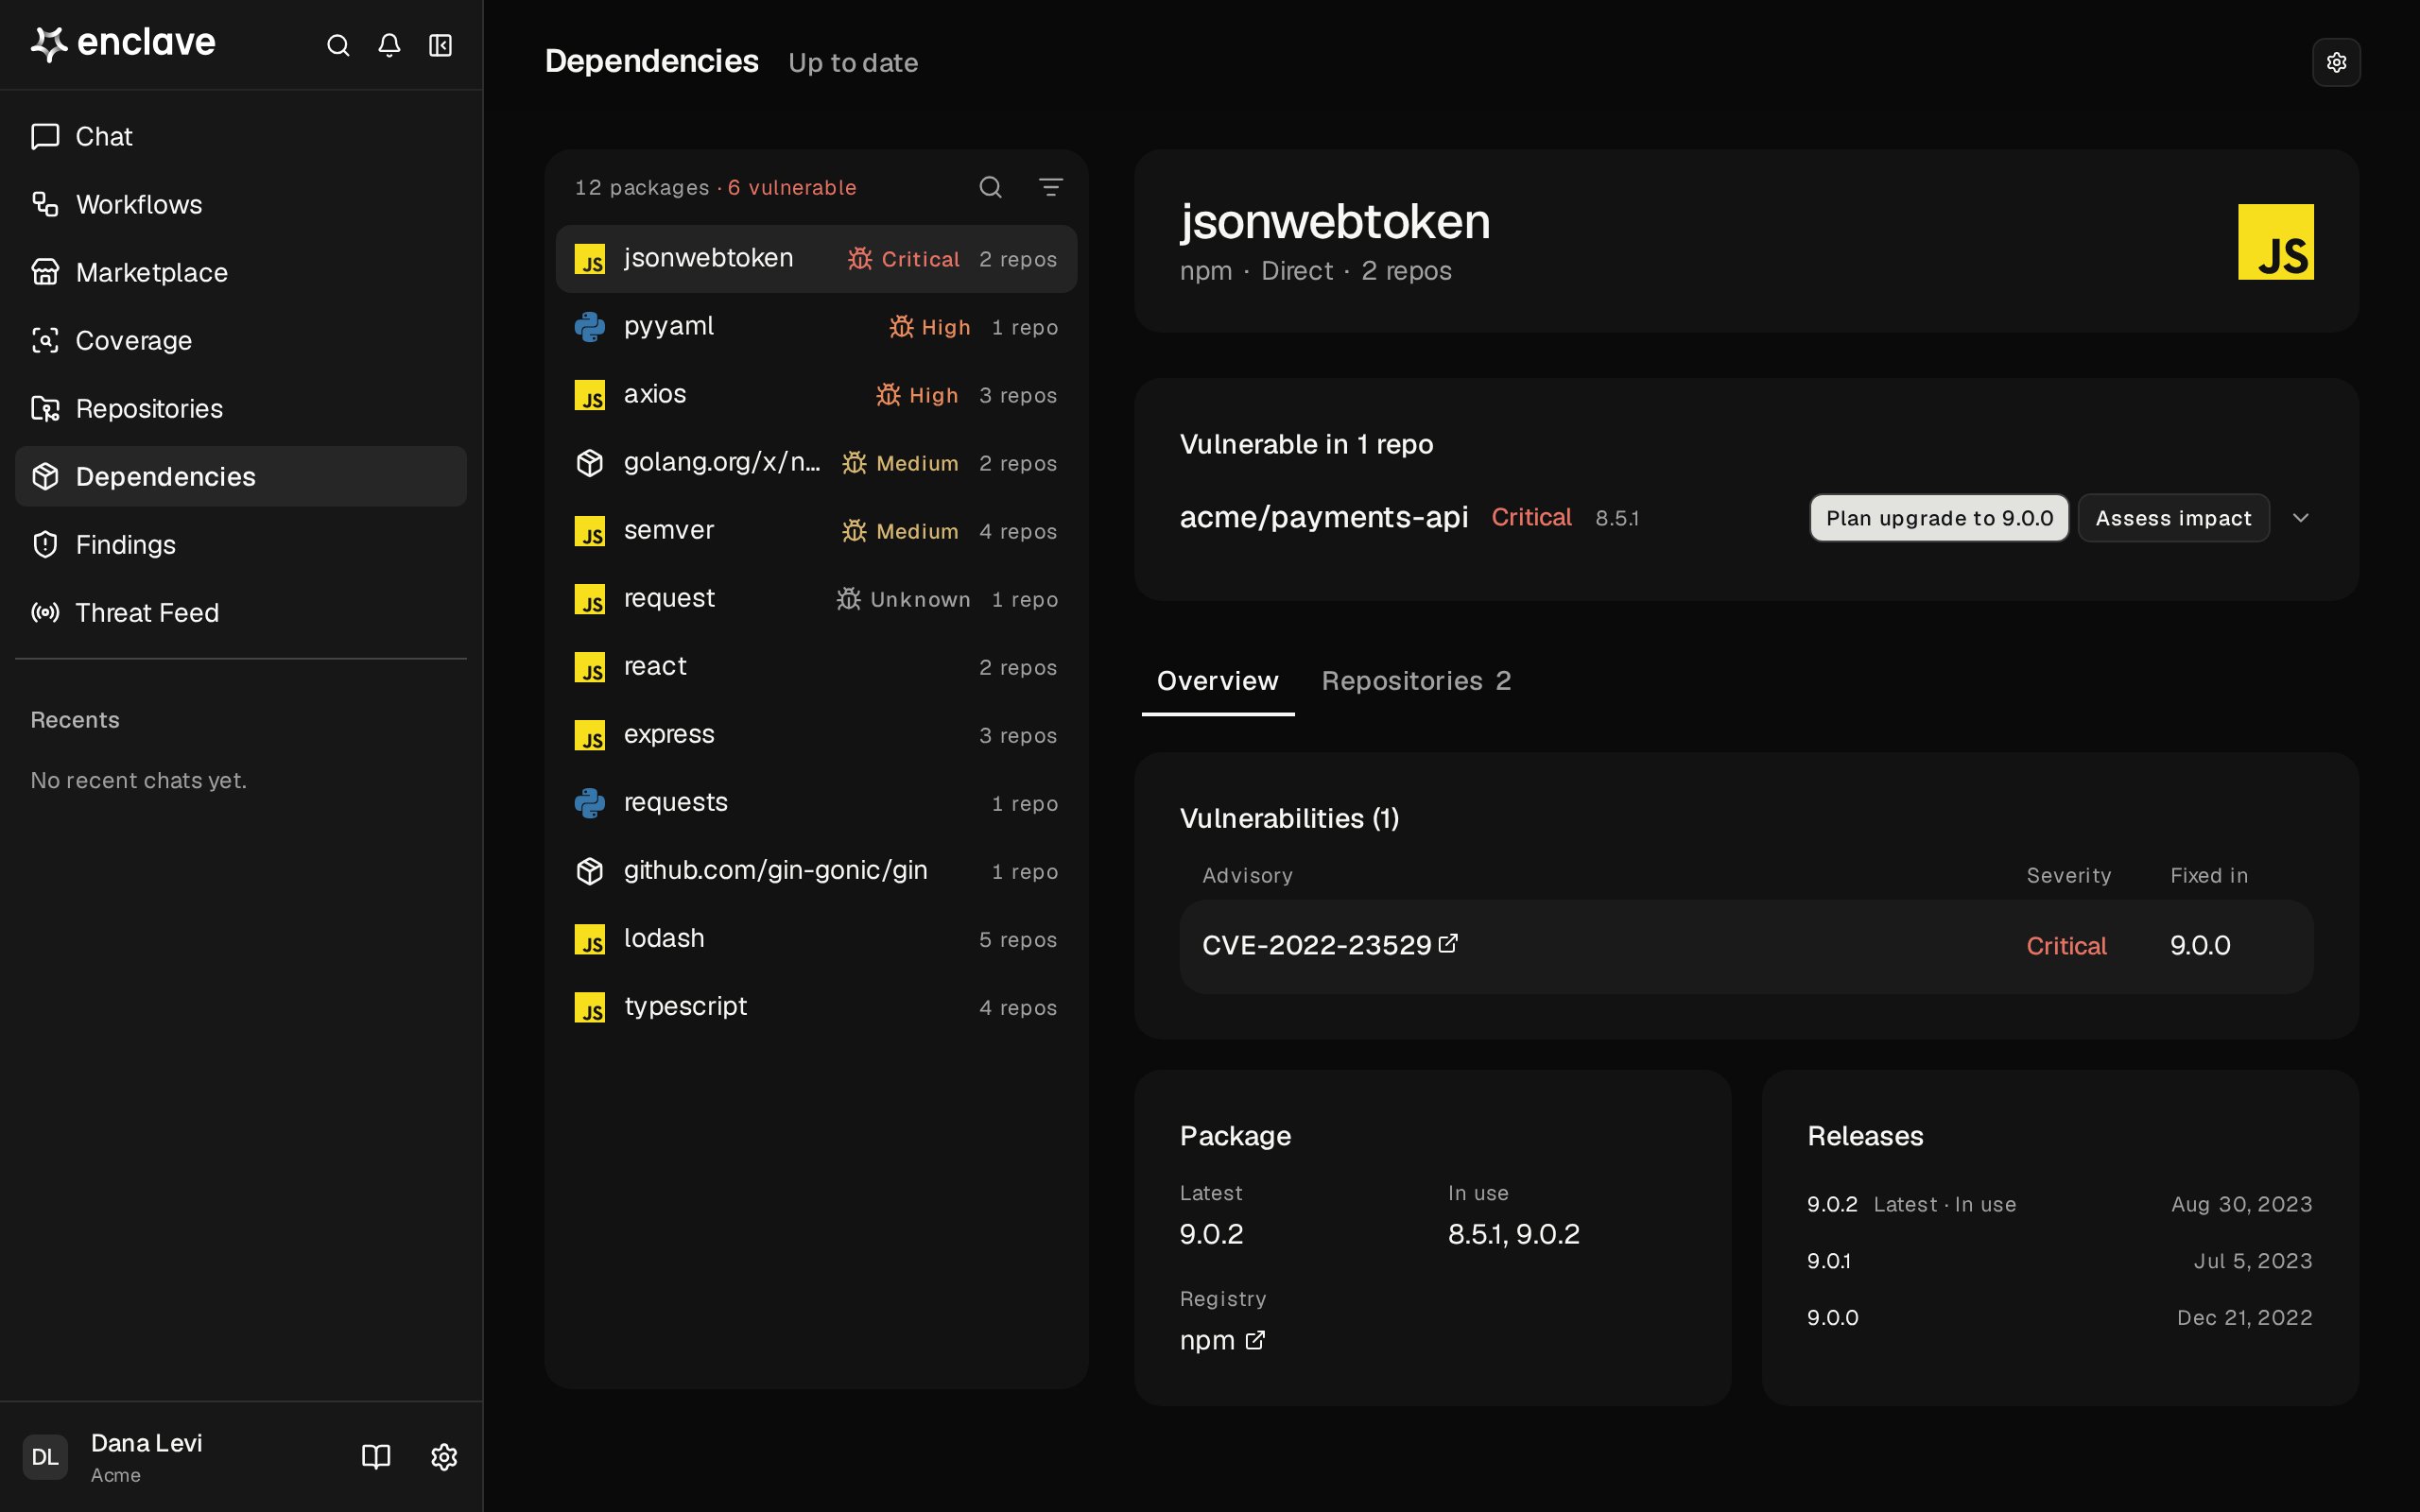
I pacchetti vulnerabili compaiono per primi, dal più grave al meno grave, contrassegnati da un’icona a forma di insetto e dalla loro gravità in quel colore, oppure Unknown se nessun advisory la valuta. Ogni riga mostra anche quanti repository usano il pacchetto. Gli altri seguono in base a quanti repository li usano. Fai clic sull’icona di ricerca per cercare per nome del pacchetto. Fai clic sull’icona del filtro per filtrare per Vulnerability, Ecosystem, Type (Direct o Transitive) o Repository. Vulnerability mostra solo i pacchetti vulnerabili: scegli Any severity o un minimo come High or worse.Stato dell’analisi
L’angolo in alto a destra della pagina mostra quando è stata eseguita l’ultima analisi e quanti repository si trovano in ciascuno di questi stati:- Updating: è in corso un’analisi. La pagina si aggiorna da sola.
- Out of date: il branch predefinito ha un commit più recente dell’ultima analisi, e la nuova analisi non è riuscita o non è partita. I risultati provengono da un commit precedente.
- Not scanned: il repository non è mai stato analizzato, ad esempio perché è stato collegato prima che esistesse l’analisi delle dipendenze o perché la sua prima analisi non è riuscita.
Attivare o disattivare le analisi delle dipendenze
Le analisi delle dipendenze sono attive per impostazione predefinita su ogni repository. Ti serve il ruolo Owner o Admin per modificarle. Se disattivi le analisi di un repository, non viene più analizzato e i suoi pacchetti spariscono da Dependencies. Enclave ti chiede prima una conferma.- Un repository: usa l’interruttore Auto dependency scans nella scheda Scan del repository, oppure l’interruttore Auto dependency scans nella sua riga in Repositories. Fai clic su Repositories in cima alla pagina per aprirla. Quando attivi le analisi, il repository viene analizzato subito.
- Tutti i repository: fai clic su Dependency scans in cima alla pagina, poi su Turn off for o Turn on for seguito dal numero di repository mostrato. I repository attivati in questo modo risultano Not scanned finché non fai clic su Scan o qualcuno non fa push sul loro branch predefinito.
- Fork: disattiva Scan forks in cima alla pagina per smettere di analizzare tutti i fork, compresi quelli collegati in seguito. È attivo per impostazione predefinita.
Esaminare un pacchetto
Fai clic su un pacchetto per aprirlo. Se un repository fissa una versione vulnerabile, Vulnerable in N repos elenca ciascuno con le sue versioni vulnerabili. Espandi un repository per vedere la sua ultima analisi, ogni file che fissa il pacchetto e ogni advisory con gravità e versione corretta. Un file senza lockfile mostra da dove proviene la sua versione: Resolved at scan o Declared only. Una versione dichiarata potrebbe non essere quella installata. Ogni repository vulnerabile ha due pulsanti. Entrambi aprono una sessione di Research con il repository allegato:- Plan upgrade to versione, ad esempio Plan upgrade to 1.2.6, indica la versione più recente in cui gli advisory sono corretti. La sessione controlla le modifiche incompatibili e ti fornisce le modifiche esatte al manifest e al lockfile. Quando un advisory non ha una versione corretta, il pulsante diventa Plan a fix e consiglia un pacchetto sostitutivo o una mitigazione dove non esiste un aggiornamento.
- Assess impact controlla se il repository usa il codice vulnerabile e se un input non attendibile può raggiungerlo, poi ti dice quanto è esposto e con quale urgenza correggerlo.
Per chiedere subito a OSV nuovi advisory, fai clic su Check advisories nell’intestazione del pacchetto.