Vai al contenuto principale
Repositories elenca tutti i repository che Enclave legge dalle tue integrazioni di source control. Aprine uno per eseguirne la scansione e vedere cosa ha trovato.
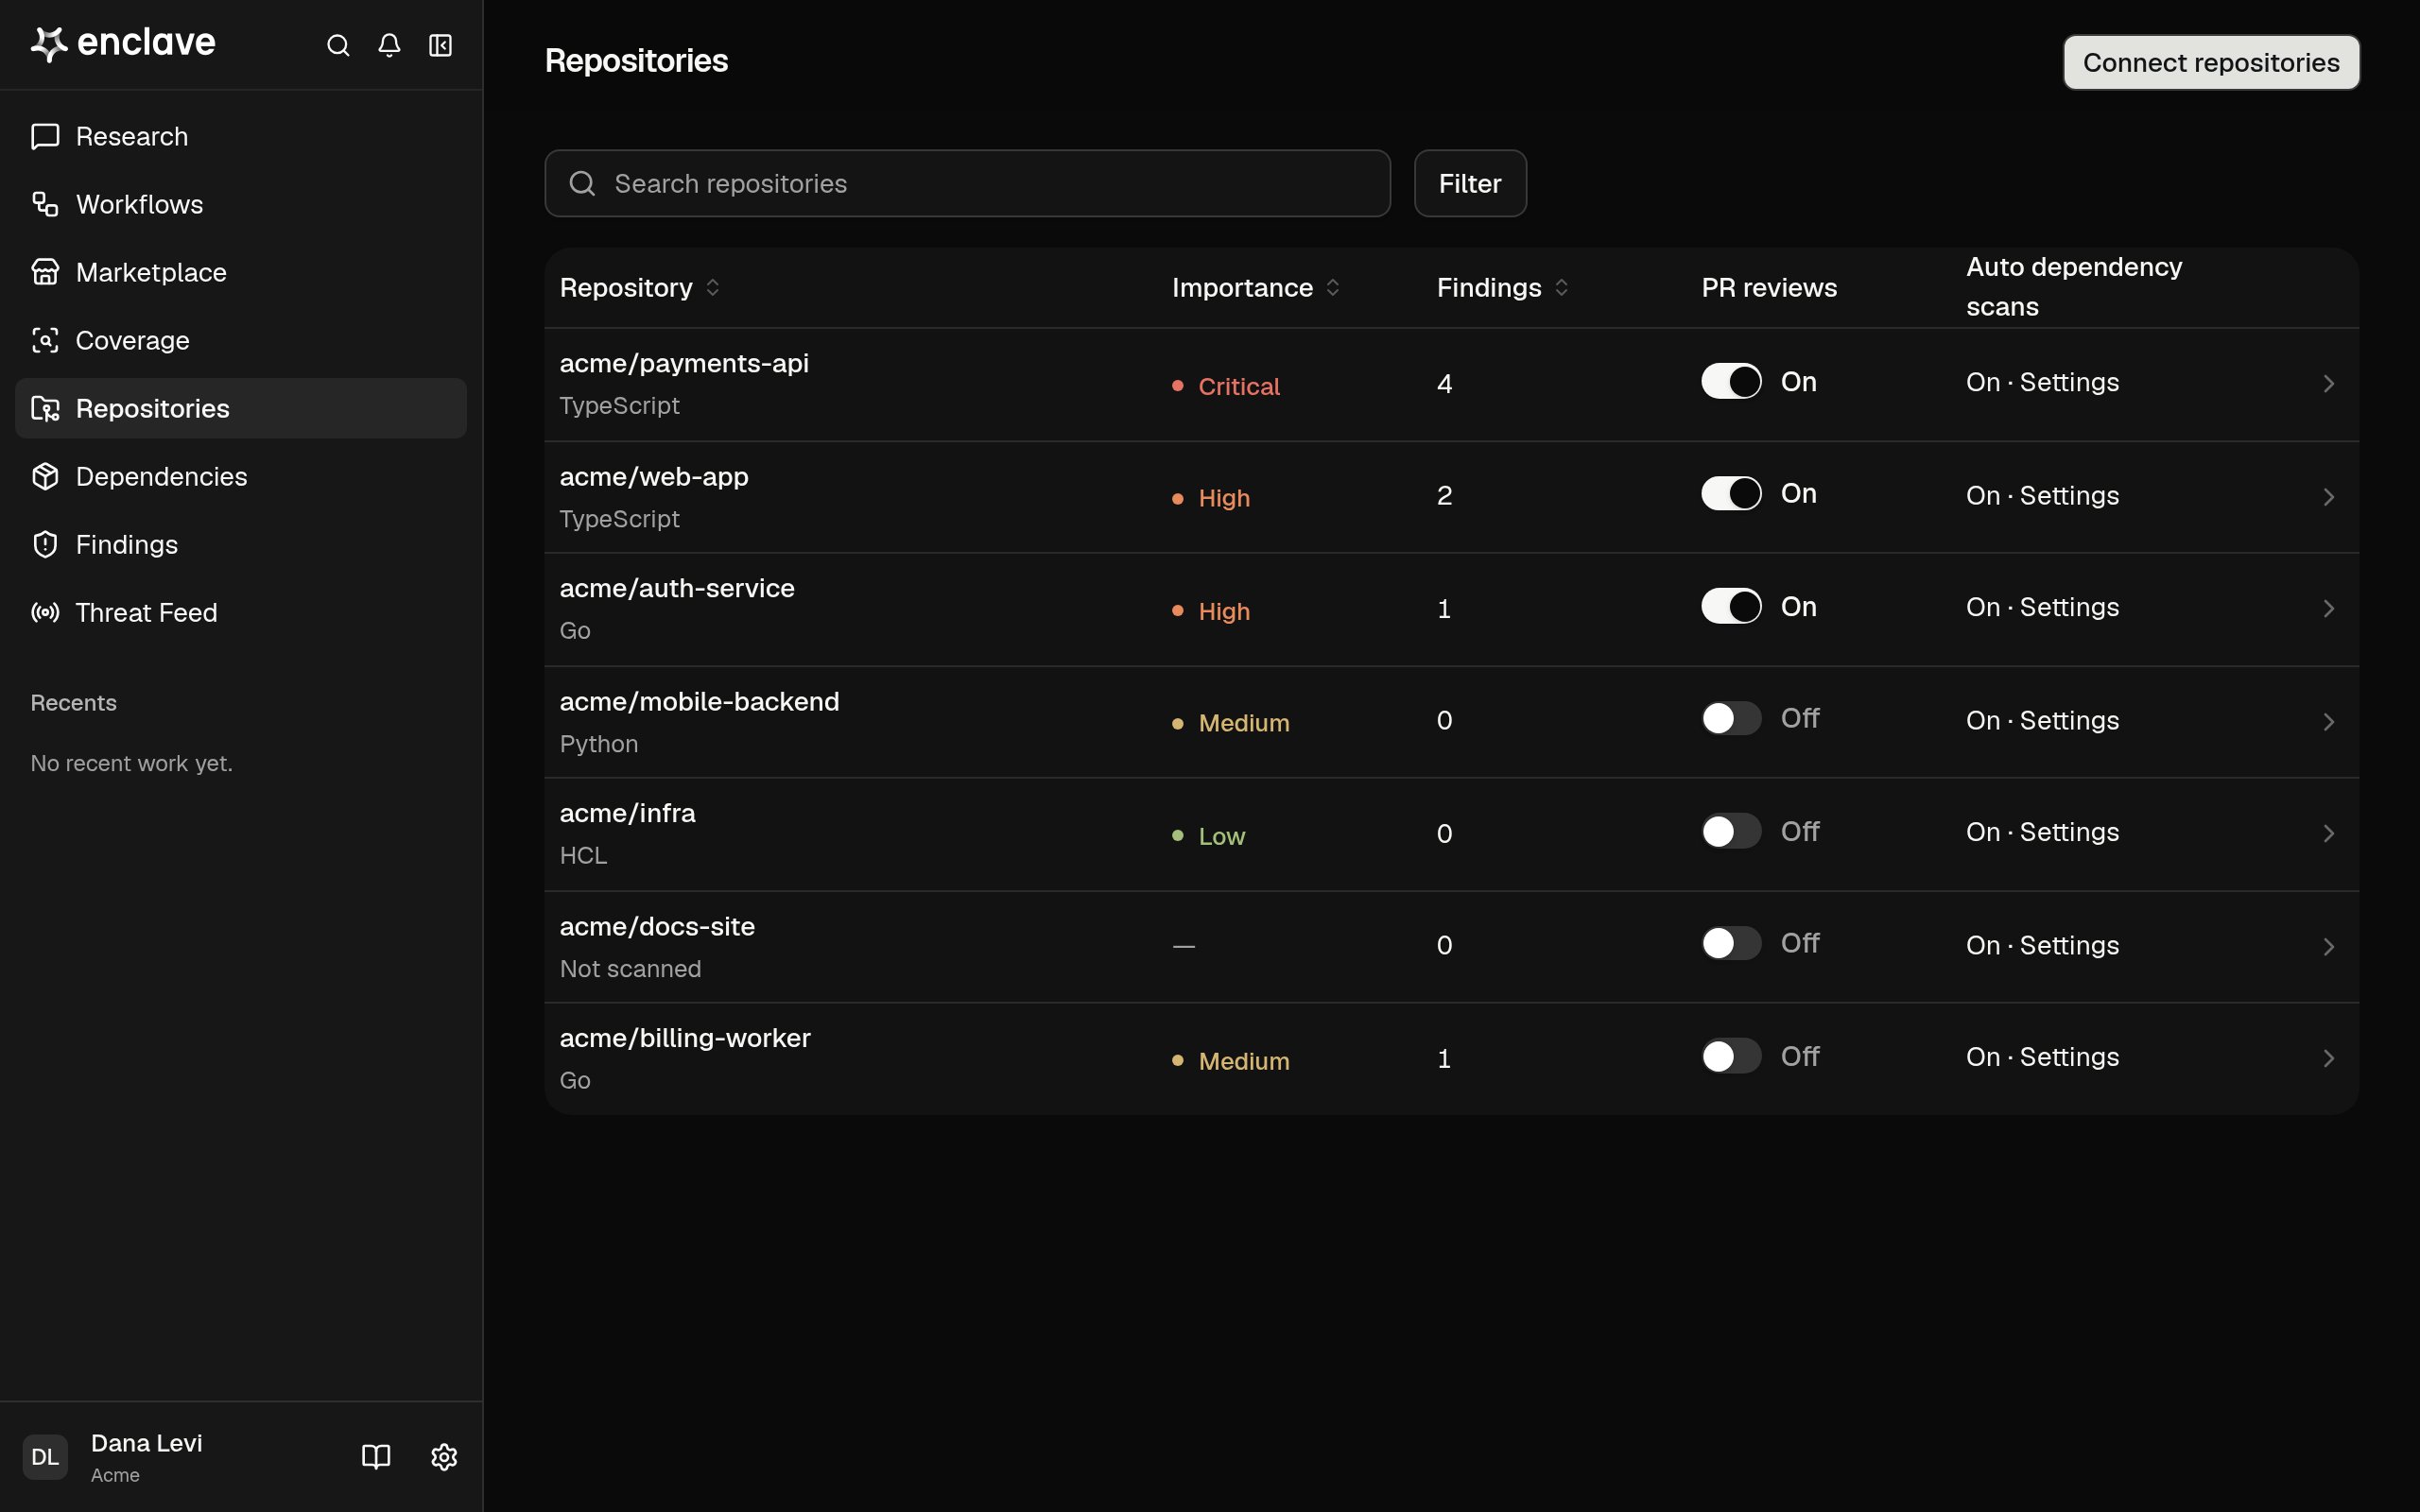
La pagina Repositories, con i repository, la loro importanza, i finding, l'interruttore PR reviews e lo stato della scansione delle dipendenze

Trova un repository

Ogni riga mostra l’Importance del repository (il rischio più alto tra le sue superfici di attacco), i suoi Findings e i suoi interruttori PR reviews e Auto dependency scans. Un repository non ancora scansionato mostra Not scanned sotto il nome. Cerca per nome, filtra per Importance, PR reviews, Dependency scans o Fork e fai clic sull’intestazione di una colonna per ordinare.

Scansiona un repository

Ti serve il ruolo Owner o Admin.
  1. Fai clic su un repository. Si apre sulla scheda Scan.
  2. Fai clic su Start scan, oppure su Scan again se è già stato scansionato.
Una scansione mappa il codice e le sue superfici di attacco, poi cerca vulnerabilità in ogni superficie. Mentre è in corso, il pannello Scanning elenca le fasi ed evidenzia quella attuale. Se una scansione si interrompe prima del termine, il pannello mostra The last scan didn’t finish e il punto in cui si è fermata. Fai clic su Scan again per riprovare. Puoi scansionare solo i repository collegati tramite GitHub, GitLab o Azure DevOps. Se un repository non ancora scansionato usa un altro provider, la sua scheda Scan mostra This repository can’t be scanned al posto del pulsante di scansione.

Schede del repository

Per attivare o disattivare le revisioni automatiche delle PR o le analisi delle dipendenze, usa l’interruttore PR reviews o Auto dependency scans nella scheda Scan, oppure l’interruttore nella riga del repository. Ti serve il ruolo Owner o Admin. Vedi Analisi delle PR e delle dipendenze e Dependencies.