Passer au contenu principal
Repositories liste tous les dépôts qu’Enclave lit depuis vos intégrations de gestion de versions. Ouvrez-en un pour l’analyser et voir ce que l’analyse a trouvé.
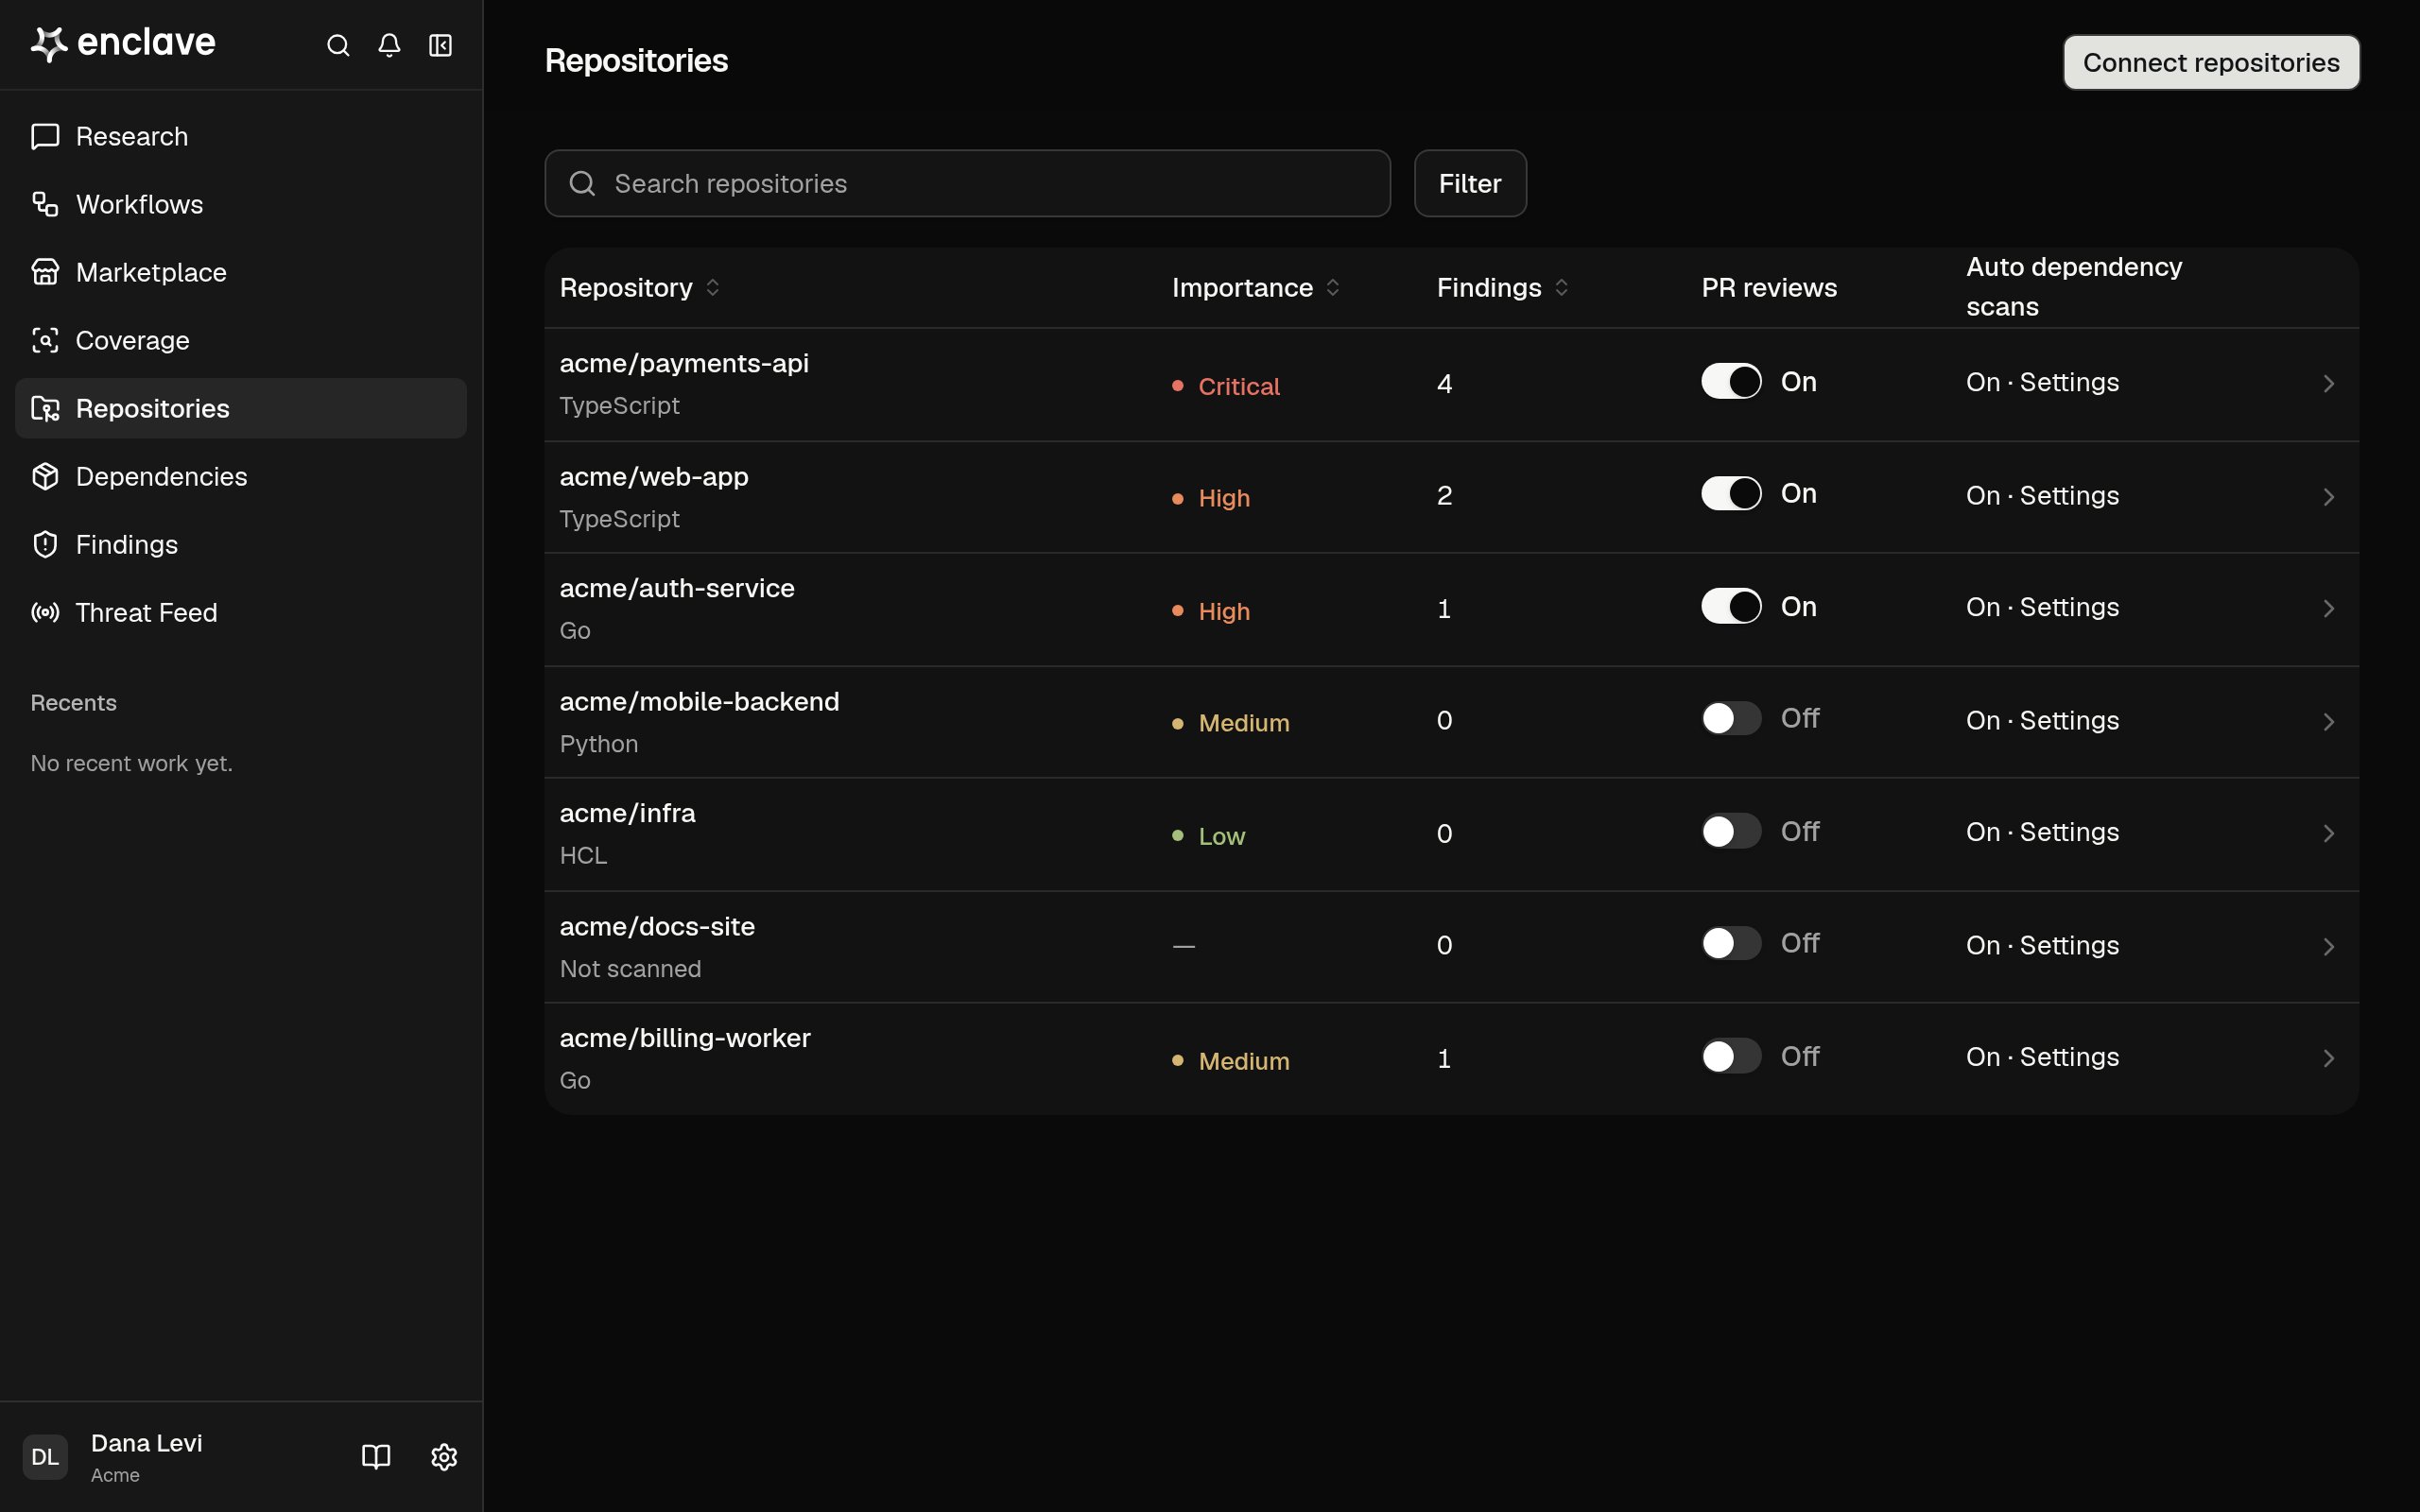
La page Repositories, qui liste les dépôts avec leur importance, leurs findings, l'interrupteur PR reviews et l'état de l'analyse des dépendances

Trouver un dépôt

Chaque ligne affiche l’Importance du dépôt (le risque le plus élevé de ses surfaces d’attaque), ses Findings et ses interrupteurs PR reviews et Auto dependency scans. Un dépôt qui n’a pas encore été analysé affiche Not scanned sous son nom. Recherchez par nom, filtrez par Importance, PR reviews, Dependency scans ou Fork, et cliquez sur un en-tête de colonne pour trier.

Analyser un dépôt

Il vous faut le rôle Owner ou Admin.
  1. Cliquez sur un dépôt. Il s’ouvre sur son onglet Scan.
  2. Cliquez sur Start scan, ou sur Scan again s’il a déjà été analysé.
Une analyse cartographie le code et ses surfaces d’attaque, puis chasse les vulnérabilités dans chaque surface. Pendant son exécution, le panneau Scanning liste ses phases et met en évidence la phase en cours. Si une analyse s’arrête avant la fin, le panneau affiche The last scan didn’t finish et indique où elle s’est arrêtée. Cliquez sur Scan again pour réessayer. Seuls les dépôts connectés via GitHub, GitLab ou Azure DevOps peuvent être analysés. Si un dépôt qui n’a pas encore été analysé utilise un autre fournisseur, son onglet Scan affiche This repository can’t be scanned à la place du bouton d’analyse.

Onglets du dépôt

Pour activer ou désactiver les revues automatiques des PR ou les analyses de dépendances, utilisez l’interrupteur PR reviews ou Auto dependency scans de l’onglet Scan, ou l’interrupteur de la ligne du dépôt. Il vous faut le rôle Owner ou Admin. Consultez Analyse des PR et des dépendances et Dependencies.