

1
サインアップする
app.enclave.ai にアクセスし、仕事用のメールアドレスでサインアップします。組織で SSO を使用している場合は、自動的にリダイレクトされます。
2
コードとクラウドを接続する
新しい組織は、 Getting started という会話から始まります。コードの保存場所と実行場所を Enclave に伝え、表示される各カードで Connect をクリックします。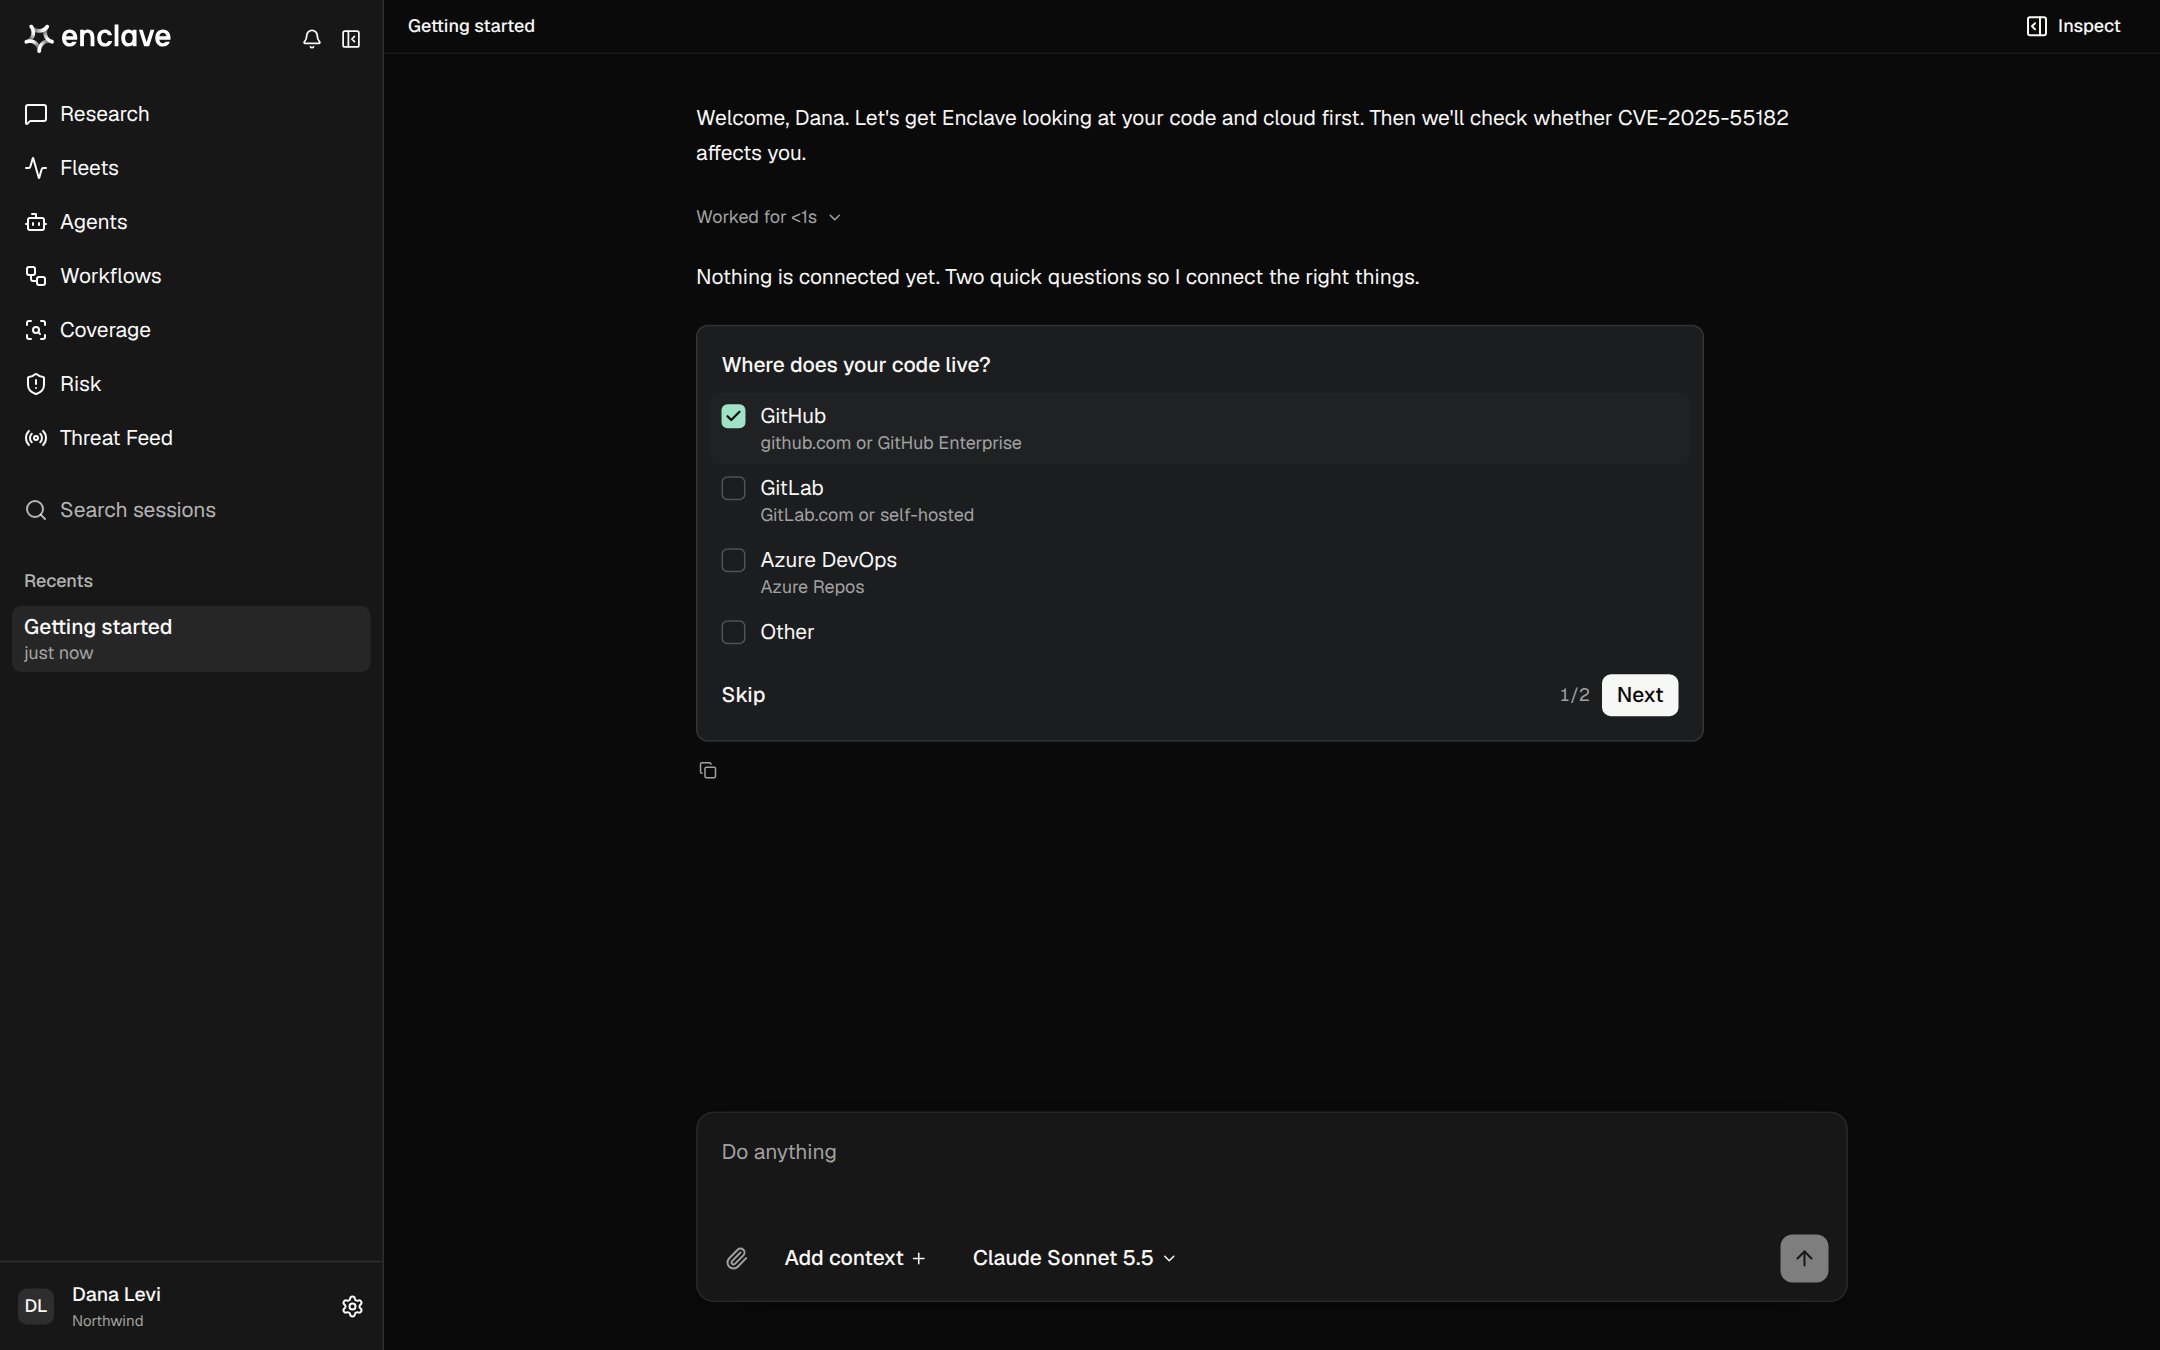
3
最初の質問をする
セットアップが完了すると、Enclave が最初のタスクを提案します。 Research で独自の質問をすることもできます。例: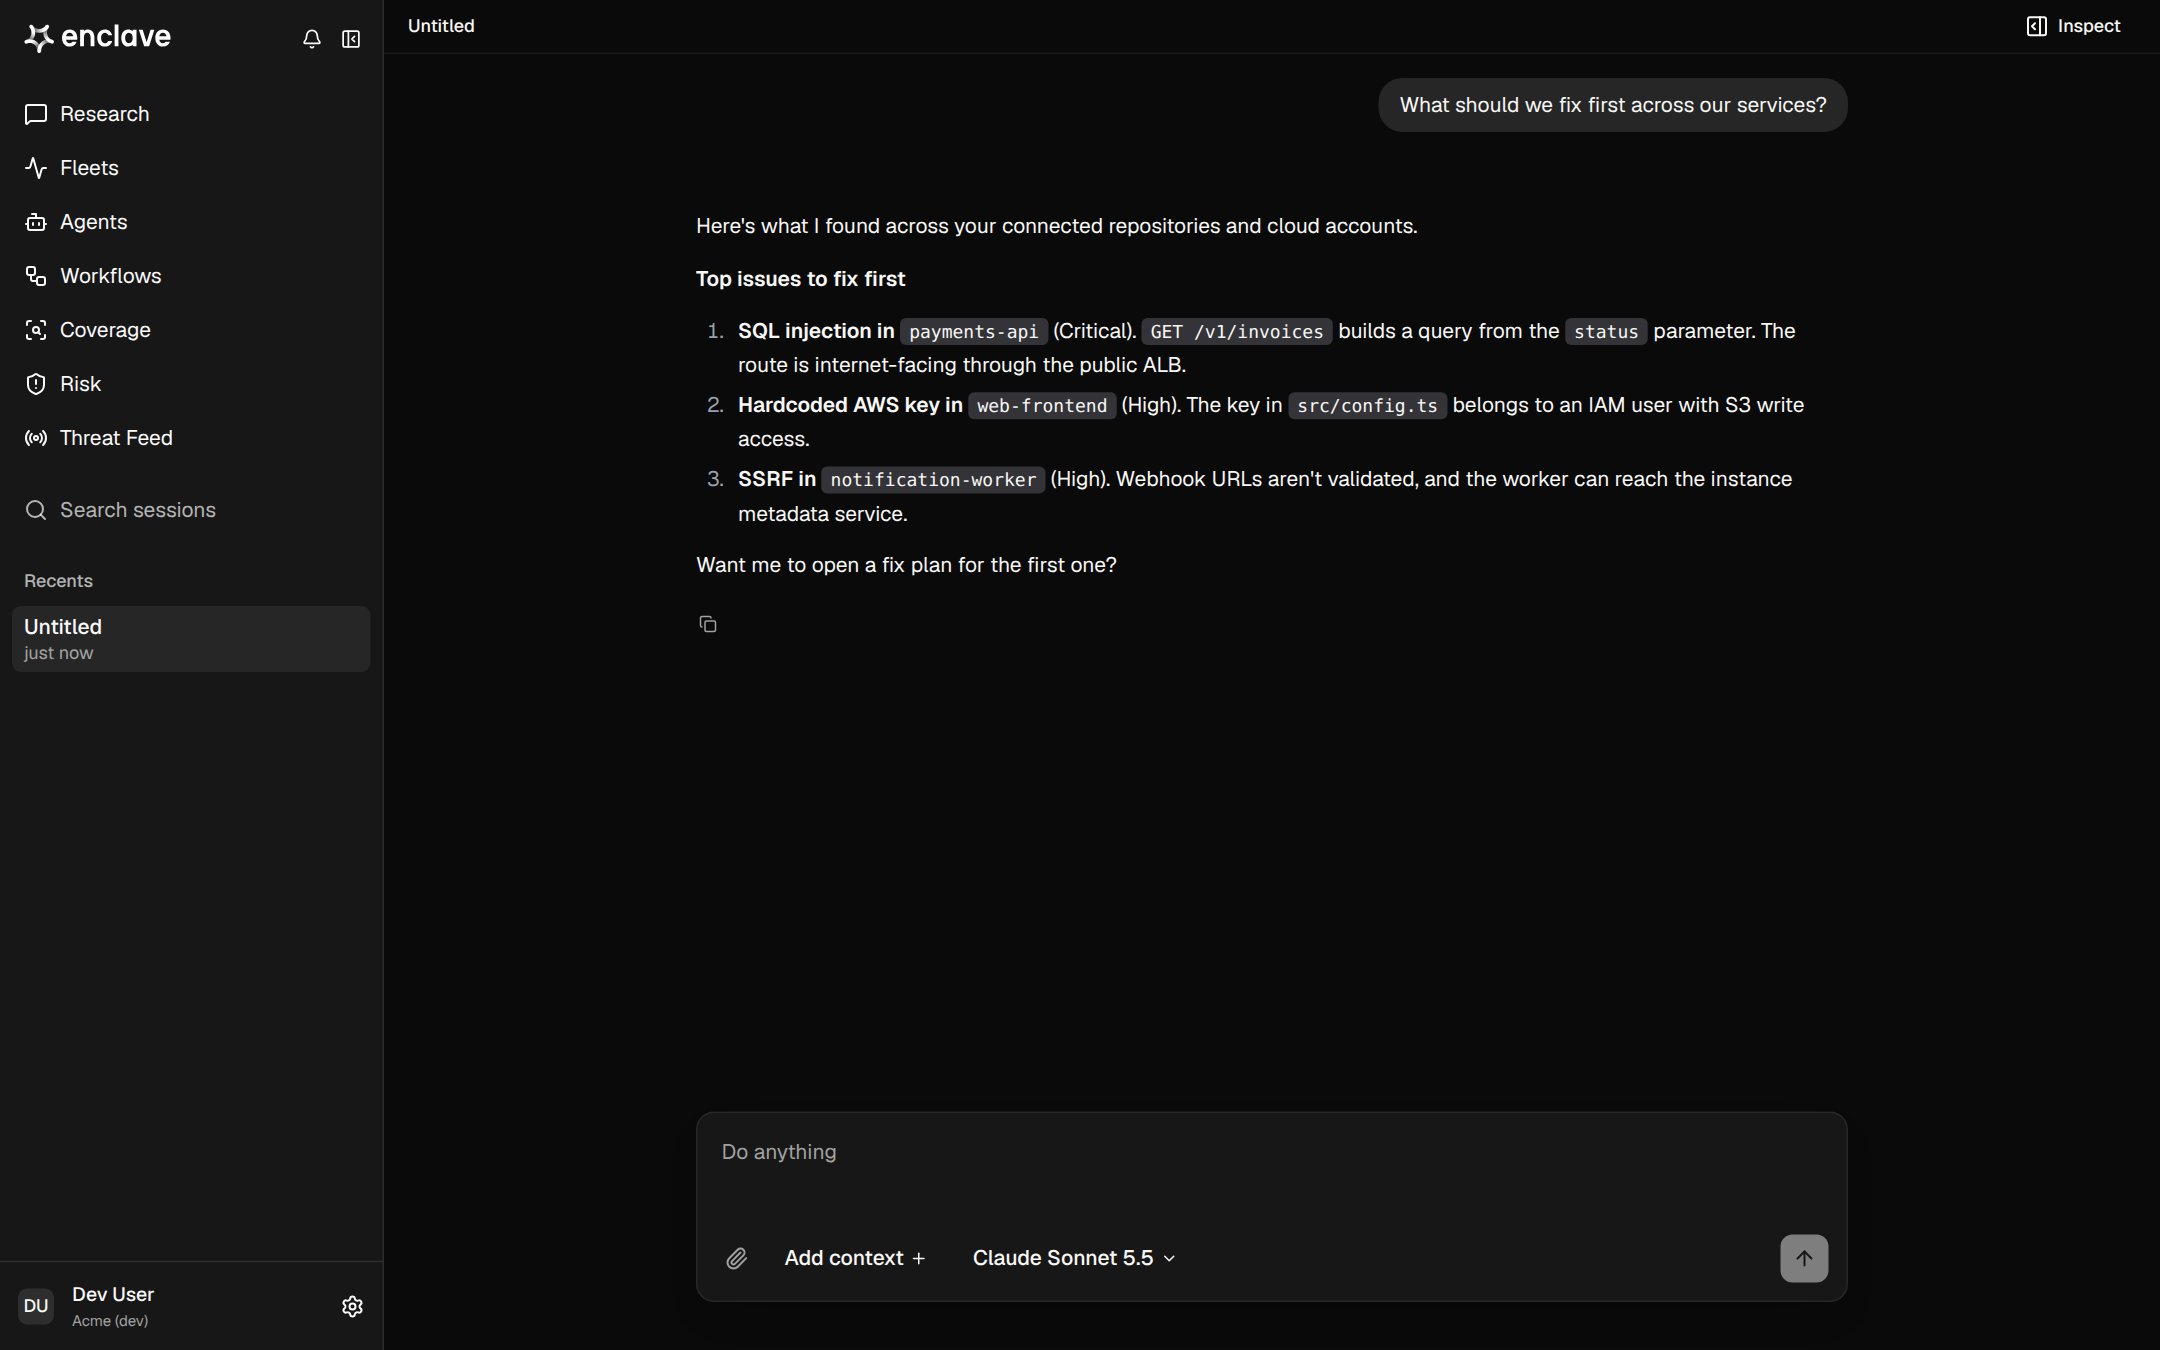
What are the most important security issues to fix first?Which of our services are exposed to the internet?Are we affected by CVE-2026-109619?
4
検出結果を確認する
Risk を開くと、Enclave が見つけたものを確認できます。各検出結果には、何が問題か、どこにあるか、攻撃者が到達できるかが表示されます。 検出結果とトリアージ を参照してください。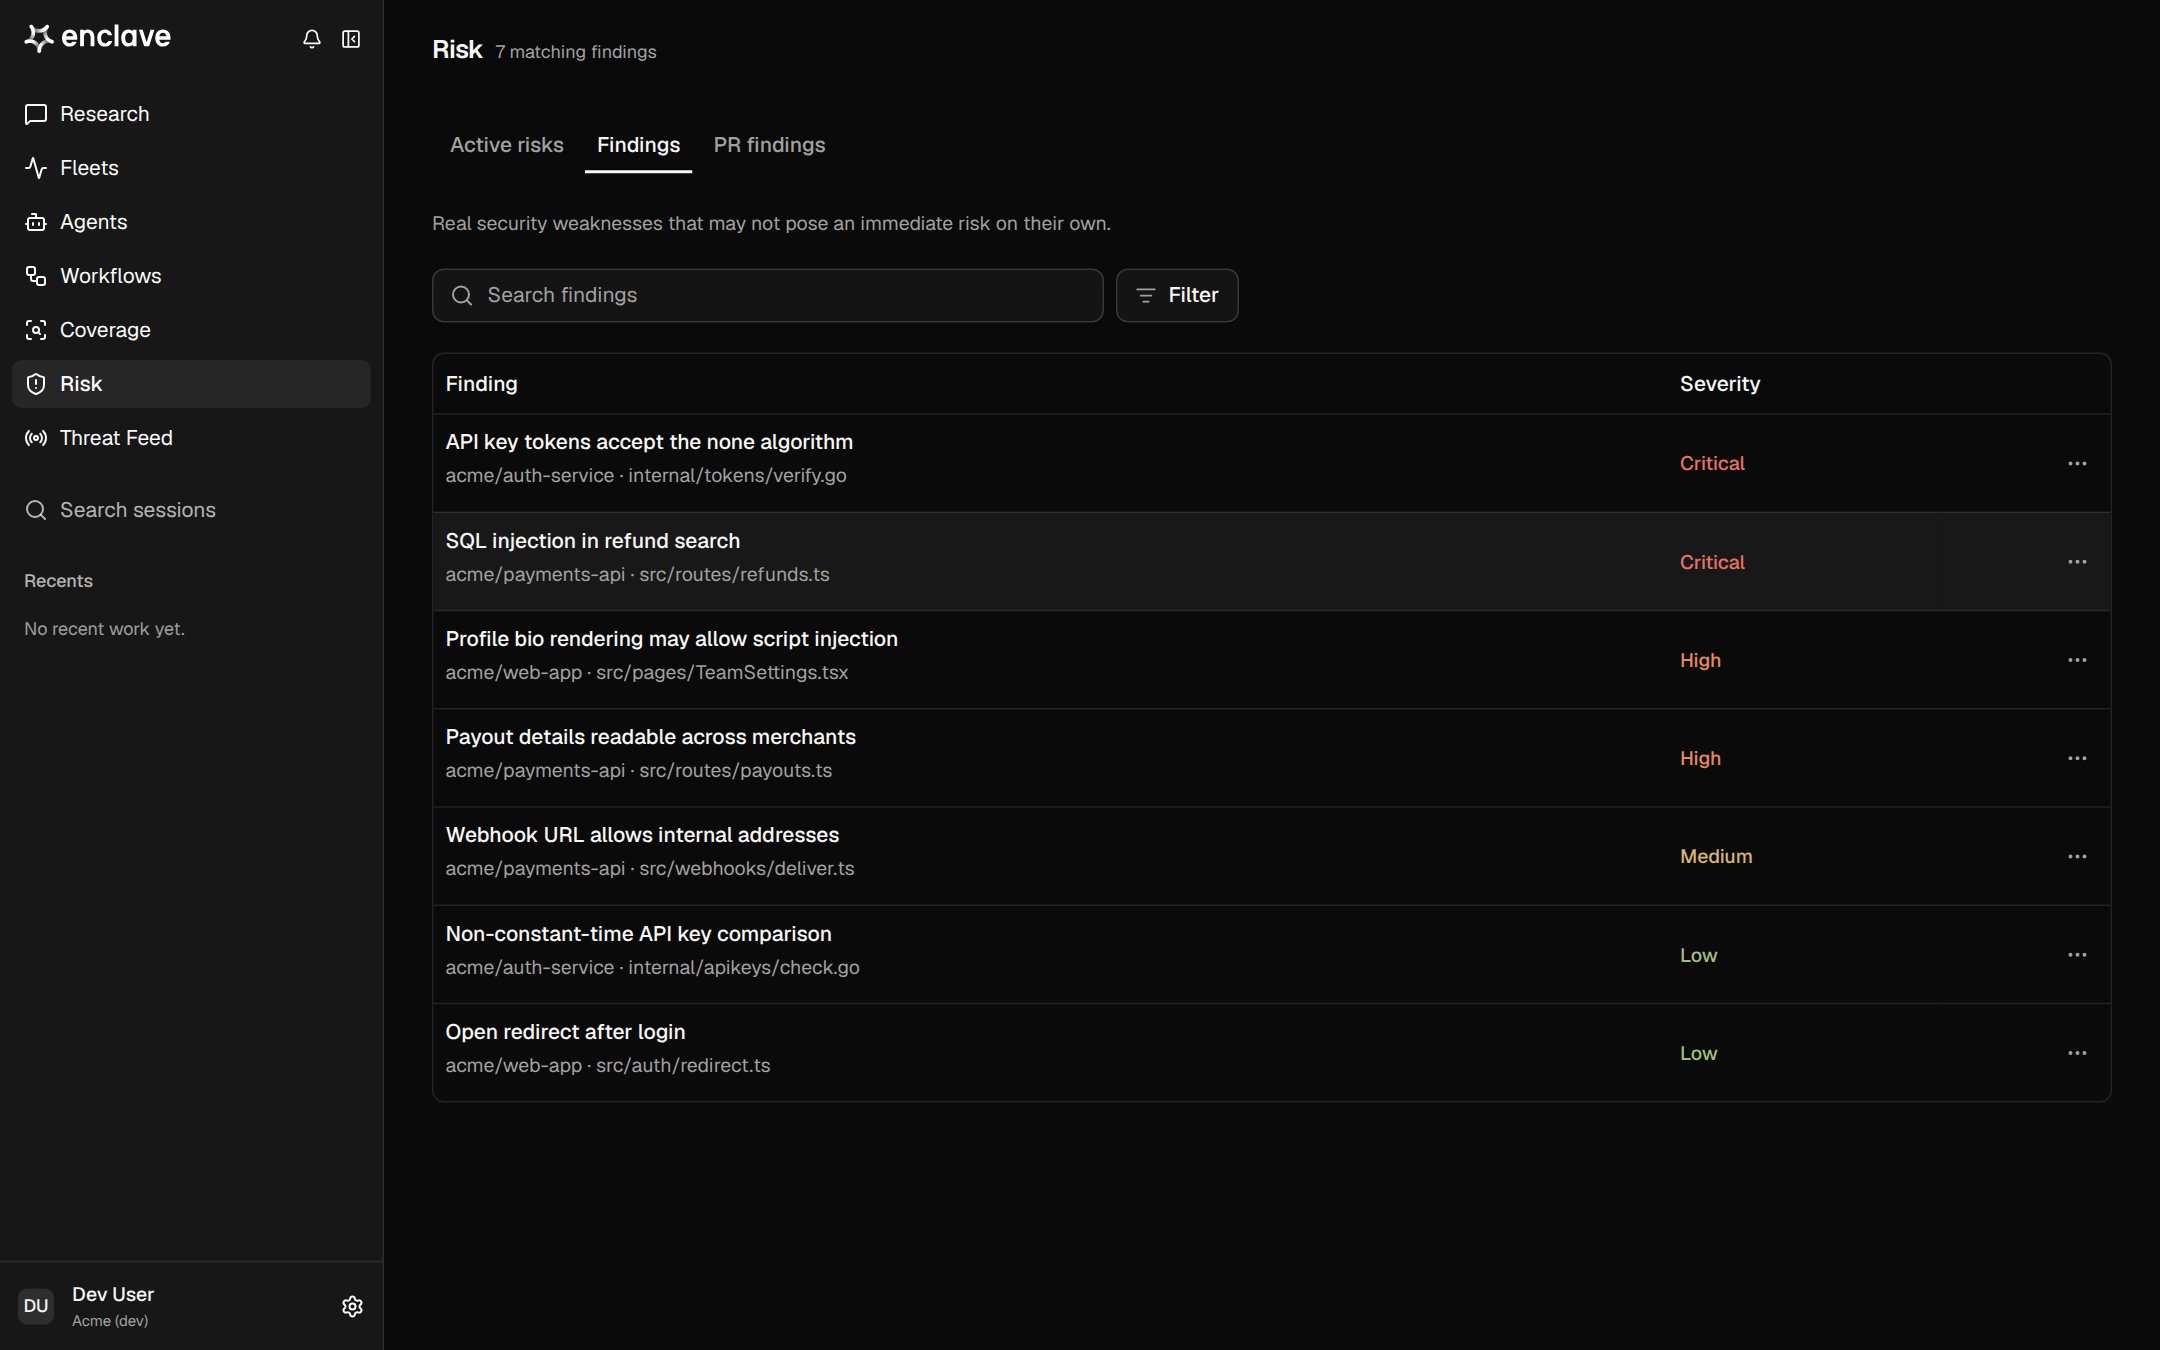
次のステップ
良い質問のしかた
Research から的確な回答を得ます。
Workflows
イベントやスケジュールに応じて分析を自動化します。
Threat Feed
新しい CVE を自社の環境と照らし合わせて確認します。
Coverage
Enclave から見えるものをすべて確認します。
お困りの場合は、 support@enclave.ai までメールでお問い合わせください。