

検出結果が確認済みになるまで
検出結果が確認済みとして表示される前に、Enclave は次の処理を行います。- 既存の検出結果と照合して 重複を排除 します。
- 報告されたファイル以外のコードも読む独立したエージェントで 検証 します。
- 攻撃者が到達できるかどうかを確認するため、環境に照らして 悪用可能性を評価 します。
Risk ページ
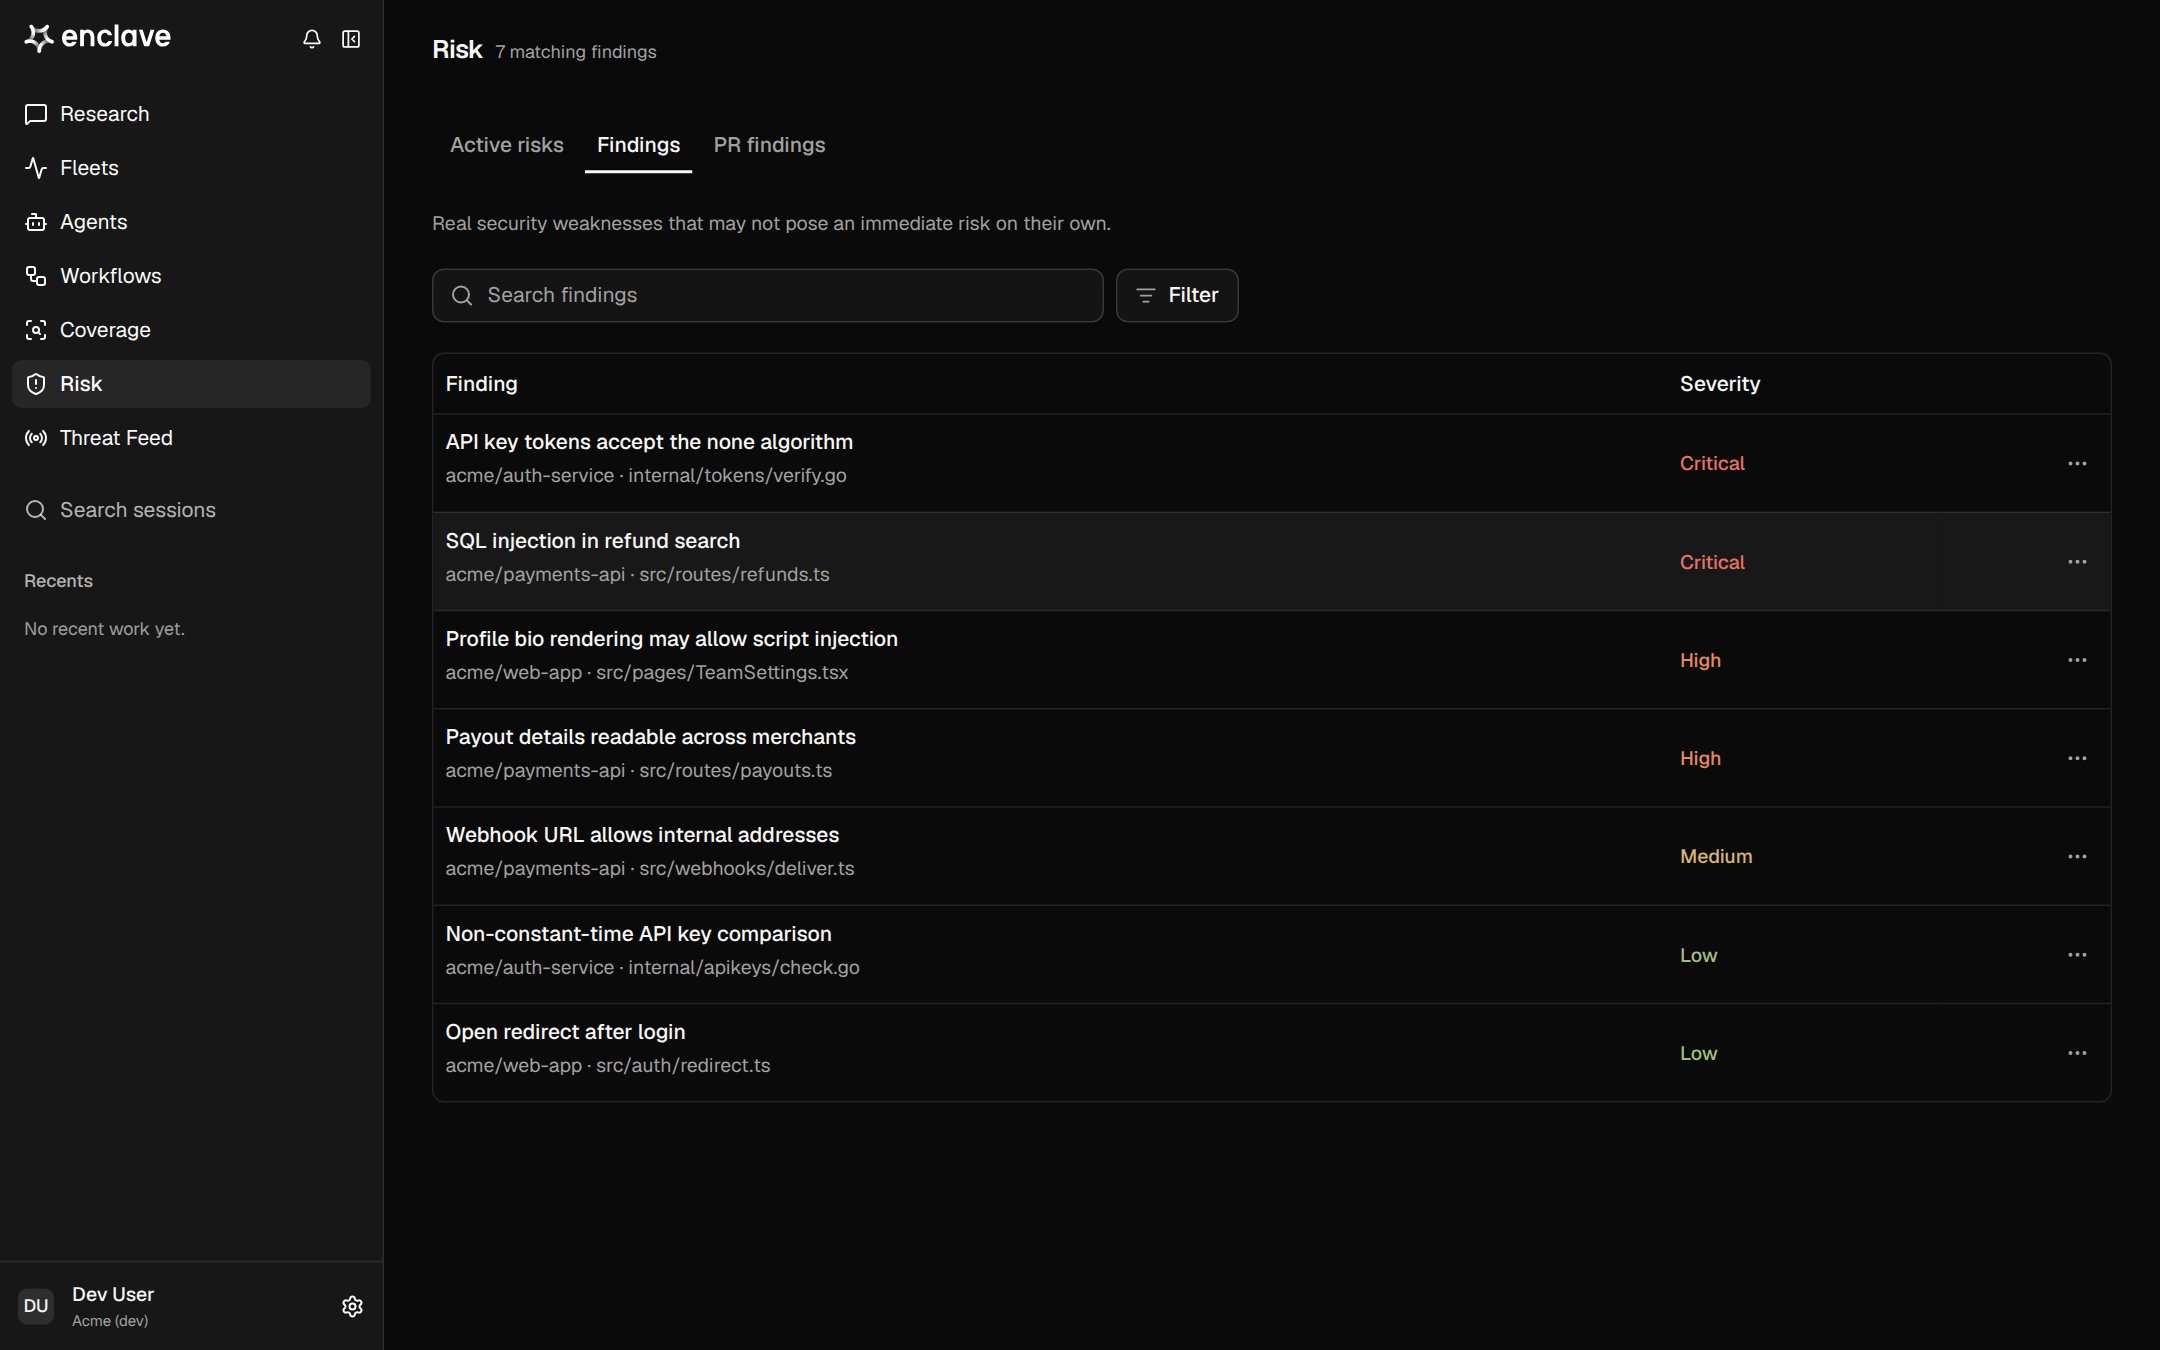
State 、 Severity 、 Exploitability でフィルタリングするか、テキストで検索します。フィルターは URL に保存されるため、表示内容を共有できます。
検出結果の内容
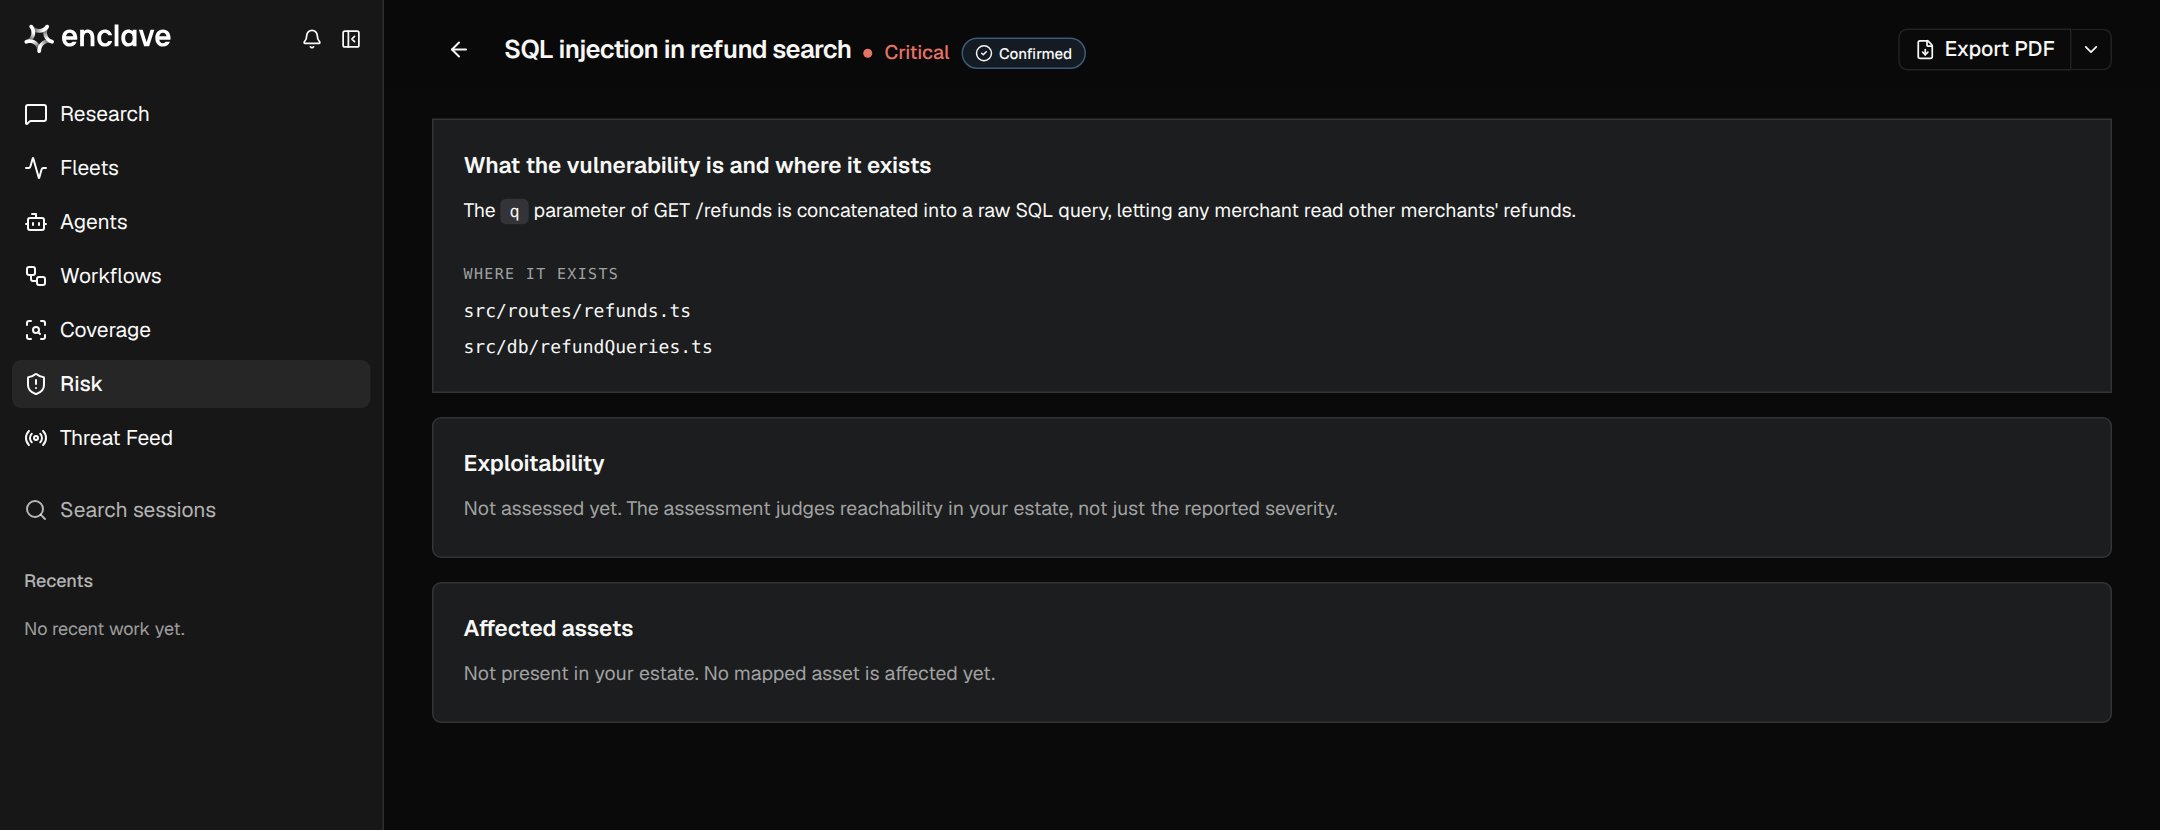
- 概要: 欠陥の内容、その場所、攻撃者が得られるもの。
- 概念実証(PoC): どのように実証されたか。再現に使えます。
- 攻撃パス: 悪用可能性が確認された場合の、エントリーポイントから欠陥までの経路。
- 悪用可能性: 欠陥が環境内で到達可能かどうかと、その理由。
- 影響を受けるアセット: 関係するサービスとクラウドリソース。
悪用可能性
重大度
コードの実行場所について Enclave が新たな情報を得ると、重大度が変わることがあります。
ステータス
ステータスを変更するには、行の ⋯ メニューを開くか、検出結果のページでステータスをクリックします。すべての変更は、変更者とともに記録されます。
Research からトリアージする
自然な言葉で Research にキューの処理を依頼します。例:Dismiss every low-severity finding in legacy-adminMark the three SSRF findings in payments-api as resolvedUpdate the proof of concept for this finding with the steps we just ran
毎週のルーティン
- Active risks を開き、 Critical と High から始めます。
- 実際の問題でないものは Inactive に、修正しないものは Dismissed にします。
- 残りは担当チームに引き渡し、修正がリリースされたら Resolved にします。
- Research に質問します:
Which findings still need evidence, and what would verify them?