

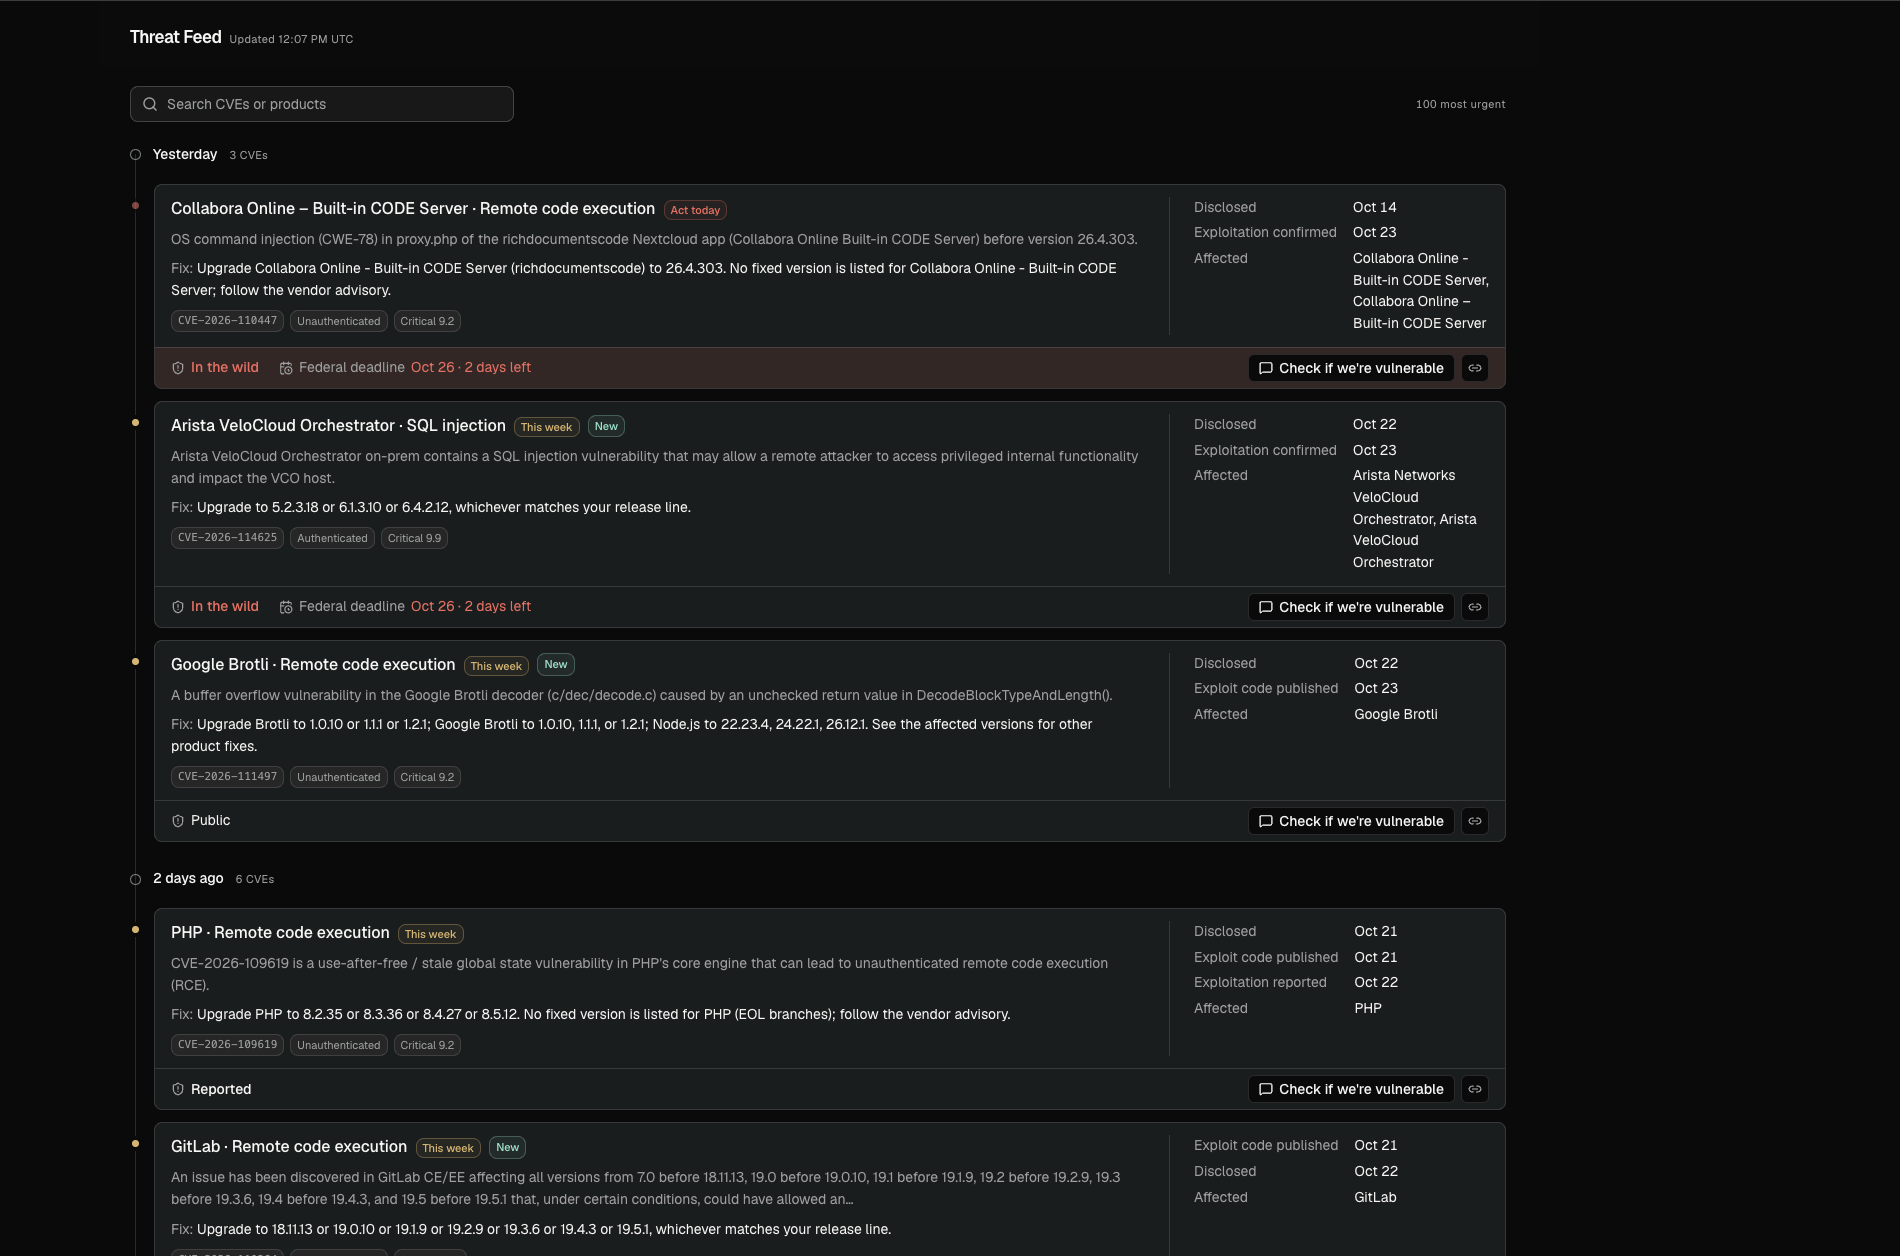
フィードの内容
フィードには最も緊急性の高い 100 件の CVE が表示され、5 分ごとに更新されます。Enclave は次の基準で順位を付けます。- Exploited: CISA または EU Vulnerability Database によって確認されたもの、または過去 30 日間にハニーポットで観測されたもの。
- Breaking: 新しく、クリティカルで、認証情報なしにネットワーク経由で到達できるもの。
- Trending: 今週、セキュリティニュース、ソーシャルメディア、Hacker News、GitHub で話題になっているもの。
カードの見方
各カードには、影響を受ける製品、概要、修正済みのバージョン、タイムラインが表示されます。
CISA が CVE を悪用済みとして掲載している場合、カードには Ransomware 、 New 、米国連邦政府のパッチ適用期限も表示されることがあります。
CVE のタイトルをクリックすると、完全なタイムライン、影響を受けるバージョン、修正方法、情報源を含むページが開きます。
検索とフィルター
CVE ID や製品名で検索するか、期間でフィルタリングします。検索対象は、表示されている 100 件だけでなく、最新の更新に含まれるすべての CVE です。特定の CVE へのリンクには、/threat-feed?cve=<CVE-ID> を使います。
Check if we’re vulnerable
カードまたは CVE ページで Check if we’re vulnerable をクリックします。Enclave は Research セッション を開き、次の処理を行います。- 影響を受けるソフトウェアがどこで実行されている可能性があるかを特定します。
- 何が見えていて何が見えていないかを伝え、不足しているものの接続を提案します。
- リポジトリ、組織グラフ、クラウドアカウント、サーバーを並行して確認します。
- Affected 、 Not found in what I checked 、 Not affected 、 Can’t tell yet のいずれかの判定と、最初に修正すべきものを回答します。