

$PAGERDUTY_API_KEY)として読み取ります。Research が値を見ることはありません。
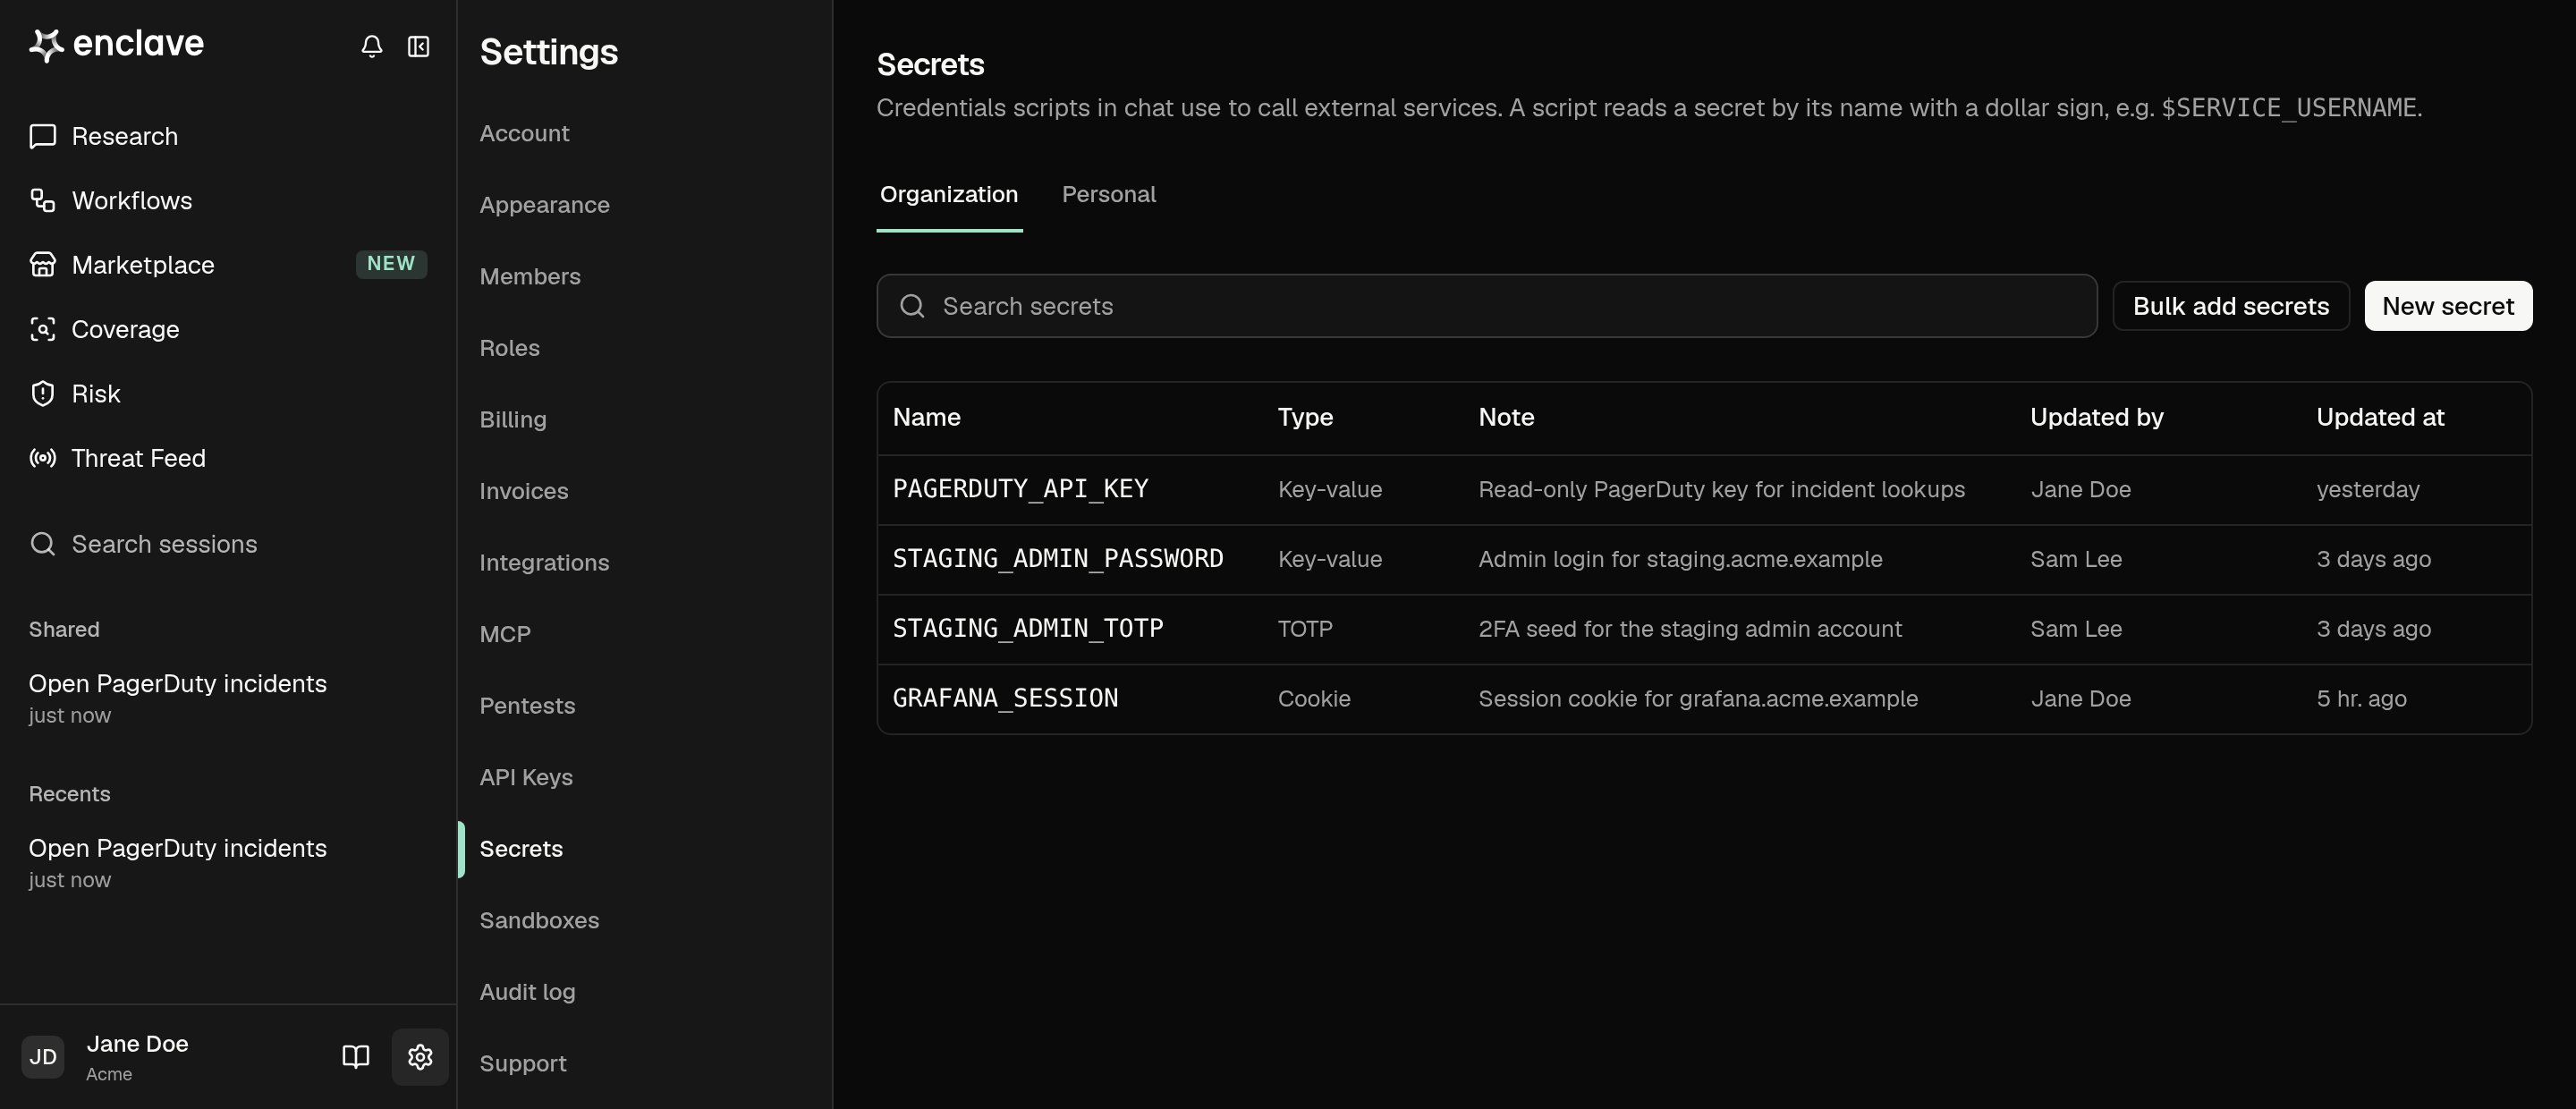
シークレットを追加する
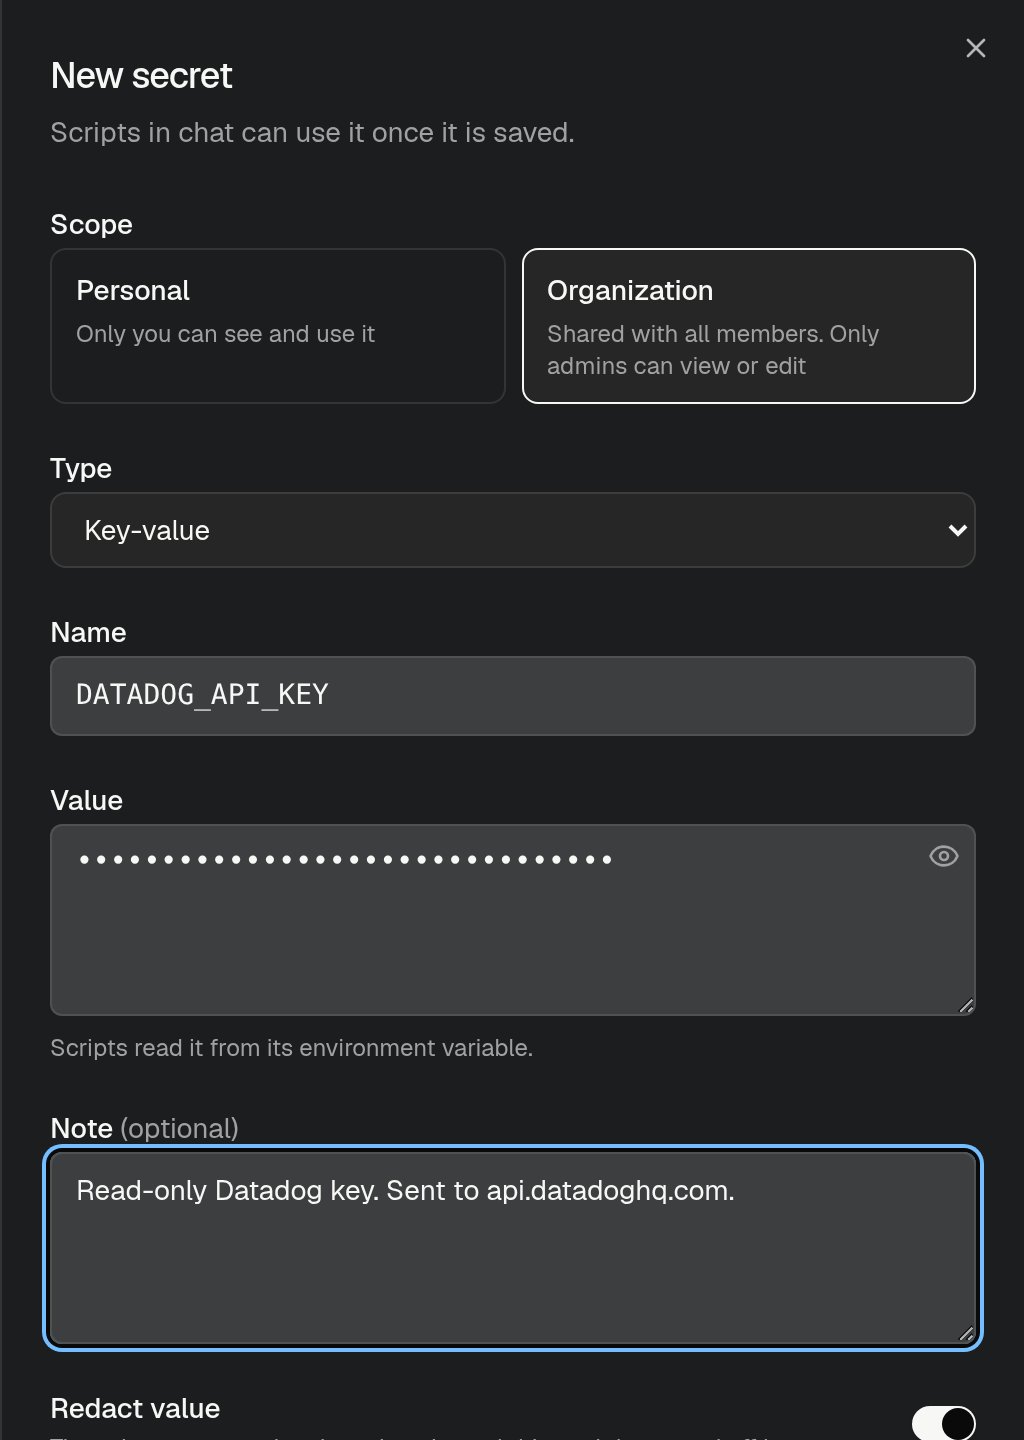
- Settings → Secrets を開きます。Organization または Personal タブを選び、New secret をクリックします。
- Name に大文字、数字、アンダースコアで名前を入力します(例:
DATADOG_API_KEY)。スクリプトはこの名前を使います。 - Value を貼り付けます。ほとんどの認証情報は Key-value です。二要素認証のコードには TOTP を選んでセットアップ用のシードを貼り付けます。スクリプトがそこから現在のコードを生成します。
- Note に、シークレットの用途と送信先のホストを書きます。Research はメモを読んで適切なシークレットを選びます。
- Create secret をクリックします。
.env ファイルのように 1 行に 1 つずつ NAME=value を貼り付けます。
Research にシークレットを求めさせる
Research が未保存の認証情報を必要とすると、チャットにカードが表示されます。値を貼り付けて Save secret をクリックします。値はチャットではなく Secrets に直接保存されます。Research は次のコマンドから、また今後のセッションでもそれを使えます。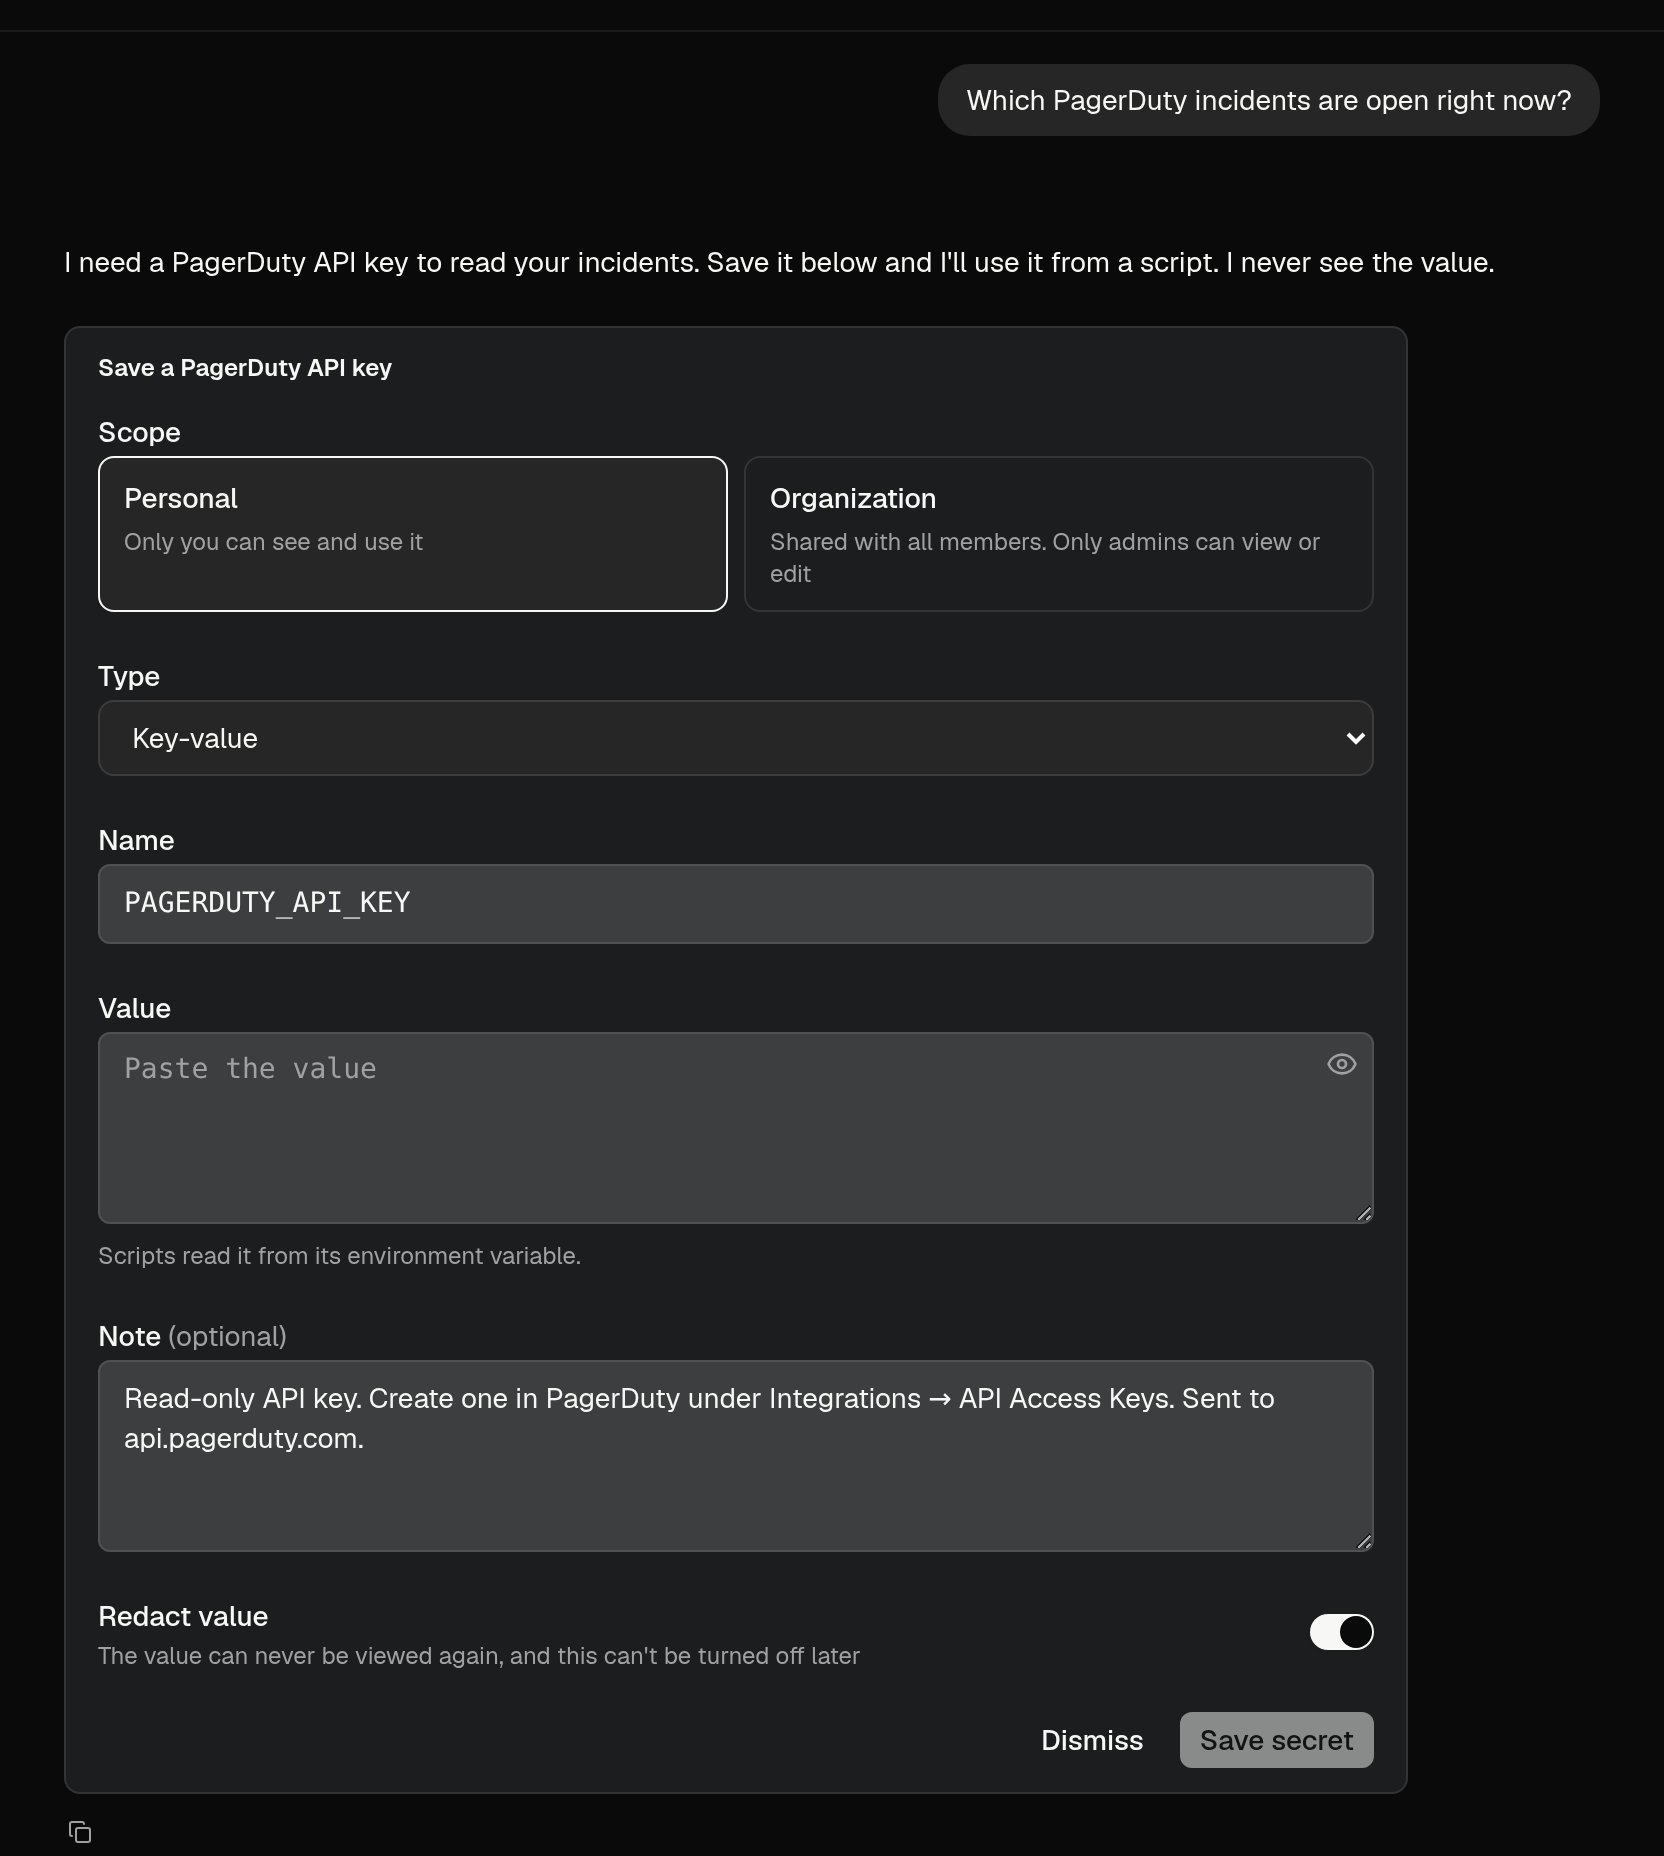
シークレットを使えるユーザー
- Organization: 全メンバーの Research セッションとワークフローの実行で使えます。追加、編集、削除できるのは Owner と Admin だけです。メンバーは名前とメモを確認できますが、値は確認できません。
- Personal: 自分の Research セッションでのみ使えます。誰でも追加できます。
シークレットを編集または削除する
一覧でシークレットをクリックすると、値の置き換え、メモの変更、削除ができます。削除したシークレットを使うスクリプトは動作しなくなります。Research は、サービスの公式 API ホスト、またはユーザーが指定したホストにのみシークレットを送信します。頼まれてもシークレットの値を表示することはありません。