

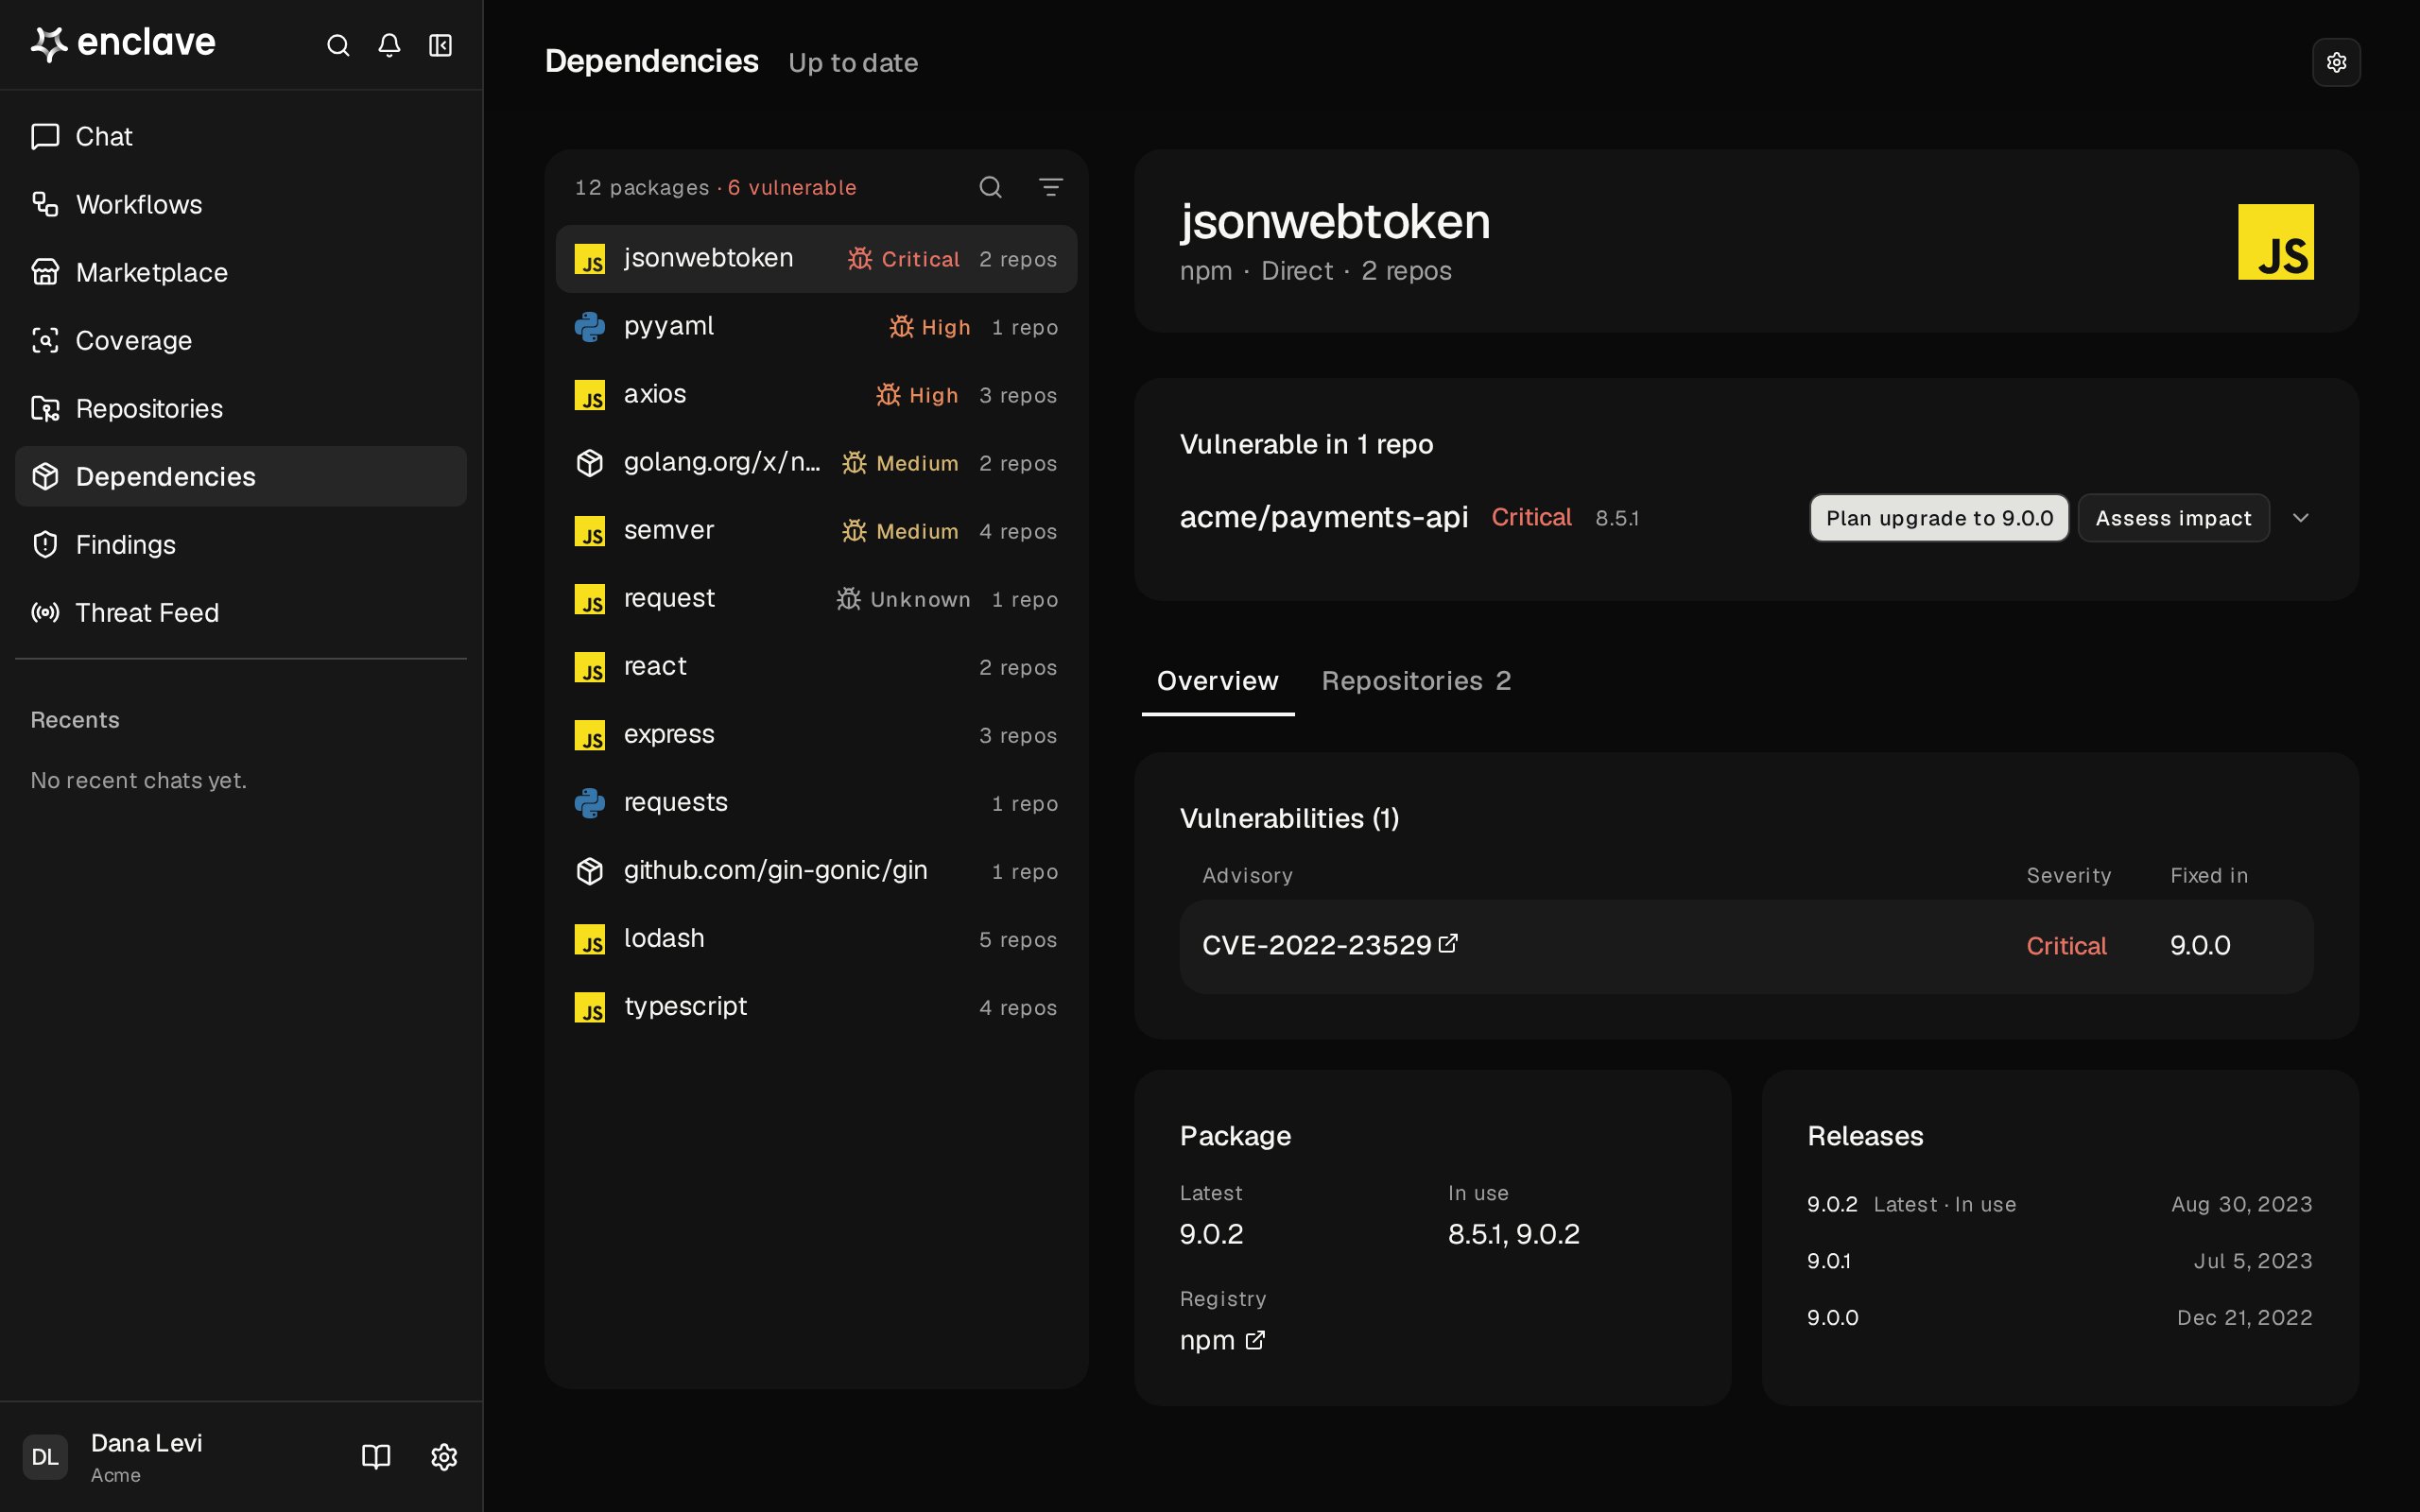
Enclave が依存関係を収集する仕組み
Enclave は、リポジトリが接続されたときと、デフォルトブランチへの push(マージされたプルリクエストなど)で lockfile やマニフェストなどの依存関係ファイルが変更されたときに、そのリポジトリの依存関係をスキャンします。設定は不要です。 各スキャンはリポジトリのロックファイルを読み取ります。マニフェストにロックファイルがない場合、Enclave は新規インストールで取得されるバージョンに解決します。解決に失敗した場合は、マニフェストに書かれたバージョンをそのまま使います。ワークスペースパッケージなど、リポジトリ自身のパッケージは表示されません。 サポートされるエコシステムは npm、PyPI、Go、Cargo、Maven、RubyGems、Packagist、NuGet です。 Enclave は、固定されたすべてのバージョンを OSV 脆弱性データベースと照合します。新しいアドバイザリは、新しいプッシュなしで表示されます。パッケージを探す
脆弱なパッケージが深刻度の高い順に先頭に表示され、虫アイコンと、その色で深刻度が表示されます。どのアドバイザリにも評価がない場合は Unknown と表示されます。各行には、そのパッケージを使用しているリポジトリの数も表示されます。それ以外は、使用しているリポジトリの数の順に続きます。 パッケージ名で検索するには、検索アイコンをクリックします。Vulnerability、Ecosystem、Type(Direct または Transitive)、Repository で絞り込むには、フィルターアイコンをクリックします。Vulnerability は脆弱なパッケージだけを表示します。Any severity、または High or worse などの最低深刻度を選択します。スキャンの状態
ページの右上には、最後のスキャンがいつ実行されたかと、次の各状態にあるリポジトリの数が表示されます。- Updating: スキャンが実行中です。ページは自動で更新されます。
- Out of date: デフォルトブランチに最後のスキャンより新しいコミットがあり、新しいスキャンが失敗したか開始されませんでした。結果は以前のコミットのものです。
- Not scanned: リポジトリが一度もスキャンされていません。たとえば、依存関係のスキャンが導入される前に接続されたか、最初のスキャンが失敗した場合です。
依存関係スキャンをオンまたはオフにする
依存関係スキャンは、デフォルトですべてのリポジトリでオンになっています。変更するには Owner または Admin ロールが必要です。リポジトリのスキャンをオフにすると、そのリポジトリはスキャンされなくなり、パッケージが Dependencies から消えます。オフにする前に Enclave が確認を求めます。- 1 つのリポジトリ: リポジトリの Scan タブにある Auto dependency scans スイッチか、Repositories の行にある Auto dependency scans スイッチを使います。ページ上部の Repositories をクリックすると開きます。スキャンをオンにすると、リポジトリがすぐにスキャンされます。
- すべてのリポジトリ: ページ上部の Dependency scans をクリックし、表示されたリポジトリ数の Turn off for または Turn on for をクリックします。この方法でオンにしたリポジトリは、 Scan をクリックするか、デフォルトブランチに push されるまで Not scanned と表示されます。
- フォーク: ページ上部の Scan forks をオフにすると、後から接続するフォークも含め、すべてのフォークのスキャンを止めます。デフォルトではオンです。
パッケージを確認する
パッケージをクリックして開きます。脆弱なバージョンを固定しているリポジトリがある場合、Vulnerable in N repos に各リポジトリとその脆弱なバージョンが表示されます。リポジトリを展開すると、最後のスキャン、パッケージを固定している各ファイル、深刻度と修正バージョン付きの各アドバイザリが表示されます。 ロックファイルのないファイルには、バージョンの取得元として Resolved at scan または Declared only が表示されます。宣言されたバージョンは、実際にインストールされるバージョンと異なる場合があります。 脆弱な各リポジトリには 2 つのボタンがあります。どちらも、リポジトリを添付した Research セッション を開きます。- Plan upgrade to バージョン(例: Plan upgrade to 1.2.6)は、アドバイザリが修正されている最新のバージョンを示します。セッションは破壊的変更を確認して、マニフェストとロックファイルの正確な変更内容を示します。修正バージョンのないアドバイザリがある場合、ボタンは Plan a fix になり、アップグレードがない箇所には代替パッケージまたは緩和策を提案します。
- Assess impact は、リポジトリが脆弱なコードを使用しているか、信頼できない入力がそこに到達できるかを確認し、どの程度露出しているか、どれほど急いで修正すべきかを示します。
今すぐ OSV に新しいアドバイザリを問い合わせるには、パッケージのヘッダーにある Check advisories をクリックします。