

Enclave MCP サーバー
ほとんどのクライアントは次の設定を受け付けます。
mcp.json
サーバーは Streamable HTTP のみをサポートします。従来の SSE トランスポートは提供していないため、リモート HTTP サーバーに接続できるクライアントを使用してください。
アクセスと権限
Enclave アカウントと、組織のメンバーシップが必要です。 組織に紐づくツールは、読み取り呼び出しも含め、組織に利用可能なプランが必要です。トライアルも利用可能なプランに含まれます。この要件は公開ツールには適用されません。 各 OAuth 接続または MCP キーは、1 つの組織であなたとして動作します。Enclave は、接続を承認したときやキーを作成したときに、その時点で作業している組織にこれを固定します。ツール呼び出しで組織を切り替えることはできません。別の組織を接続するには、Enclave でその組織に切り替えてから、別の接続を承認するか別のキーを作成します。 使用できるツールはロールによって決まります。
カスタムロールには対応する権限が必要です。カスタムロールには
workflow_trigger:write を付与できないため、トリガーを保存できるのは Owner と Admin だけです。アクセスできるのは Enclave で表示できるリソースだけです。接続した組織の外にあるもの、またはあなたに表示されないものは「見つかりません」になります。
組織から削除されると、その組織の OAuth 接続と MCP キーは取り消されます。
認証
MCP キーは Enclave の MCP サーバーでのみ使えます。Enclave の REST API では使えません。
MCP キーを作成する
接続する組織で Settings へのアクセス権が必要です。1
キーを作成する
Enclave で Settings → MCP を開きます。API Keys で Create Key をクリックします。Name を入力し、Expiration を選んで Create Key をクリックします。
2
キーをコピーする
キーが表示されたらコピーします。Enclave はキーを一度しか表示しません。 キーの下でクライアントを選ぶと、キーが入力済みのセットアップコマンドまたは設定をコピーできます。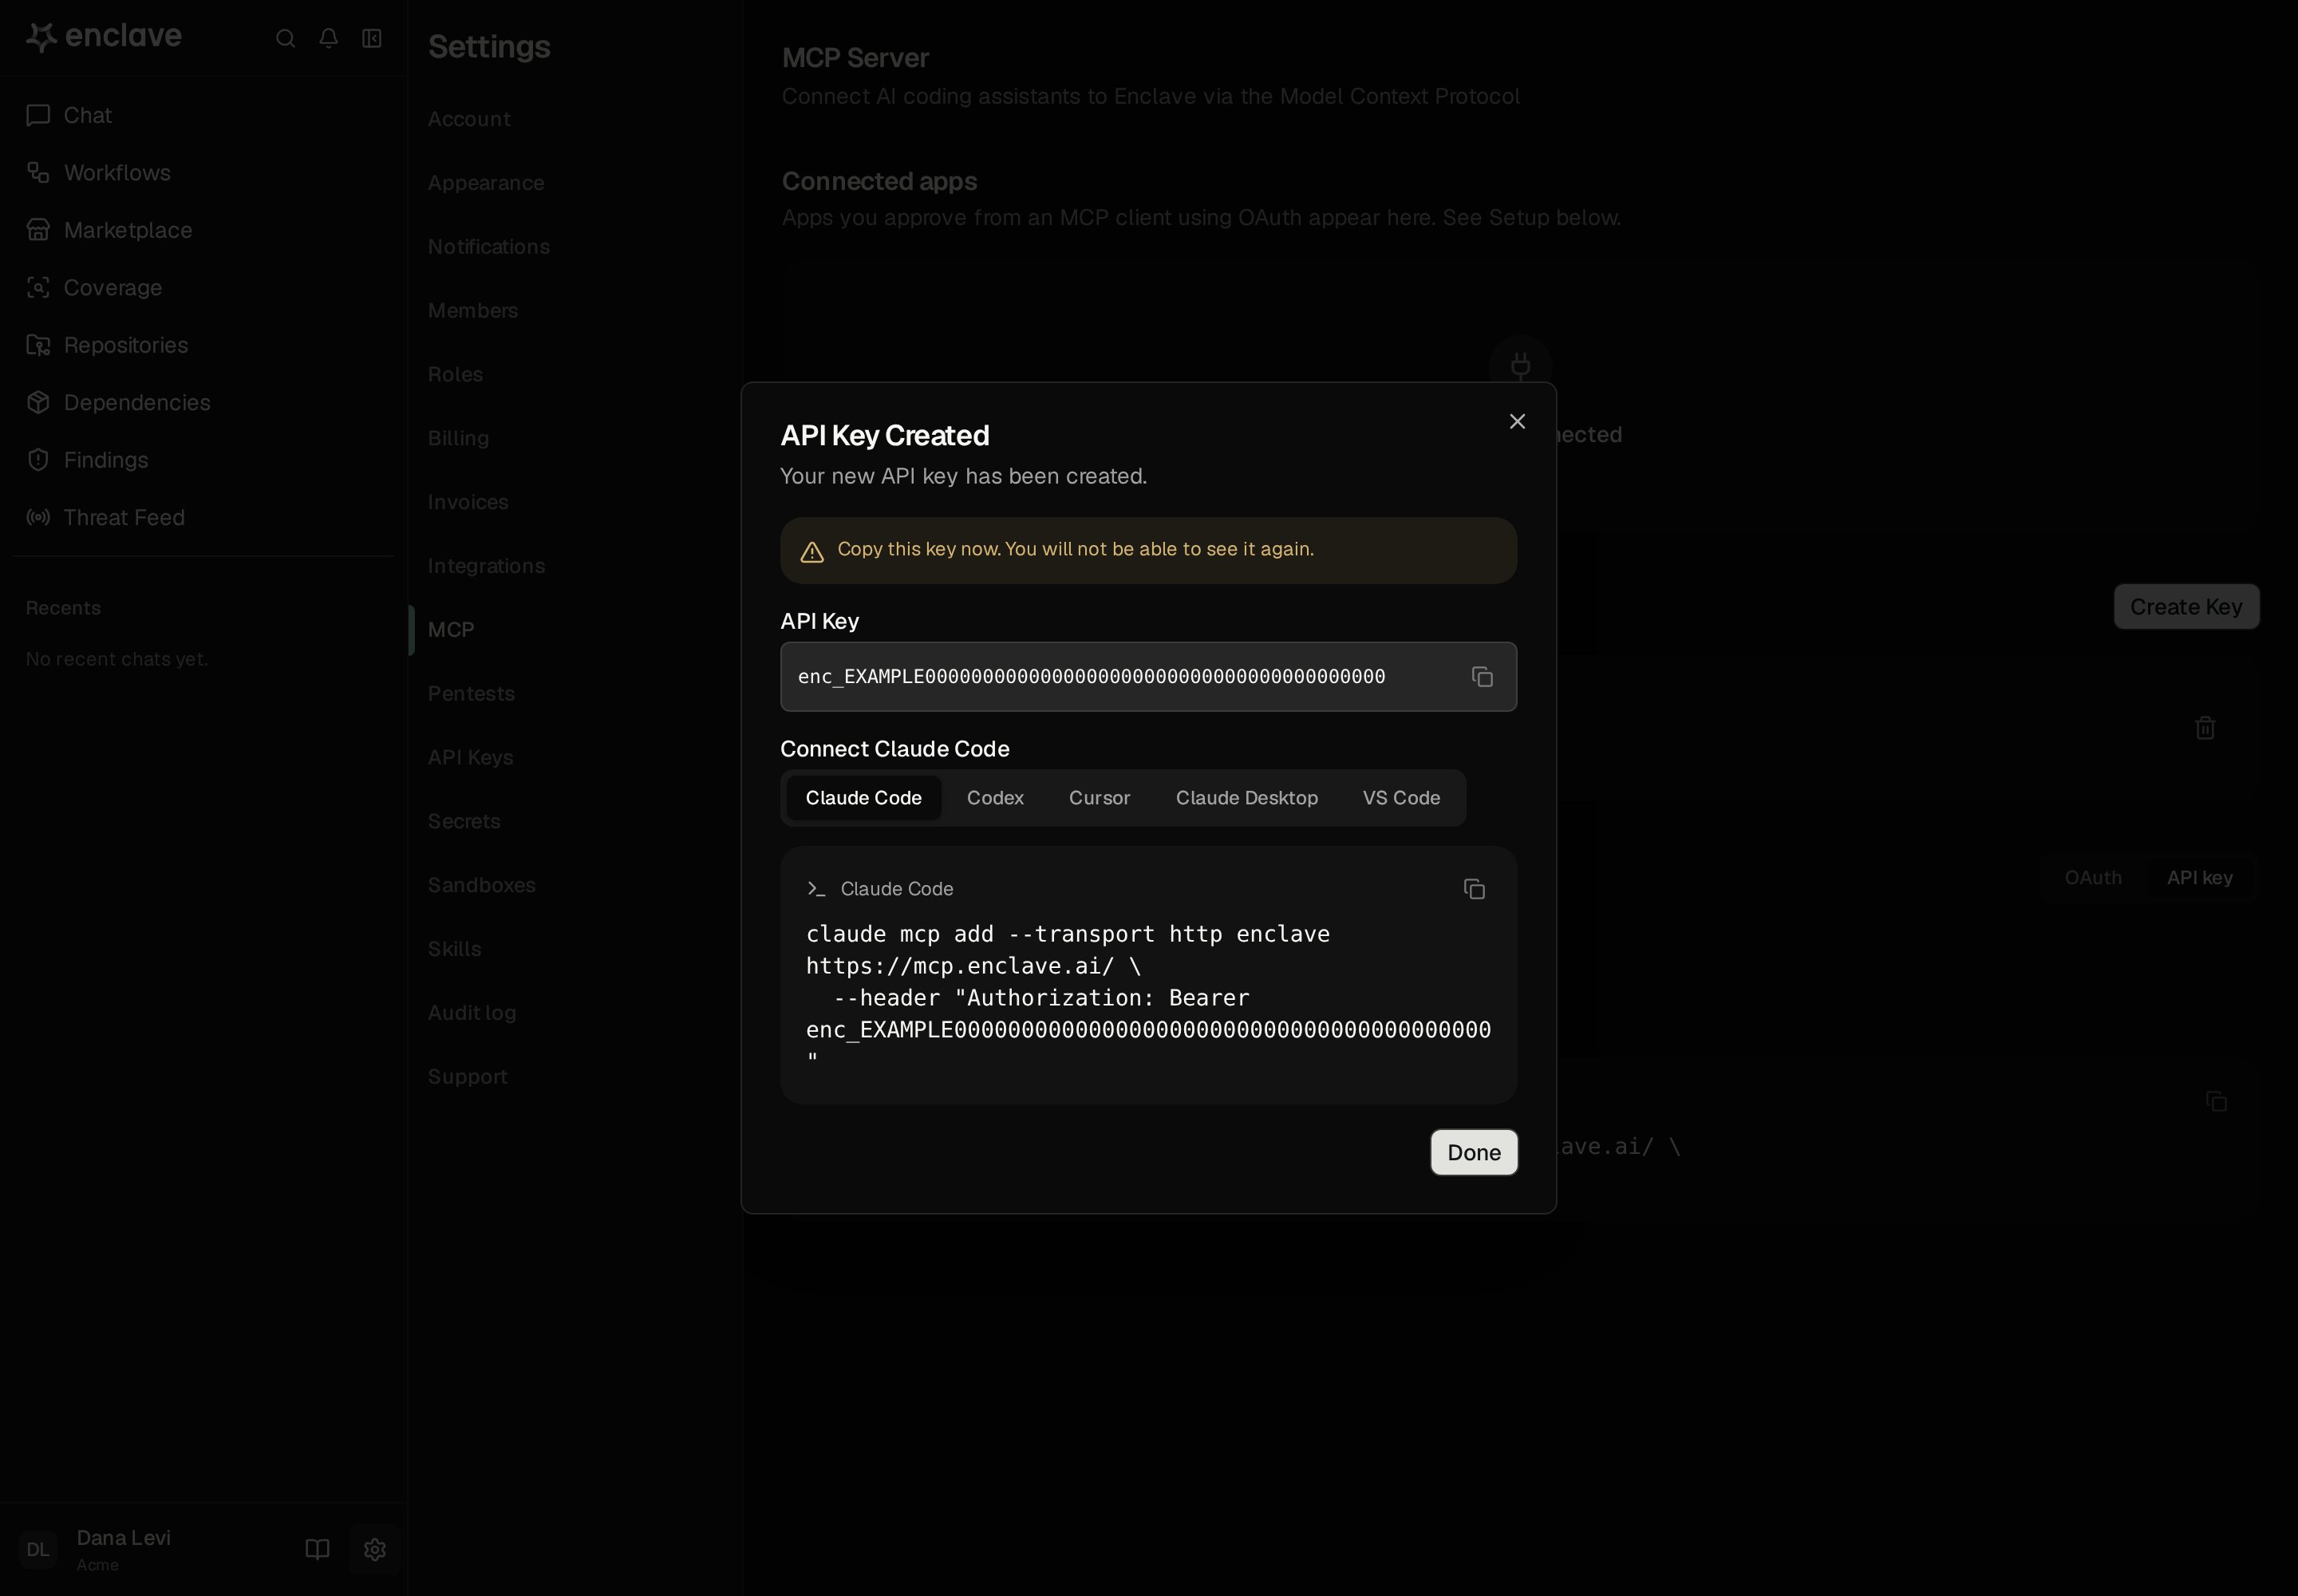
接続済みアプリを取り消す
Settings → MCP の Connected apps には、作業中の組織で OAuth により承認したアプリが、それぞれの接続日時と最終アクティブ日時とともに表示されます。 取り消すには、アプリの横にある Revoke をクリックして確定します。アプリはアクセスできなくなり、再度接続する必要があります。クライアントから Enclave を削除してもアクセスは終了しないため、ここでもアプリを取り消してください。セットアップ手順
Enclave の Settings → MCP の Setup にも、これらの手順が表示されます。OAuth または API key とクライアントを選び、手順をコピーします。- Claude Code
- Codex
- Cursor
- VS Code
- Claude
OAuth の場合:Claude Code で
/mcp を実行し、enclave を選んで Authenticate を選択します。開いたブラウザーで Enclave にサインインし、接続を承認します。MCP キーの場合:https://mcp.enclave.ai/ を指定して OAuth でサインインするか、Authorization: Bearer ヘッダーで MCP キーを送信します。
利用できるツール
Threat Feed と CVE 分析のツールを除き、すべてのツールは接続した組織で動作します。この 2 つは全員に共通のデータを読みます。読み取りツールはデータを変更しないため、クライアントで変更を許可せずに読み取りツールだけを許可できます。- ステータスで絞り込まない場合、
listは Confirmed の検出結果だけを返します。概念実証は Confirmed の検出結果にのみ表示されます。 - ステータス値は Enclave のステータスに対応します:
unverified(Needs evidence)、verified(Confirmed)、resolved(Resolved)、invalid(Inactive)、discarded(Dismissed)。 - Pull Request は
<repository-slug>#<number>の形式で指定します。 - 組み込みワークフローは読み取り専用です。有効なトリガーは実行を開始するため、トリガー付きのワークフローを保存すると実行が始まることがあります。
- 実行を開始するとクレジットを消費します。入力のないワークフロー、または検出結果やリポジトリを入力に取るワークフローを開始できます。各検出結果は
AbCd12のような短い ID で、各リポジトリはlist_reposで得られるスラッグで指定します。リポジトリの入力 1 つにつき 1 つのリポジトリを指定します。Pull Request や攻撃対象領域を入力に取るワークフローは Enclave から開始してください。 - レコードの削除は元に戻せません。
- Threat Feed を読むのに権限は不要です。
enclave_cve_readは Enclave が完了済みの分析だけを返します。調査を開始することはなく、クレジットも消費しません。分析を開始するには、分析をリクエストするを参照してください。 - リポジトリの一覧表示とアカウントの確認には、組織のメンバーであること以外の権限は不要です。
プロンプトの例
- 「Enclave で、Confirmed の重大度が Critical と High の検出結果を一覧表示して。」
- 「Enclave の検出結果
AbCd12を読んで、このリポジトリで修正して。」 - 「検出結果
AbCd12を、理由「Pull Request 123 で修正済み」を付けて Resolved にして。」 - 「Enclave のワークフロールールを読んでから、毎週月曜日 08:00 UTC に
acme/apiでシークレットを探すワークフローを作成して。」 - 「検出結果
AbCd12に対して Enclave の検出結果トリアージワークフローを開始し、終わったら出力を見せて。」 - 「CVE-2026-1234 は Enclave の Threat Feed に載っている?Enclave の分析を要約して。」
- 「Enclave で、インターネットから到達できるクラウドアセットはどれ?」
トラブルシューティング
サーバーにキーが拒否される(HTTP 401)
サーバーにキーが拒否される(HTTP 401)
キーの有効期限が切れたか取り消された、またはキーの組織から削除されています。接続する組織で新しいキーを作成し、クライアントを更新してください。Claude Code など一部のクライアントは、キーが設定されている間は OAuth に切り替わりません。OAuth に切り替えるには、クライアントからサーバーを削除し、
Authorization ヘッダーなしで追加し直します。Enclave で見える検出結果やワークフローが「見つかりません」になる
Enclave で見える検出結果やワークフローが「見つかりません」になる
接続が別の組織で動作しています。接続は、承認したときまたはキーを作成したときに作業していた組織に固定されます。Enclave で正しい組織に切り替えてから、接続し直してください。
アクションが拒否される
アクションが拒否される
あなたのロールに、そのアクションに必要な権限がありません。アクセスと権限を確認するか、組織の Owner または Admin に依頼してください。
クライアントがまったく接続できない
クライアントがまったく接続できない
クライアントが Streamable HTTP でリモート MCP サーバーをサポートしているか確認してください。サーバーは従来の SSE トランスポートを提供していません。