

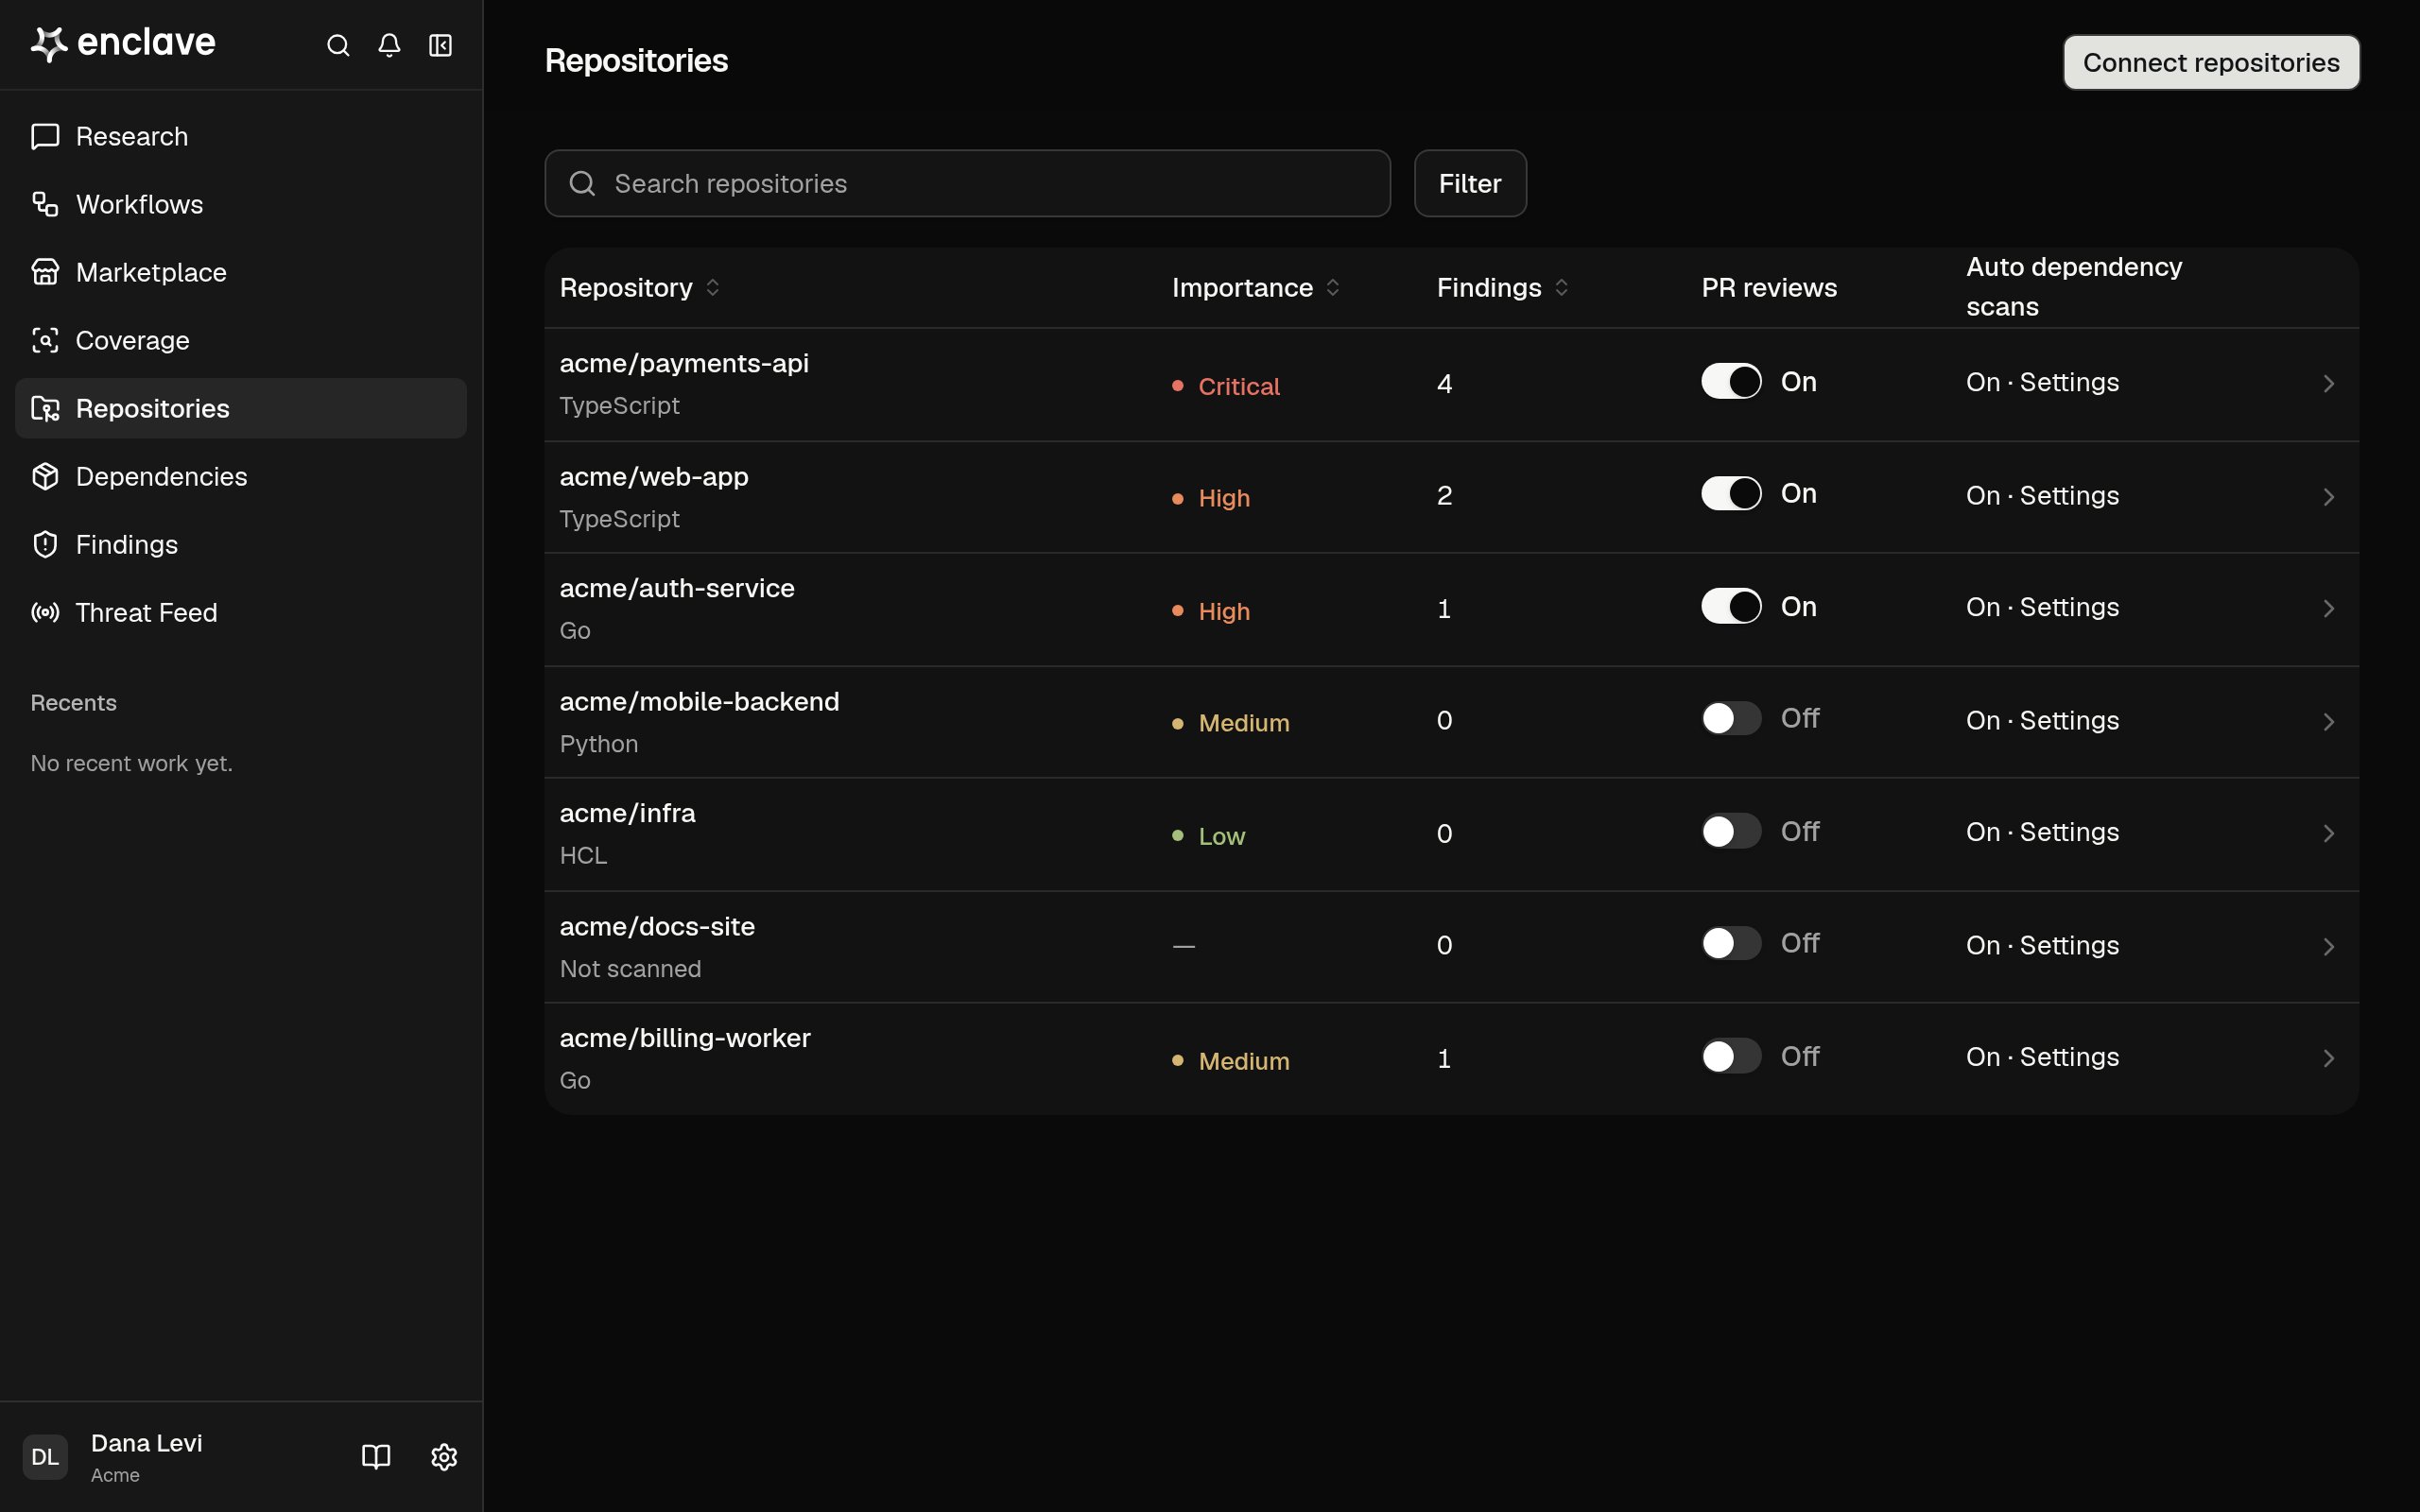
リポジトリを探す
各行には、リポジトリの Importance (アタックサーフェスのリスクの最大値)、 Findings 、 PR reviews と Auto dependency scans のスイッチが表示されます。まだスキャンされていないリポジトリには、名前の下に Not scanned と表示されます。 名前で検索し、 Importance 、 PR reviews 、 Dependency scans 、 Fork で絞り込み、列見出しをクリックして並べ替えます。リポジトリをスキャンする
Owner または Admin ロールが必要です。- リポジトリをクリックします。 Scan タブが開きます。
- Start scan をクリックします。以前にスキャンしたことがある場合は Scan again をクリックします。
リポジトリのタブ
自動の PR レビューや依存関係スキャンをオンまたはオフにするには、 Scan タブの PR reviews または Auto dependency scans スイッチか、リポジトリの行のスイッチを使います。 Owner または Admin ロールが必要です。 PR と依存関係の分析 と Dependencies を参照してください。